En los anales de la ciberseguridad, pocos nombres resuenan con tanta fuerza como el de Kevin Mitnick. Considerado durante años el hacker más buscado por el FBI, su historia es una mezcla de genialidad técnica, ingeniería social magistral y una persecución que parecía sacada de una película de Hollywood. Su vida marcó un antes y un después en la forma en que gobiernos, empresas y la sociedad entienden las amenazas digitales.
En este artículo recorremos la vida completa de Kevin Mitnick: desde sus primeros experimentos con el phreaking telefónico hasta su captura, su tiempo en prisión, su reinvención como consultor de seguridad y su legado permanente en la industria. Si te interesa la historia del hacking y la ciberseguridad, Mitnick es el capítulo que no puedes saltarte.
Los inicios: un adolescente fascinado por los sistemas
Kevin David Mitnick nació el 6 de agosto de 1963 en Van Nuys, California. Creció en un hogar modesto tras el divorcio de sus padres, y desde muy joven mostró una curiosidad insaciable por entender cómo funcionaban los sistemas a su alrededor. A los 12 años, Mitnick descubrió que podía viajar gratis en el sistema de autobuses de Los Ángeles simplemente observando cómo los conductores perforaban los billetes de transferencia. Compró su propia perforadora y cartulinas en blanco, y durante meses viajó sin pagar por toda la ciudad.
Este primer hack —analógico, sin ordenadores de por medio— revelaba ya el patrón que definiría toda su carrera: la capacidad de observar un sistema, identificar sus debilidades y explotarlas con creatividad. No se trataba de fuerza bruta ni de herramientas sofisticadas, sino de entender a las personas y los procesos detrás de la tecnología.
A los 16 años, Mitnick dio el salto al mundo digital. Un amigo le enseñó el phreaking, la práctica de manipular sistemas telefónicos para realizar llamadas gratuitas o acceder a funciones reservadas. En aquella época, las centralitas telefónicas eran sistemas complejos que pocos entendían, y Mitnick se sumergió en su estudio con una dedicación obsesiva. Pronto fue capaz de redirigir llamadas, interceptar conversaciones y acceder a sistemas internos de compañías telefónicas como Pacific Bell.
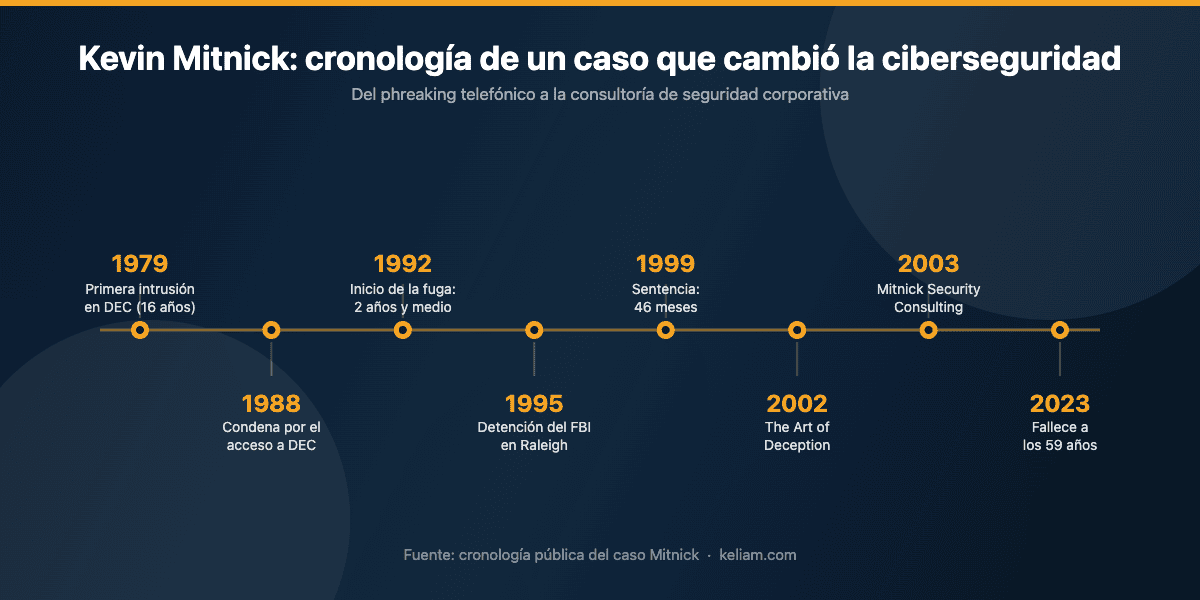
Su primera intrusión informática documentada fue en 1979, cuando accedió a la red de Digital Equipment Corporation (DEC) a los 16 años. No robó dinero ni causó daños visibles: lo que quería era copiar el código fuente del sistema operativo VMS de DEC para estudiarlo. Para Mitnick, el acceso en sí mismo era el premio, no la destrucción ni el beneficio económico. Esta motivación —la curiosidad pura, el desafío intelectual— sería una constante en su carrera y también la fuente de interminables debates sobre la ética del hacking.
La ingeniería social como arte: el verdadero superpoder de Mitnick
Aunque Mitnick poseía conocimientos técnicos considerables, su verdadera arma secreta fue siempre la ingeniería social. Mientras otros hackers se concentraban en explotar vulnerabilidades de software, Mitnick entendió que el eslabón más débil de cualquier sistema de seguridad eran las personas que lo operaban.
La ingeniería social consiste en manipular a las personas para que revelen información confidencial o realicen acciones que comprometan la seguridad. Mitnick elevó esta práctica a la categoría de arte. Era capaz de llamar por teléfono a un empleado de una empresa, hacerse pasar por un compañero del departamento de IT, y en cuestión de minutos obtener contraseñas, números de acceso o información técnica que le permitía penetrar en los sistemas más protegidos.
En su libro The Art of Deception, publicado tras su salida de prisión, Mitnick describió decenas de técnicas de ingeniería social y casos reales —anonimizados— de cómo las había utilizado. El libro se convirtió en lectura obligatoria para profesionales de seguridad en todo el mundo, porque demostraba que ningún firewall, cifrado o sistema de autenticación podía proteger a una organización si sus empleados no estaban formados para detectar intentos de manipulación.
Entre las técnicas que Mitnick perfeccionó se encuentran el pretexting (crear una identidad falsa convincente), el tailgating (seguir a un empleado autorizado para entrar en zonas restringidas), el dumpster diving (buscar información útil en la basura de una empresa) y el shoulder surfing (observar por encima del hombro mientras alguien introduce su contraseña). Cada una de estas técnicas explotaba la tendencia natural de las personas a confiar, a querer ayudar y a no cuestionar la autoridad.
La ingeniería social de Mitnick era tan efectiva que, en muchos casos, las víctimas ni siquiera se daban cuenta de que habían sido manipuladas hasta mucho después. Esto llevó a las fuerzas de seguridad y a las empresas afectadas a considerarlo extremadamente peligroso, no por su capacidad de escribir código malicioso, sino por su habilidad para engañar a cualquier persona.
La escalada: intrusiones que sacudieron a la industria
Durante las décadas de 1980 y 1990, Mitnick penetró en los sistemas de algunas de las empresas tecnológicas más importantes del mundo. La lista de sus objetivos lee como un directorio del Silicon Valley de la época: Sun Microsystems, Nokia, Motorola, Fujitsu, NEC y, por supuesto, Digital Equipment Corporation.
Lo que hacía que las intrusiones de Mitnick fueran particularmente preocupantes para las autoridades era su capacidad para acceder a código fuente propietario. En una época en la que el software representaba la ventaja competitiva principal de muchas empresas tecnológicas, la posibilidad de que alguien pudiera copiar y estudiar ese código era vista como una amenaza existencial. Mitnick accedió a código fuente de sistemas operativos, protocolos de comunicaciones móviles y herramientas de desarrollo que valían, según las estimaciones de la época, cientos de millones de dólares.
Sin embargo, un detalle crucial distinguía a Mitnick de los cibercriminales convencionales: nunca vendió la información que obtuvo ni la utilizó para enriquecerse. Su motivación era puramente intelectual: quería entender cómo funcionaban los sistemas, demostrar que podía acceder a ellos y, en cierto modo, poner a prueba los límites de la seguridad existente. Este matiz sería central en los debates legales y éticos que rodearon su caso durante años.
En 1988, fue condenado a 12 meses de prisión por acceder ilegalmente a la red de DEC, seguido de tres años de libertad supervisada. Pero Mitnick no podía resistir la llamada del hacking. Mientras cumplía la libertad supervisada, continuó accediendo a sistemas de forma ilegal, lo que eventualmente llevó a una orden de arresto federal y al inicio de la fase más dramática de su historia: la fuga.
La persecución del FBI: dos años y medio prófugo
En 1992, enfrentado a una nueva orden de arresto, Mitnick tomó la decisión de huir. Durante los siguientes dos años y medio, vivió como prófugo, moviéndose constantemente entre ciudades, utilizando identidades falsas y empleando sus habilidades de ingeniería social para mantenerse un paso por delante de las autoridades. Clonó teléfonos móviles para realizar llamadas no rastreables, fabricó documentos de identidad falsos y estableció una red de contactos que le proporcionaba información sobre los movimientos del FBI.
Durante este periodo, lejos de detenerse, Mitnick intensificó sus actividades de hacking. Accedió a sistemas de compañías telefónicas para interceptar comunicaciones del FBI y saber cuándo se acercaban a su ubicación. Esta capacidad de espiar a quienes le perseguían convirtió su caso en una humillación para las fuerzas de seguridad estadounidenses y alimentó la narrativa mediática de Mitnick como una especie de Robin Hood digital, un genio solitario que burlaba al sistema.
La persecución alcanzó su punto álgido cuando Mitnick cometió un error que resultaría fatal: accedió al ordenador personal de Tsutomu Shimomura, un experto en seguridad informática del San Diego Supercomputer Center. Shimomura, ofendido y motivado por el desafío, decidió rastrear a Mitnick personalmente. Utilizando técnicas de monitorización de red y triangulación de señales de teléfono móvil, Shimomura colaboró con el FBI para localizar a Mitnick en un apartamento de Raleigh, Carolina del Norte.
El 15 de febrero de 1995, agentes del FBI arrestaron a Kevin Mitnick. La noticia fue portada en todo el mundo. El hacker más buscado de América había sido capturado, y su arresto simbolizaba el inicio de una nueva era en la que los delitos informáticos se tomaban en serio a nivel institucional.
El juicio, la prisión y la controversia
Lo que siguió al arresto de Mitnick fue casi tan controvertido como sus actividades de hacking. Fue mantenido en prisión preventiva durante cuatro años y medio antes de que su caso llegara a juicio, un periodo excepcionalmente largo que sus defensores consideraron desproporcionado e injusto. Durante ocho meses de ese tiempo, estuvo en régimen de aislamiento, supuestamente porque las autoridades temían que pudiera lanzar misiles nucleares silbando a un teléfono, una afirmación absurda que sin embargo se tomó en serio en un momento en que el público general entendía muy poco sobre las capacidades reales de los hackers.
El caso de Mitnick se convirtió en una causa célebre para la comunidad hacker y los defensores de las libertades civiles. El movimiento «Free Kevin» atrajo a miles de simpatizantes que argumentaban que el castigo era desproporcionado en relación con los delitos cometidos. Mitnick no había robado dinero, no había destruido datos y no había vendido información robada. Sus intrusiones, aunque ilegales, habían sido motivadas por la curiosidad, no por la codicia.
Finalmente, en 1999, Mitnick se declaró culpable de varios cargos de fraude informático y fue sentenciado a 46 meses de prisión (que ya había cumplido en preventiva) más tres años de libertad supervisada durante los cuales tenía prohibido utilizar cualquier dispositivo conectado a internet. Para un hombre cuya vida entera había girado alrededor de la tecnología, esta restricción era particularmente dura.
Las pérdidas atribuidas a Mitnick fueron estimadas oficialmente en 300 millones de dólares, una cifra que muchos expertos cuestionaron por estar inflada. Esa valoración se basaba en el coste de desarrollo del código fuente al que había accedido, no en pérdidas reales derivadas de su uso o distribución. Este debate sobre cómo cuantificar los daños de la intrusión informática sigue siendo relevante hoy en día.
La reinvención: de criminal a consultor de élite
Tras cumplir su sentencia y recuperar el derecho a utilizar tecnología, Mitnick dio un giro completo a su vida. En 2003, fundó Mitnick Security Consulting, una empresa dedicada a ayudar a organizaciones a protegerse exactamente del tipo de ataques que él había perpetrado durante décadas. El antiguo hacker más buscado del FBI se convirtió en uno de los consultores de seguridad más demandados del mundo.
La transformación de Mitnick no fue solo pragmática; representaba la evolución natural de un conocimiento profundo sobre las vulnerabilidades humanas y técnicas. Nadie entendía mejor cómo un atacante piensa, planifica y ejecuta una intrusión que alguien que lo había hecho durante 20 años. Sus servicios de pruebas de penetración (pentesting) y formación en concienciación de seguridad eran especialmente valiosos porque se basaban en experiencia real, no en teoría académica.
Mitnick también se convirtió en un autor de éxito. Además de The Art of Deception (2002), publicó The Art of Intrusion (2005), donde narraba historias reales de intrusiones informáticas, y Ghost in the Wires (2011), sus memorias, que se convirtieron en un bestseller del New York Times. Estos libros contribuyeron enormemente a popularizar la ciberseguridad y a concienciar al público general sobre los riesgos de la ingeniería social.
Su empresa trabajó con clientes que iban desde startups hasta empresas del Fortune 500 y agencias gubernamentales. La ironía de que el gobierno que una vez le persiguió ahora pagara por sus servicios no pasó desapercibida, pero reflejaba una realidad pragmática: en ciberseguridad, la experiencia del atacante es invaluable para la defensa.
Kevin Mitnick falleció el 16 de julio de 2023 a los 59 años tras una batalla contra el cáncer de páncreas. Su muerte fue ampliamente cubierta por medios de todo el mundo, y los tributos llegaron tanto de la comunidad hacker como de la industria de la ciberseguridad. Su legado es complejo y multifacético, pero indiscutible.
Las lecciones de Mitnick para la seguridad empresarial actual
La historia de Kevin Mitnick ofrece lecciones que siguen siendo extraordinariamente relevantes para cualquier empresa que opere en el entorno digital actual. La primera y más fundamental es que la seguridad no es solo un problema tecnológico, sino humano. Las organizaciones que invierten millones en firewalls, sistemas de detección de intrusiones y cifrado, pero descuidan la formación de sus empleados en ingeniería social, están dejando la puerta principal abierta.
La segunda lección es la importancia de las auditorías de seguridad regulares. Mitnick demostró una y otra vez que las empresas que no prueban activamente sus defensas no saben lo vulnerables que son hasta que es demasiado tarde. Las pruebas de penetración —tanto técnicas como de ingeniería social— son esenciales para identificar y corregir debilidades antes de que un atacante real las explote.
La tercera lección tiene que ver con la proporcionalidad de la respuesta. El caso de Mitnick mostró cómo el miedo y la falta de comprensión técnica pueden llevar a reacciones desproporcionadas. En la ciberseguridad moderna, es crucial que las organizaciones entiendan realmente las amenazas a las que se enfrentan para poder priorizar recursos de forma inteligente.
Para las pymes y empresas medianas que no cuentan con grandes departamentos de seguridad, estas lecciones son especialmente importantes. No hace falta un presupuesto millonario para implementar formación básica en seguridad, políticas de contraseñas robustas o auditorías periódicas. Lo que hace falta es concienciación y compromiso desde la dirección. Si no sabes por dónde arrancar, hemos escrito dos guías pensadas justo para ese punto de partida: ciberseguridad en la empresa, por dónde empezar y seguridad informática para pymes desde cero.
En Keliam, entendemos que la seguridad web es un pilar fundamental para cualquier negocio digital. Nuestro servicio de auditoría de seguridad y pentesting aplica exactamente las metodologías que Mitnick popularizó: pensar como un atacante para proteger como un profesional. Y nuestro servicio de mantenimiento web garantiza que tus sistemas estén siempre actualizados y protegidos contra las vulnerabilidades conocidas.
La ingeniería social en 2026: las mismas técnicas, ahora con IA detrás
Si Mitnick volviera hoy a sentarse delante de un teléfono, le costaría reconocer las herramientas, pero no el método. Las llamadas que él preparaba una a una —estudiando el organigrama de la empresa, memorizando la jerga interna, eligiendo a quién llamar y a qué hora— hoy se preparan solas. Un modelo de lenguaje redacta el pretexto, lo adapta al sector y lo traduce a seis idiomas en segundos; un sistema de síntesis de voz reproduce el timbre de un directivo a partir de un vídeo público de LinkedIn; y el reconocimiento de patrones sobre datos abiertos hace en minutos el trabajo de OSINT que a él le llevaba semanas.
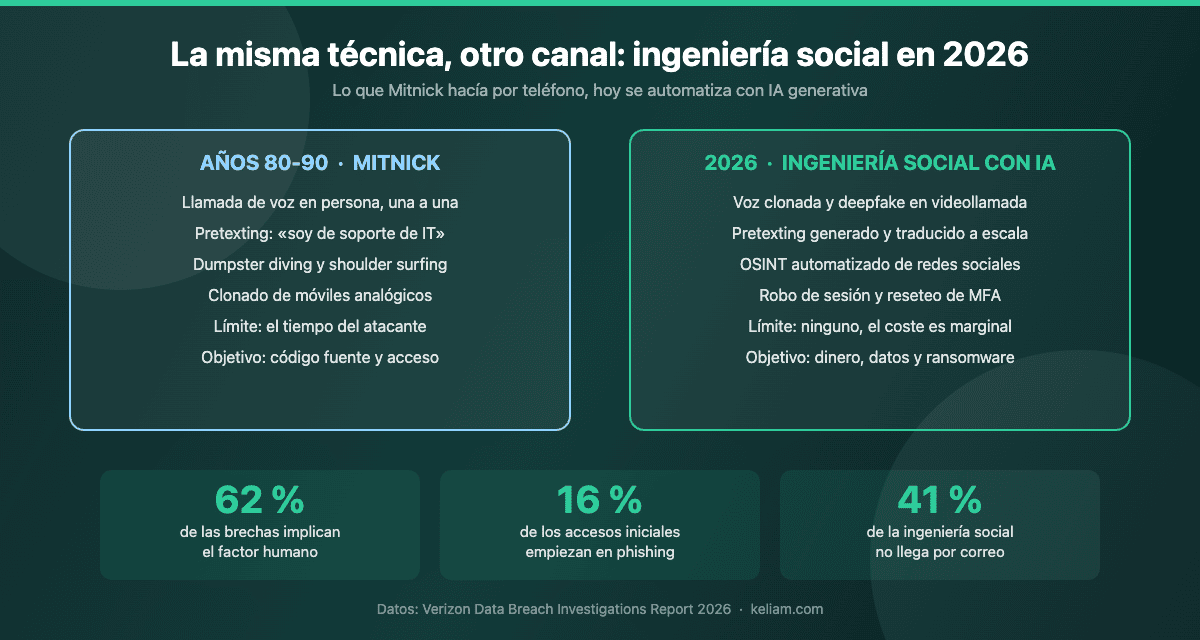
Los datos del Verizon DBIR 2026 dibujan un desplazamiento claro hacia el canal que Mitnick dominaba. El 41% de las brechas por ingeniería social ya no llega por correo electrónico, y alrededor de una cuarta parte de esos vectores no corporativos entran por teléfono o redes sociales. En las simulaciones, la tasa mediana de clic en campañas de voz y SMS ronda el 2%, frente al 1,4% del correo: la llamada convierte en torno a un 40% más que el email. Y el 44% de las técnicas de acceso inicial asistidas por IA que el informe identifica corresponden a alguna forma de phishing.
El salto cualitativo lo marcan los deepfakes. Según las encuestas de Gartner publicadas en 2026, el 41% de las organizaciones ha sufrido un incidente en el que un deepfake se combinó con ingeniería social en una llamada de audio, y un 35% en una videollamada. El contraste con la preparación es incómodo: solo el 10% de los responsables de seguridad prioriza la detección de deepfakes, frente al 73% que prioriza el reporte de phishing. Dicho de otro modo, el sector sigue defendiendo el canal de 2015 mientras el ataque se ha mudado al de 2026.
Dos casos que son el manual de Mitnick, treinta años después
El caso más citado es el de la ingeniería Arup en Hong Kong, en 2024: un empleado del departamento financiero participó en una videollamada con varios compañeros y con quien creía que era el director financiero de la compañía. Todos los participantes eran deepfakes generados a partir de material público. El empleado autorizó transferencias por unos 25,6 millones de dólares. No se explotó ninguna vulnerabilidad de software: se explotó la jerarquía.
El segundo es aún más literal. En septiembre de 2023, los atacantes que paralizaron MGM Resorts no entraron por una brecha técnica, sino con una llamada telefónica al servicio de soporte interno pidiendo el reseteo del segundo factor de un empleado identificado previamente en LinkedIn. El impacto declarado a la SEC rondó los 100 millones de dólares. Es, palabra por palabra, el procedimiento que Mitnick describió en The Art of Deception veinte años antes: identificar a alguien con permisos, llamar a quien puede concedérselos, sonar como un compañero con prisa.
Esa entrada rara vez se queda en el acceso. El ransomware aparece en el 48% de las brechas analizadas por el DBIR 2026, y en buena parte de los casos la puerta fue un pretexto telefónico, no un exploit. Si quieres entender qué ocurre después de ese primer minuto, lo contamos en detalle en nuestra guía sobre cómo funciona el ransomware y cómo protegerse.
Cómo se audita hoy el eslabón humano
La conclusión práctica de todo lo anterior no es comprar otra herramienta, sino aceptar que los procedimientos que dependen de reconocer una voz o una cara en pantalla están obsoletos. Estas son las cuatro medidas que, en nuestra experiencia auditando pymes y empresas medianas, mueven la aguja de verdad.
1. Verificación fuera de banda, siempre
Ninguna petición sensible —una transferencia, un cambio de cuenta bancaria de un proveedor, el envío de credenciales— debe resolverse en el mismo canal en el que llegó. La regla es devolver la llamada al número del directorio interno, nunca al que facilita quien llama, y confirmar por un medio distinto. Una palabra clave acordada previamente con dirección y finanzas cuesta cero euros y neutraliza por completo el escenario de Arup: un deepfake puede clonar una cara y una voz, pero no sabe la palabra.
2. El help desk es hoy la puerta principal
El reseteo de contraseñas y de MFA se ha convertido en el objetivo preferente, porque concentra el máximo privilegio con el mínimo control. Hace falta un procedimiento escrito de verificación de identidad que no dependa de datos que cualquiera puede encontrar en una red social: aprobación del responsable directo, verificación por vídeo con documento, o un segundo canal ya registrado. Y registrar todos los reseteos, porque un pico de solicitudes es la señal temprana más fiable que existe.
3. Simulacros que incluyan la voz, no solo el correo
La mayoría de los programas de concienciación siguen midiendo únicamente campañas de email. Si el 41% de la ingeniería social llega por otros canales y la voz convierte más, un programa que solo simula correos está midiendo el riesgo equivocado. Incluir llamadas y mensajería en los simulacros —con el consentimiento y el marco legal adecuados— cambia por completo la foto del riesgo real.
4. Controles técnicos que limiten el daño del engaño
Dar por hecho que alguien, algún día, caerá, y diseñar para que eso no baste: MFA resistente al phishing basado en FIDO2 o passkeys en lugar de códigos por SMS, mínimo privilegio real, segmentación, y revisión periódica de sesiones y permisos heredados. Para quien trabaje sobre WordPress, hemos detallado el equivalente concreto de estas medidas en la guía de seguridad en WordPress para empresas.
Cuando una organización quiere dejar de improvisar y poner todo esto por escrito —roles, política de accesos, gestión de incidentes, revisiones periódicas—, el camino natural es un marco formal. La ISO 27001 aplicada a pymes es más asequible de lo que suele creerse y convierte estas buenas prácticas sueltas en un sistema que se audita y se mejora cada año. Y si lo que quieres es medir primero y decidir después, un ejercicio de hacking ético que incluya el vector humano suele ser la forma más rápida de saber dónde estás.
El legado de Mitnick en la ciberseguridad moderna
La influencia de Kevin Mitnick en la ciberseguridad moderna es difícil de sobreestimar. Fue, en muchos sentidos, el primer hacker mediático, la persona que puso la seguridad informática en la portada de los periódicos y en la conversación pública. Antes de Mitnick, el hacking era un concepto abstracto para la mayoría de las personas; después de él, todo el mundo entendía —al menos de forma básica— que los sistemas informáticos podían ser vulnerables.
Su énfasis en la ingeniería social anticipó décadas la realidad actual. El Verizon Data Breach Investigations Report 2026 sitúa el factor humano en el 62% de las brechas analizadas y clasifica la ingeniería social como el tercer patrón de ataque más frecuente, con un 16% de las brechas confirmadas; el phishing es, además, la puerta de entrada del 16% de los accesos iniciales y el pretexting —la técnica favorita de Mitnick— de otro 6%. La cifra del «más del 90% de los ataques» que circuló durante años por la industria nunca tuvo respaldo en los datos, pero el fondo del argumento sigue intacto: la vía más rentable para entrar en una empresa sigue pasando por una persona, no por un exploit. Las técnicas que Mitnick utilizaba por teléfono en los años 80 y 90 se han trasladado al correo electrónico, las redes sociales y la mensajería instantánea, pero el principio subyacente es el mismo: explotar la confianza humana.
Mitnick también contribuyó a normalizar la figura del hacker ético. Su transición de criminal a consultor demostró que las habilidades de hacking podían canalizarse de forma constructiva y que los atacantes reformados podían aportar una perspectiva única e invaluable a la defensa. Hoy, el hacking ético es una profesión respetada y bien remunerada, y programas de bug bounty de empresas como Google, Microsoft o Apple pagan millones de dólares anuales a hackers que identifican vulnerabilidades de forma responsable.
En un mundo donde los ciberataques son cada vez más sofisticados y frecuentes —desde el ransomware que paraliza hospitales hasta la ciberguerra entre estados—, las lecciones de Mitnick son más relevantes que nunca. La seguridad es un proceso continuo, no un producto que se compra una vez. Las personas son el vector de ataque más frecuente y el menos protegido. Y la curiosidad, canalizada adecuadamente, puede ser la mejor herramienta de defensa.
🔐 ¿Tu empresa está protegida como debería?
Kevin Mitnick demostró que cualquier sistema es vulnerable si no se prueba. En Keliam aplicamos las mismas metodologías que los hackers profesionales para blindar tu negocio digital.
- Auditoría de seguridad y Pentesting — Identificamos vulnerabilidades antes que los atacantes
- Mantenimiento web — Actualizaciones, parches y monitorización continua
- Seguridad informática — Evaluación completa de tu infraestructura