Casi ningún proyecto de software se rompe de golpe. Se va degradando: una decisión razonable de hace tres años que hoy estorba, una dependencia que nadie actualiza, un despliegue que solo sabe hacer una persona. Una auditoría técnica es el mecanismo para ver ese estado real antes de que aparezca en forma de incidente, de ronda de inversión que se cae o de migración de emergencia.
Este artículo explica qué se analiza exactamente, cómo se ejecuta el trabajo, qué entregable deberías exigir y qué ha cambiado en 2026: hoy una auditoría ya no solo mira código y arquitectura, también mira si tu producto va a poder cumplir la normativa europea que entra en vigor en los próximos meses. Contenido revisado y ampliado en septiembre de 2026.
¿Qué es una auditoría técnica de software?
Una auditoría técnica es una revisión independiente y exhaustiva del código, la arquitectura, la infraestructura y los procesos de desarrollo de un proyecto de software. Su objetivo es identificar problemas técnicos, riesgos de seguridad, deuda técnica y oportunidades de mejora antes de que se conviertan en problemas costosos.
Independiente significa independiente
El adjetivo que hace el trabajo en esa definición es independiente. Una revisión hecha por el mismo equipo que construyó el sistema es útil, pero tiene un límite estructural: nadie ve bien las decisiones que tomó él mismo, y menos aún las que tomó bajo presión de plazo. La auditoría externa no aporta más inteligencia, aporta otra mirada y, sobre todo, libertad para decir lo incómodo: que la arquitectura elegida no aguanta el crecimiento previsto, que el proceso de despliegue depende de una persona, o que el proveedor actual está facturando mantenimiento sobre un sistema que lleva dos años sin actualizarse.
Por eso conviene separar la auditoría de la ejecución de las mejoras. Quien audita debe poder concluir «esto está bien» sin perder trabajo por ello. Si el mismo proveedor audita y después vende el plan de remediación, pídele al menos que el informe sea entregable y comprensible por otro equipo.
Qué se analiza
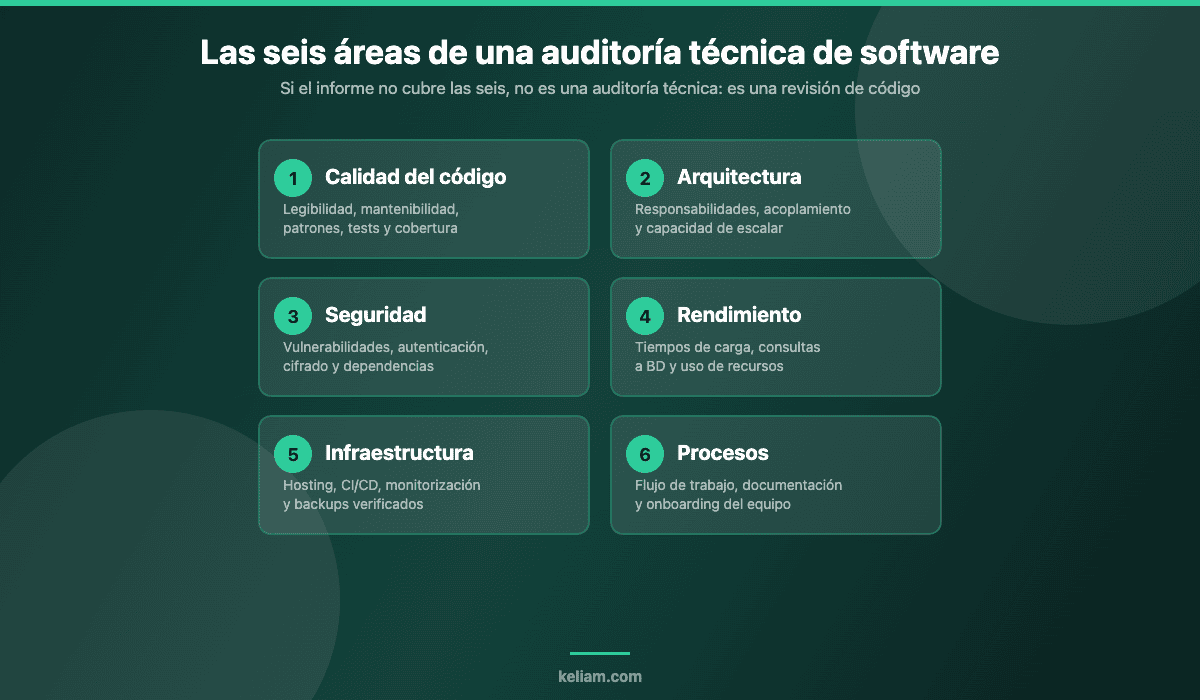
Una auditoría técnica completa cubre: calidad del código (legibilidad, mantenibilidad, patrones, testing), arquitectura (separación de responsabilidades, escalabilidad, acoplamiento), seguridad (vulnerabilidades, autenticación, cifrado), rendimiento (tiempos de carga, consultas a BD, uso de recursos), infraestructura (hosting, CI/CD, monitoring, backups), y procesos (flujo de trabajo, documentación, onboarding).
Lo que en 2026 no puede faltar en el apartado de seguridad
El bloque de seguridad es el que más ha cambiado desde que escribimos la primera versión de este artículo. Tres puntos concretos que hoy deberían aparecer sí o sí en cualquier informe serio:
- Cadena de suministro de software. El OWASP Top 10:2025 —anunciado en noviembre de 2025 y publicado en versión final en enero de 2026— incorporó Software Supply Chain Failures como categoría propia, directamente en el puesto A03. Traducido: tus dependencias de terceros ya no son un detalle de mantenimiento, son una de las tres vías de ataque más relevantes. Una auditoría actual debe inventariar dependencias, versiones, licencias y vulnerabilidades conocidas.
- SBOM. Derivado de lo anterior, el inventario de componentes (Software Bill of Materials) en formato CycloneDX o SPDX ha pasado de buena práctica a requisito contractual habitual, sobre todo si vendes a empresas sujetas a NIS2, que trasladan la exigencia a sus proveedores. Si tu proyecto no puede generar un SBOM automáticamente en el pipeline, eso ya es un hallazgo.
- Configuración por encima de código. Security Misconfiguration subió del quinto al segundo puesto del Top 10. Es coherente con lo que se ve en la práctica: hoy se entra más por un bucket mal configurado, un panel expuesto o unas credenciales por defecto que por una inyección exótica. Revisar la configuración de la infraestructura no es un extra del apartado de infra, es parte del núcleo de seguridad.
Si el proyecto va camino de una certificación formal, vale la pena alinear estos puntos desde el principio con los controles técnicos de ISO 27001 para desarrollo seguro en lugar de reformarlo después. Y si partes de cero en materia de seguridad, nuestra guía de por dónde empezar en ciberseguridad ordena las prioridades sin tecnicismos.
Cuándo necesitas una auditoría
Los momentos más habituales son: antes de una ronda de inversión (los inversores quieren saber el estado real del producto), al cambiar de equipo de desarrollo (para evaluar qué se recibe), cuando el proyecto empieza a tener problemas de rendimiento o estabilidad, o cuando llevas más de un año sin revisión externa y sospechas que hay deuda técnica acumulada.
Dos disparadores nuevos: normativa y relevo del proveedor
A esa lista clásica se han sumado dos motivos que en 2024 apenas aparecían y que hoy son de los más frecuentes.
El calendario regulatorio europeo. El Cyber Resilience Act ya no es un asunto lejano: desde el 11 de junio de 2026 aplica el capítulo relativo a los organismos de evaluación de la conformidad, y desde el 11 de septiembre de 2026 están en vigor las obligaciones de notificación del artículo 14 — alerta temprana en un máximo de 24 horas desde que se tiene conocimiento de una vulnerabilidad explotada activamente o de un incidente grave, y notificación ampliada en 72 horas. El grueso del reglamento, con las obligaciones de gestión de vulnerabilidades, documentación técnica y evaluación de conformidad, será aplicable con carácter general a partir del 11 de diciembre de 2027.
La implicación práctica es sencilla de entender y difícil de improvisar: si tu producto tiene elementos digitales y se comercializa en la UE, necesitas saber ya si eres capaz de detectar una vulnerabilidad explotada y notificarla en 24 horas. Muchos equipos descubren, al hacer el ejercicio, que no tienen ni la monitorización ni el proceso interno para ello. Eso es precisamente lo que una auditoría técnica pone sobre la mesa con tiempo de reaccionar.
El relevo de proveedor. El segundo disparador es el cambio de agencia o de equipo interno. Aquí la auditoría cumple una función casi notarial: deja constancia del estado en que se entrega el sistema, y evita la discusión eterna de «esto ya venía así». Recomendamos hacerla antes de firmar el traspaso, no después, y que el alcance incluya explícitamente accesos, credenciales, dominios, certificados y copias de seguridad — la parte que más veces aparece incompleta.
Cómo se hace
El proceso típico incluye: revisión del repositorio de código (estructura, patrones, tests, cobertura), análisis estático con herramientas como SonarQube o ESLint, revisión de la arquitectura con el equipo técnico, pruebas de rendimiento y carga, revisión de la infraestructura y configuración de seguridad, y entrevistas con el equipo para evaluar procesos.
Las cuatro fases, con sus plazos reales
| Fase | Qué ocurre | Duración orientativa |
|---|---|---|
| 1. Alcance y accesos | Definir qué se audita y qué no, conseguir accesos de solo lectura al repositorio, a los entornos y a la monitorización | 2-5 días (suele ser el cuello de botella) |
| 2. Análisis automático | Análisis estático, escaneo de dependencias, generación de SBOM, métricas de cobertura y complejidad | 2-4 días |
| 3. Revisión humana y entrevistas | Lectura dirigida de los módulos críticos, revisión de arquitectura, pruebas de carga y conversaciones con el equipo | 1-3 semanas según tamaño |
| 4. Informe y sesión de devolución | Redacción, priorización, estimación de esfuerzo y presentación a negocio y a técnico por separado | 3-5 días |
Una advertencia sobre la fase 2: el análisis automático es imprescindible, pero es la parte menos valiosa del trabajo. Una herramienta como SonarQube te dará cientos de avisos y ninguna jerarquía; sabe detectar un patrón discutible pero no sabe que ese módulo concreto es el que factura. La ayuda de modelos capaces de razonar sobre el código ha mejorado bastante ese salto en los últimos dos años, especialmente para encontrar fallos que dependen del contexto y no de un patrón sintáctico, pero el criterio de qué importa sigue saliendo de las entrevistas con el equipo y del conocimiento del negocio. Si lo que buscas es específicamente la parte de código, lo desarrollamos en detalle en nuestra página de auditoría de código profesional.
¿Necesitas saber el estado real de tu software?
En Keliam auditamos proyectos ajenos con un criterio simple: el informe tiene que servir para decidir, no para impresionar. Hallazgos priorizados, impacto en negocio y estimación de esfuerzo, entendibles también por quien no programa.
Qué esperar como resultado
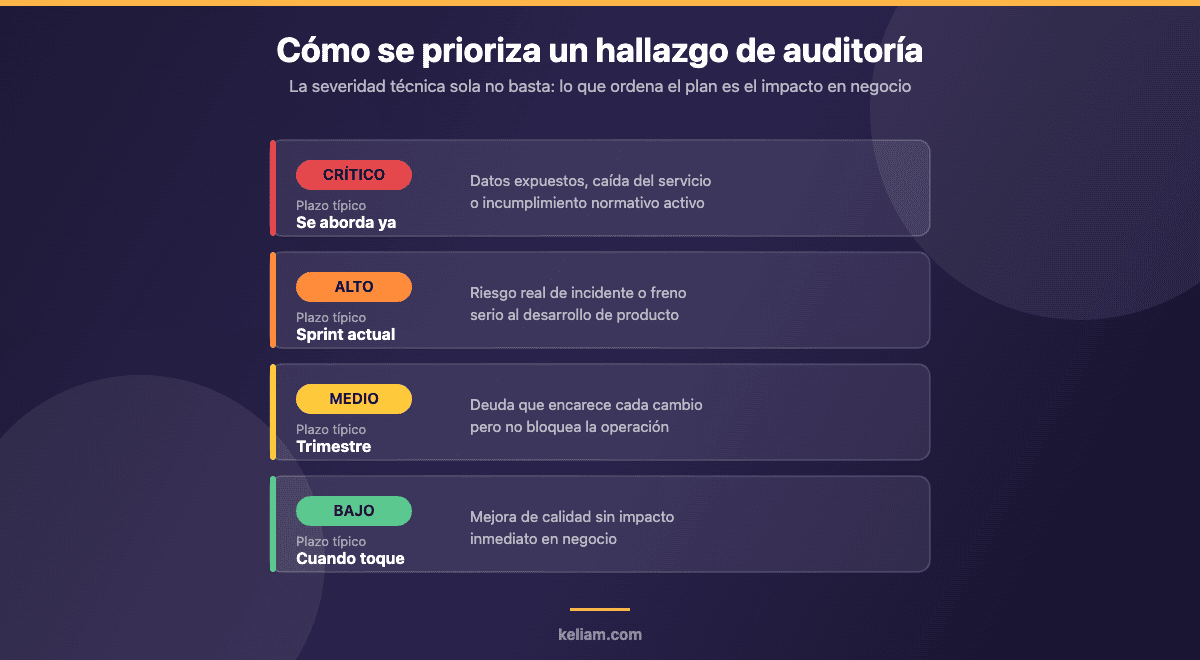
El entregable es un informe detallado con hallazgos clasificados por severidad (crítico, alto, medio, bajo), explicación técnica de cada problema, impacto en el negocio, y recomendaciones priorizadas de solución. También incluye una estimación del esfuerzo necesario para resolver los problemas identificados.
Cómo se lee un informe sin ser técnico
Si eres quien paga la auditoría pero no quien la va a ejecutar, hay cuatro preguntas que deberías poder responder con el informe delante. Si alguna no tiene respuesta clara, el informe está incompleto:
- ¿Qué pasa si no hacemos nada? Cada hallazgo crítico debería llevar asociada una consecuencia concreta y verosímil, no un genérico «riesgo de seguridad».
- ¿Cuánto cuesta arreglarlo? En días de trabajo, no en adjetivos. Sin estimación no hay decisión posible.
- ¿Qué se puede hacer sin parar el desarrollo? Distinguir lo que es un parche de lo que exige refactorización profunda cambia por completo la planificación.
- ¿Qué hacemos primero? Un buen informe termina con una secuencia recomendada, no con una lista alfabética de problemas.
Un detalle sobre la presentación: pide dos sesiones de devolución distintas, una técnica y otra de negocio. Mezclarlas garantiza que una de las dos audiencias se desconecte a los diez minutos, y la de negocio es justo la que tiene que aprobar el presupuesto de remediación.
El ROI de una auditoría
Una auditoría técnica cuesta entre 3.000€ y 15.000€ dependiendo del tamaño del proyecto. El retorno viene de evitar problemas futuros que serían mucho más caros: migraciones de emergencia, brechas de seguridad, pérdida de rendimiento que impacta ventas, o refactorizaciones masivas que paralizan el desarrollo de nuevas funcionalidades.
Cómo se justifica el gasto delante de dirección
La horquilla anterior se mantiene vigente para proyectos de tamaño medio, aunque conviene matizarla: el precio depende sobre todo del número de repositorios y entornos, no de las líneas de código, y una auditoría que incluya pentesting sobre la aplicación se sitúa en la parte alta o la supera. Para una aplicación pequeña con un solo repositorio y sin infraestructura compleja, el trabajo es sensiblemente menor.
Lo que sí ha cambiado es la forma de argumentar el gasto. Ya no hace falta recurrir a escenarios hipotéticos: basta con poner encima de la mesa tres números que la empresa suele tener a mano.
- El coste de un día de caída. Facturación media diaria más el coste del equipo parado. Suele bastar para justificar la auditoría entera.
- El sobrecoste de cada desarrollo. Si el equipo estima hoy en cinco días lo que antes tardaba dos, esa diferencia es deuda técnica pagándose en cómodos plazos, todos los meses, indefinidamente.
- El coste de no poder vender. Cada vez más contratos B2B incluyen cuestionarios de seguridad, exigencia de SBOM o requisitos derivados de NIS2. Una auditoría que detecta esas carencias antes del proceso comercial vale, literalmente, lo que valga el contrato que no se pierde.
Y una comparación útil para dimensionar: el rango de una auditoría técnica es una fracción de lo que cuesta un proceso de certificación ISO 27001, y sin embargo es el paso previo natural — sin saber en qué estado está el sistema, la certificación se convierte en un ejercicio de documentación sobre una base que nadie ha verificado.
Después de la auditoría: la parte que casi nadie planifica
El error más común no es hacer una mala auditoría, es hacer una buena y dejarla en un cajón. El informe tiene fecha de caducidad porque el sistema sigue cambiando: seis meses después, la mitad de las métricas ya no describen la realidad.
Lo que funciona es convertir los hallazgos en tickets reales dentro del backlog, con responsable y sprint asignado, y reservar un porcentaje fijo de capacidad — entre un 10% y un 20% suele ser sostenible — para pagar deuda técnica de forma continua. Los hallazgos críticos se abordan de inmediato; el resto entra en esa cuota. Sin esa reserva estructural, la lista de mejoras compite cada sprint contra funcionalidades nuevas y pierde siempre.
La otra mitad del trabajo es evitar volver al punto de partida. Eso pasa por incorporar al pipeline lo que la auditoría hizo a mano una vez: análisis estático en cada pull request, escaneo de dependencias automatizado, generación de SBOM en cada release y alertas de monitorización que alguien realmente lea. Es la diferencia entre auditar cada dos años en modo emergencia y tener una foto permanentemente actualizada. Cuando el equipo interno no da abasto para sostener eso, un contrato de mantenimiento de software cubre precisamente esa vigilancia continua.
Auditoría técnica, pentesting y due diligence no son lo mismo
Buena parte de los presupuestos que se comparan mal es porque comparan cosas distintas. Estas son las cuatro revisiones que se confunden con más frecuencia y para qué sirve cada una:
| Tipo de revisión | Pregunta que responde | Quién la pide |
|---|---|---|
| Auditoría técnica | ¿En qué estado está el sistema y qué me va a costar mantenerlo y evolucionarlo? | Dirección, CTO, propietario del producto |
| Pentesting | ¿Se puede entrar? ¿Por dónde y hasta dónde? | Seguridad, cumplimiento, clientes B2B |
| Revisión de código | ¿Está bien escrito este cambio concreto? | El propio equipo, en el día a día |
| Due diligence técnica | ¿Vale lo que piden por esta empresa y qué riesgos compro con ella? | Inversor o comprador, no la empresa auditada |
La diferencia más importante es la última fila: en una due diligence el cliente es quien compra, y el informe está escrito para él. Por eso, si esperas una ronda o una operación corporativa, lo sensato es auditar antes por tu cuenta. Llegar a la due diligence sabiendo ya lo que van a encontrar te permite presentarlo como un plan en marcha en lugar de como una sorpresa, y eso se traduce directamente en valoración.
El pentesting, por su parte, es complementario y no sustituye a la auditoría: te dice si una puerta concreta se abre, pero no si la casa está bien construida. Lo habitual en proyectos con requisitos de cumplimiento es combinar ambos, y en ese caso conviene hacerlo en este orden — auditoría primero, pentesting después — para no pagar por buscar vulnerabilidades en un sistema que de todas formas vas a refactorizar. Puedes ver el alcance de cada uno en nuestra auditoría de seguridad y pentesting. Y si el punto de partida son los sistemas internos más que la aplicación, la seguridad informática básica de la pyme suele dar más retorno por euro invertido que cualquier otra cosa.
Conclusión
Una auditoría técnica no es un examen ni una búsqueda de culpables: es un diagnóstico. Sirve para sustituir la intuición de que «algo no va bien» por una lista concreta, priorizada y con precio, sobre la que se puede decidir.
En 2026 hay además un argumento de calendario: entre las obligaciones de notificación del Cyber Resilience Act ya en vigor, las exigencias de cadena de suministro que llegan por NIS2 y la entrada general del reglamento en diciembre de 2027, los proyectos que no sepan en qué estado están van a descubrirlo en el peor momento posible. Mejor con un informe delante y margen de maniobra que con un incidente y un plazo de 24 horas corriendo.