Durante años, el ciberseguro fue un producto exótico que solo contrataban bancos y grandes corporaciones. Eso se acabó. El ransomware ha industrializado el ataque a pymes, los clientes corporativos exigen pólizas de ciberriesgo a sus proveedores tecnológicos en los pliegos de contratación, y marcos como NIS2 o el ENS han puesto la gestión del riesgo cibernético en la agenda de cualquier comité de dirección. El resultado: el ciberseguro se ha convertido en una pieza más del puzle de seguridad de cualquier empresa que dependa de sus sistemas para facturar. Es decir, de todas.
Pero es un producto que se contrata mal. Se firma sin leer los sublímites, se rellena el cuestionario técnico «de oídas» y se descubre en el peor momento posible —con los servidores cifrados— que la póliza no cubre lo que se creía, o que la aseguradora rechaza el siniestro porque lo declarado en el cuestionario no se correspondía con la realidad.
En esta guía explicamos, desde el punto de vista técnico que nos toca como empresa de desarrollo y auditoría, qué cubre realmente un ciberseguro, qué controles de seguridad te va a exigir la aseguradora antes de dártelo (o para no dispararte la prima), cuánto cuesta orientativamente para una pyme española y qué debes revisar antes de firmar. No somos corredores de seguros ni pretendemos serlo: esto no es asesoramiento financiero, sino la parte técnica del asunto, que es justo la que suele quedar coja cuando el seguro se negocia solo desde administración.
1. Qué es un ciberseguro y por qué se ha vuelto relevante
Un ciberseguro (o seguro de ciberriesgo) es una póliza que cubre las consecuencias económicas de un incidente de seguridad informática: desde los costes de responder al incidente y restaurar sistemas hasta las reclamaciones de terceros afectados por una fuga de datos. Funciona como cualquier otro seguro empresarial —prima anual, franquicia, límites de indemnización—, pero con una particularidad importante: el riesgo que cubre cambia cada mes, y las aseguradoras lo saben.
Tres factores explican por qué se ha generalizado. Primero, la frecuencia real de incidentes: el ransomware funciona hoy como un negocio de afiliados que ataca por volumen, y una pyme con un RDP expuesto es un objetivo tan válido como una multinacional. Lo contamos en detalle en nuestra guía sobre cómo funciona el ransomware y cómo protegerse. Segundo, la presión regulatoria: el RGPD convirtió las fugas de datos en un riesgo económico tangible, y NIS2 ha ampliado las obligaciones de ciberseguridad a miles de empresas que antes quedaban fuera del radar. Tercero, la cadena de suministro: cada vez más contratos B2B y licitaciones públicas exigen al proveedor una póliza de ciberriesgo vigente, igual que llevan años exigiendo la de responsabilidad civil.
Conviene fijar una idea desde el principio: el ciberseguro no evita ningún ataque. Transfiere parte del impacto económico, pero la disponibilidad de tus sistemas, tu reputación y tus datos siguen siendo problema tuyo. Por eso tiene sentido verlo como la última capa de una estrategia de seguridad, no como la primera. Si tu empresa aún no tiene esa estrategia, nuestra guía de por dónde empezar en ciberseguridad es el paso previo a todo lo que sigue.
2. Qué cubre una póliza de ciberriesgo
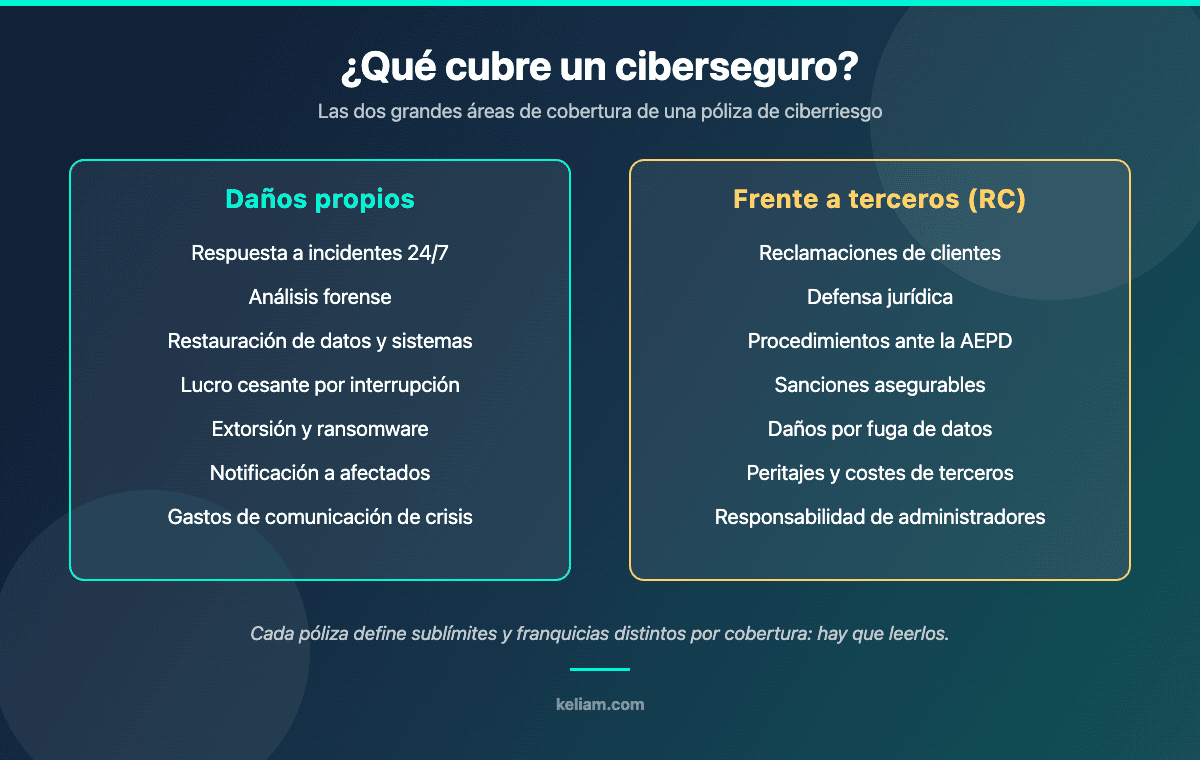
Las coberturas se agrupan en dos grandes bloques: daños propios (lo que te cuesta a ti el incidente) y responsabilidad civil frente a terceros (lo que les cuesta a otros y te reclaman). La distinción importa porque los sublímites, franquicias y condiciones suelen ser distintos para cada bloque.
2.1 Daños propios (primera parte)
- Respuesta a incidentes: acceso a un equipo de respuesta 24/7 (forense, legal, comunicación) contratado por la aseguradora. Para una pyme sin SOC propio, esta es probablemente la cobertura más valiosa de toda la póliza.
- Análisis forense: determinar cómo entraron, qué tocaron y si exfiltraron datos. Sin esto no puedes cumplir la obligación de notificación del RGPD con rigor.
- Restauración de datos y sistemas: horas de técnicos, reinstalación, recuperación desde backups, licencias.
- Pérdida de beneficios: el lucro cesante mientras la plataforma está caída. Atención al periodo de carencia: muchas pólizas solo indemnizan a partir de 8-12 horas de interrupción.
- Extorsión cibernética: gestión del incidente de ransomware, negociación especializada y, en su caso, el pago del rescate donde sea legal. Es la cobertura con más letra pequeña y más sublímites.
- Notificación a afectados: costes de comunicar la brecha a clientes, usuarios y a la AEPD, incluyendo call centers y servicios de monitorización de identidad.
2.2 Responsabilidad frente a terceros
- Reclamaciones de clientes y socios por daños derivados de la brecha: indisponibilidad de un servicio que les prestas, fuga de sus datos, propagación del ataque a sus sistemas.
- Defensa jurídica y gastos de representación en procedimientos administrativos y judiciales.
- Procedimientos ante la AEPD: la defensa se cubre con normalidad; respecto a las multas administrativas, su asegurabilidad en España es una cuestión jurídicamente discutida, así que trata cualquier promesa comercial de «cubrimos las sanciones del RGPD» con escepticismo y pide el detalle por escrito.
- Responsabilidad de administradores en algunos productos combinados, dado que una gestión negligente del ciberriesgo puede derivar en responsabilidad personal de los directivos.
3. Qué no cubre: las exclusiones que debes leer dos veces
Las exclusiones son donde se decide si la póliza te servirá de algo el día del incidente. Las más habituales y relevantes para una empresa tecnológica:
- Actos de guerra y actores estatales: tras NotPetya, el mercado asegurador (con Lloyd’s a la cabeza) endureció las cláusulas de exclusión de ciberataques atribuibles a Estados. El problema práctico es la atribución: si el atacante usa herramientas de un grupo vinculado a un Estado, la aseguradora puede intentar acogerse a la exclusión.
- Sistemas sin soporte o sin parchear: si el incidente entra por un Windows Server fuera de soporte o una vulnerabilidad crítica con parche disponible desde hace meses, muchas pólizas reducen o excluyen la indemnización.
- Incumplimiento de las medidas declaradas: si declaraste que tenías MFA y backups verificados y no era cierto (o dejó de serlo), el siniestro puede rechazarse por completo. Es la causa más frecuente de conflicto real.
- Fraude interno y del CEO: las transferencias fraudulentas por ingeniería social (BEC) a veces requieren una cobertura específica de «fraude por transferencia» que no viene en el paquete base.
- Fallos de infraestructura de terceros: la caída de tu proveedor cloud o de tu CDN suele estar excluida o muy sublimitada, salvo cobertura específica de «contingent business interruption».
- Mejora de sistemas: la póliza paga restaurar lo que había, no modernizarlo. El coste de arreglar la deuda técnica que hizo posible el ataque corre de tu cuenta.
La lectura de estas exclusiones deja una conclusión clara: la póliza asegura una infraestructura razonablemente gestionada. Si tu plataforma acumula software sin actualizar y accesos sin control, el ciberseguro no es tu solución; es tu próximo problema contractual.
4. Qué te va a exigir la aseguradora
Antes de emitir la póliza, la aseguradora evalúa tu riesgo mediante un cuestionario técnico (y, cada vez más, con escaneos externos de tu superficie de ataque: puertos expuestos, versiones de software visibles, dominios, certificados). De ese cuestionario salen tres posibles resultados: te aseguran a prima estándar, te aseguran con recargo y condiciones, o rechazan el riesgo.
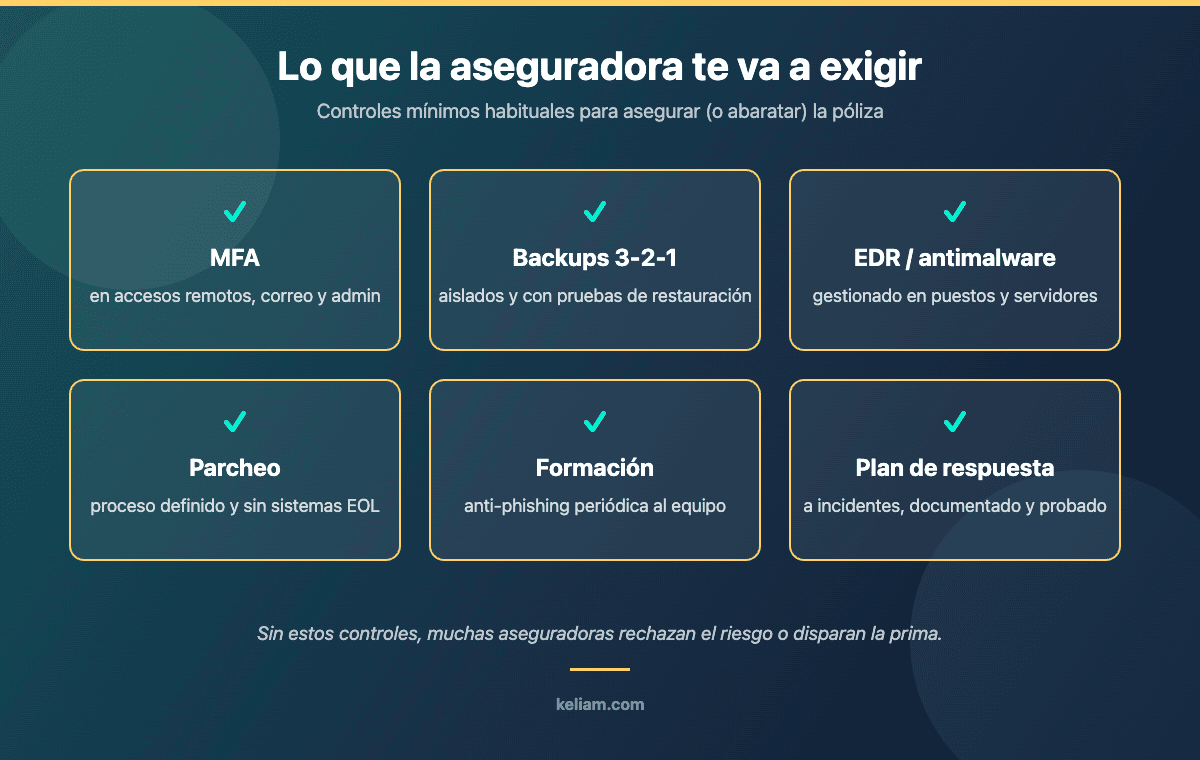
Los controles que marcan la diferencia son sorprendentemente consistentes entre aseguradoras:
- MFA obligatorio en correo, accesos remotos (VPN, RDP) y cuentas de administración. Es el requisito número uno: sin MFA, muchas aseguradoras directamente no cotizan.
- Backups 3-2-1 con al menos una copia aislada (offline o inmutable) y pruebas de restauración documentadas. Un backup en el mismo dominio que cifra el ransomware no cuenta.
- EDR o antimalware gestionado en puestos y servidores, con alguien mirando las alertas.
- Gestión de parches con plazos definidos para vulnerabilidades críticas y sin sistemas fuera de soporte en producción.
- Formación anti-phishing periódica y verificable al equipo.
- Plan de respuesta a incidentes documentado, con roles y contactos, y a ser posible ensayado.
- Control de accesos y privilegios: mínimo privilegio, bajas de usuarios al día, cuentas de administración separadas.
Si esta lista te suena, es porque es prácticamente el mismo conjunto de controles básicos que pide cualquier marco serio de seguridad. Una pyme que ha montado su seguridad siguiendo un enfoque estructurado —como el que describimos en seguridad informática para pymes desde cero— llega al cuestionario con los deberes hechos. Y si además la empresa está certificada o en proceso de certificarse en ISO 27001, el efecto sobre la prima es directo: la certificación funciona como evidencia de gestión del riesgo ante la aseguradora. En nuestra guía sobre ISO 27001 para pymes explicamos qué cuesta y qué aporta ese camino.
Un matiz importante: el cuestionario no es un trámite comercial, es una declaración precontractual con consecuencias jurídicas. Responderlo con optimismo («sí, tenemos backups probados» cuando nadie ha restaurado nada en dos años) es la forma más cara de ahorrar tiempo que existe. Si no sabes con certeza qué tienes, audítalo antes de declarar.
5. Cuánto cuesta un ciberseguro para una pyme
La respuesta honesta: depende, y cualquier cifra concreta debe tratarse como orientación, no como tarifa. La prima se calcula principalmente sobre estos factores:
- Facturación anual (el proxy principal del tamaño del riesgo).
- Sector: salud, fintech, ecommerce con volumen de datos de tarjetas o cualquier actividad con datos sensibles cotizan más caro.
- Volumen y tipo de datos personales tratados.
- Madurez de seguridad declarada en el cuestionario (los controles del punto anterior).
- Límite de indemnización y franquicia elegidos, y los sublímites por cobertura.
- Siniestralidad previa: incidentes anteriores encarecen o bloquean la contratación.
Como orden de magnitud en el mercado español reciente: una microempresa de servicios con riesgo bajo puede encontrar pólizas básicas desde unos pocos cientos de euros al año; una pyme tecnológica con facturación de uno a cinco millones y límites de indemnización de 250.000 a 1.000.000 de euros suele moverse en un rango de entre 1.000 y 5.000 euros anuales; y a partir de ahí, límites mayores, sectores sensibles o siniestralidad previa lo escalan rápidamente. Tras los años duros del ransomware (2020-2022), el mercado se ha estabilizado, pero las aseguradoras compensan con más exigencia técnica: la prima baja, el cuestionario sube.
Más importante que la prima es la estructura de la cobertura. Un límite general de 500.000 euros puede esconder un sublímite de extorsión de 50.000, una franquicia de 5.000 y un periodo de carencia de 12 horas para lucro cesante. El precio del seguro no es lo que pagas al año: es la diferencia entre lo que pagas y lo que de verdad recuperarías en tu escenario de incidente más probable. Modelar ese escenario (¿cuánto nos cuesta un día de plataforma caída? ¿y una fuga de la base de datos de clientes?) es un ejercicio técnico, no comercial, y merece hacerse antes de comparar ofertas.
6. Cómo contratarlo sin pillarte los dedos
El proceso razonable para una pyme tecnológica tiene cinco pasos:
- 1. Inventario y autoevaluación técnica previa. Antes de tocar el mercado, saber qué tienes: activos, accesos, backups reales, versiones, exposiciones. Aquí una auditoría técnica externa vale doble: sirve para el cuestionario y para arreglar lo que salga.
- 2. Corredor especializado en ciberriesgo. No todos los corredores conocen este producto; uno especializado sabe qué aseguradoras encajan con tu perfil y cómo negociar sublímites.
- 3. Cuestionario veraz y documentado. Guarda evidencias de cada respuesta (capturas de configuración de MFA, informes de restauración de backups, política de parches). Si un control cambia durante la vigencia de la póliza, notifícalo.
- 4. Comparar estructura, no solo prima: límites, sublímites (especialmente extorsión y lucro cesante), franquicias, carencias, retroactividad, y quién presta el servicio de respuesta a incidentes y con qué SLA.
- 5. Integrar la póliza en el plan de respuesta. El teléfono de la aseguradora debe estar en tu runbook de incidentes: muchas pólizas exigen notificación inmediata y usar su panel de proveedores forenses, no el tuyo.
Sobre este último punto: si sufres un incidente y restauras todo antes de llamar a la aseguradora, puedes estar destruyendo la evidencia forense que la póliza exige para indemnizar. El orden de actuación importa, y debe estar escrito antes de que ocurra.
7. El ciberseguro no sustituye a la seguridad (y la aseguradora lo sabe)
Todo lo anterior lleva a una conclusión operativa: el camino barato hacia un buen ciberseguro pasa por invertir primero en seguridad real. Cada control implantado reduce la prima, amplía las coberturas accesibles y —más importante— reduce la probabilidad de tener que usar la póliza. La inversa también se cumple: una empresa sin controles paga más por cubrir menos, con más probabilidad de que el siniestro acabe en disputa.
Nuestra recomendación de ingeniería es tratar el cuestionario de la aseguradora como lo que es: una auditoría de seguridad en miniatura. Pasarla bien no es cuestión de redactar respuestas bonitas, sino de que la infraestructura las respalde. Y eso se verifica auditando: superficie de ataque expuesta, configuración de accesos, estado real de backups y parches, y pruebas de intrusión que confirmen que las defensas declaradas resisten un ataque real. También conviene revisar la resiliencia frente a ataques de disponibilidad, como explicamos en nuestra guía de protección DDoS para empresas, porque la interrupción de negocio es justo la cobertura con más carencias y sublímites.
¿Vas a contratar (o renovar) un ciberseguro? Llega con los deberes hechos
En Keliam auditamos tu infraestructura y tu código antes de que lo haga el cuestionario de la aseguradora: verificamos MFA, backups, parcheo y exposición real, y te dejamos las evidencias listas para declarar sin riesgos y negociar mejor prima.
8. Checklist técnico antes de pedir presupuesto
Resumen operativo para llegar al mercado asegurador en condiciones:
- MFA activo en correo, VPN/RDP, paneles de administración y cloud.
- Backups 3-2-1 con copia inmutable u offline y una restauración probada en los últimos 3 meses, con informe.
- EDR desplegado en servidores y puestos, con revisión de alertas asignada a alguien concreto.
- Inventario de sistemas con versiones; cero sistemas EOL expuestos a Internet.
- Política de parches con SLA para críticos (ideal: menos de 14 días).
- Plan de respuesta a incidentes de una página: roles, contactos, orden de actuación, teléfono de la aseguradora.
- Registro de formación de seguridad del equipo (fechas y contenidos).
- Escaneo externo reciente de tu superficie de ataque (lo que ve la aseguradora, deberías haberlo visto tú antes).
- Cálculo propio del coste de un día de caída y del valor de tus datos: es tu referencia para elegir límites y franquicias.
Conclusión: transferir riesgo, no responsabilidad
El ciberseguro es una herramienta legítima y cada vez más necesaria en la gestión de riesgo de una pyme tecnológica: cubre costes que pueden hundir una cuenta de resultados y aporta un equipo de respuesta que pocas pymes pueden permitirse en plantilla. Pero es la última capa, no la primera. La póliza asegura una infraestructura razonablemente gestionada, exige evidencias de esa gestión y castiga la ficción en el cuestionario con la peor sanción posible: pagar prima durante años para descubrir en pleno incidente que no hay cobertura.
La secuencia correcta es la aburrida: controles básicos primero, evidencias documentadas después, auditoría externa para verificar, y con eso en la mano, negociar una póliza cuya estructura (límites, sublímites, carencias) responda a tus escenarios reales de incidente. Como siempre en seguridad, lo barato es hacerlo bien a la primera.
Preguntas frecuentes sobre el ciberseguro para pymes
¿Es obligatorio tener un ciberseguro?
Legalmente no, en general. Pero contractualmente cada vez más: clientes corporativos, licitaciones públicas y algunos marcos sectoriales lo exigen como condición para trabajar. Para un proveedor tecnológico, no tenerlo empieza a cerrar puertas comerciales.
¿El ciberseguro cubre el pago del rescate de un ransomware?
Algunas pólizas incluyen cobertura de extorsión que puede llegar a cubrir el pago donde sea legal, casi siempre con sublímites bajos y condiciones estrictas (negociadores designados por la aseguradora, notificación previa). Ninguna aseguradora ni ningún organismo de seguridad recomienda pagar, y la cobertura relevante en la práctica es la de respuesta, forense y restauración.
¿Cubre las multas del RGPD?
La defensa jurídica ante la AEPD sí se cubre habitualmente. La asegurabilidad de las multas administrativas en España es una cuestión jurídica discutida; muchas pólizas dicen cubrirlas «donde la ley lo permita», que es una forma elegante de no comprometerse. Pide el criterio por escrito y no bases la decisión de compra en esa cobertura.
¿Qué pasa si mi cuestionario no reflejaba la realidad?
Es el mayor riesgo de todo el producto: la aseguradora puede reducir la indemnización o rechazar el siniestro por inexactitud en la declaración del riesgo. Por eso recomendamos verificar técnicamente cada respuesta antes de firmarla y actualizar a la aseguradora si algún control cambia durante la vigencia.
¿Bajará mi prima si me certifico en ISO 27001?
Normalmente sí, o accederás a mejores condiciones y límites. La certificación funciona como evidencia independiente de que gestionas el riesgo, que es exactamente lo que la aseguradora intenta averiguar con el cuestionario. Además reduce la probabilidad real de siniestro, que es lo que de verdad te interesa.