Es la pregunta que más veces nos han hecho desde que empezamos esta serie, y casi siempre con la misma cara de agobio: «Tenemos que sacarnos la ISO 27001 o el ENS… ¿o las dos? ¿Y si hacemos una, la otra viene sola?». La respuesta corta es que no son alternativas, sino dos maneras distintas de ordenar un mismo problema — y que la empresa que las plantea como un solo sistema con dos certificados acaba pagando bastante menos que la que las aborda por separado, en orden y con dos consultoras distintas.
Este es el capítulo puente de nuestras dos guías: la de la certificación ISO 27001 y la del Esquema Nacional de Seguridad. Aquí ponemos los dos marcos frente a frente: de dónde viene cada uno, a quién obliga, cómo se mapean sus controles y medidas, qué cubre uno que el otro no toca, y —lo más útil— cómo montar una certificación dual que genere cada evidencia una sola vez. Cerramos con un caso real anonimizado y una regla de decisión para saber cuál priorizar según tu negocio.
1. Dos marcos, dos orígenes
La ISO/IEC 27001 nace en el ámbito privado e internacional: es la evolución de la norma británica BS 7799 de los años 90, adoptada por ISO en 2005 y revisada en 2013 y 2022. Su objeto es el Sistema de Gestión de Seguridad de la Información (SGSI): una forma de gobernar la seguridad basada en el análisis de riesgos, con el ciclo de mejora continua como columna vertebral. No te dice exactamente qué medidas técnicas implantar; te obliga a decidirlo con criterio, justificarlo y demostrarlo. Los 93 controles del Anexo A son un catálogo de referencia que aplicas (o descartas con motivo) en la Declaración de Aplicabilidad — el enfoque práctico que ya desarrollamos en ciberseguridad con ISO 27001 para empresas.
El Esquema Nacional de Seguridad es un producto jurídico español: nace con el RD 3/2010 para dar contenido a la obligación de la administración de proteger sus sistemas electrónicos, y se reescribe con el RD 311/2022. Su objeto no es un sistema de gestión, sino un catálogo de 73 medidas (Anexo II) organizadas en tres marcos —organizativo, operacional y de protección— cuya exigencia crece con la categoría del sistema (básica, media, alta) derivada de la valoración en cinco dimensiones. Aquí el esquema sí te dice qué hacer, y con qué intensidad.
La diferencia de ADN se resume en una frase: la ISO 27001 es una norma de gestión que desemboca en controles; el ENS es un catálogo de medidas que presupone una gestión. Se miran desde extremos opuestos, y precisamente por eso encajan: la ISO aporta el motor de mejora continua y el gobierno del riesgo; el ENS aporta la concreción técnica y la exigibilidad legal.
2. Alcance y obligatoriedad: quién tiene que hacer qué
Aquí está la primera gran divergencia práctica:
- ISO 27001 — voluntaria, con presión de mercado. Ninguna ley te obliga a certificarte, pero cada vez más clientes corporativos, aseguradoras, plataformas de compras y procesos de due diligence la exigen como condición. Es una certificación de credibilidad: demuestra a un tercero que gestionas la seguridad con un sistema reconocido en cualquier país del mundo.
- ENS — obligatorio en su ámbito, y ese ámbito te incluye. Aplica a todo el sector público español y, desde el RD 311/2022, expresamente a los proveedores privados cuyos sistemas soportan servicios públicos. Es una certificación de habilitación: sin ella hay licitaciones a las que directamente no puedes concurrir, como vimos en el capítulo sobre ENS para proveedores tecnológicos.
Segunda diferencia de alcance: la ISO se certifica sobre un alcance que tú defines (una unidad de negocio, un producto, toda la organización), mientras que el ENS se aplica por sistema de información, con la categoría que resulta de la valoración de la información y los servicios que trata — y esa valoración, cuando eres proveedor, la fija en gran medida tu cliente público. En ISO tú decides cuánto abarcas; en ENS el esquema decide cuánto te exige.
Tercera: el ciclo de certificación. La ISO 27001 tiene un ciclo de tres años con auditorías de vigilancia anuales. La Certificación de Conformidad ENS tiene ciclo bienal y auditoría obligatoria solo desde categoría media (la básica admite autodeclaración). Y el reconocimiento: la ISO vale en Singapur y en Múnich; el ENS es un sello español que, fuera del ecosistema público nacional (y de sus proveedores), pocos conocen.
3. Mapping de controles: Anexo A ↔ medidas del Anexo II
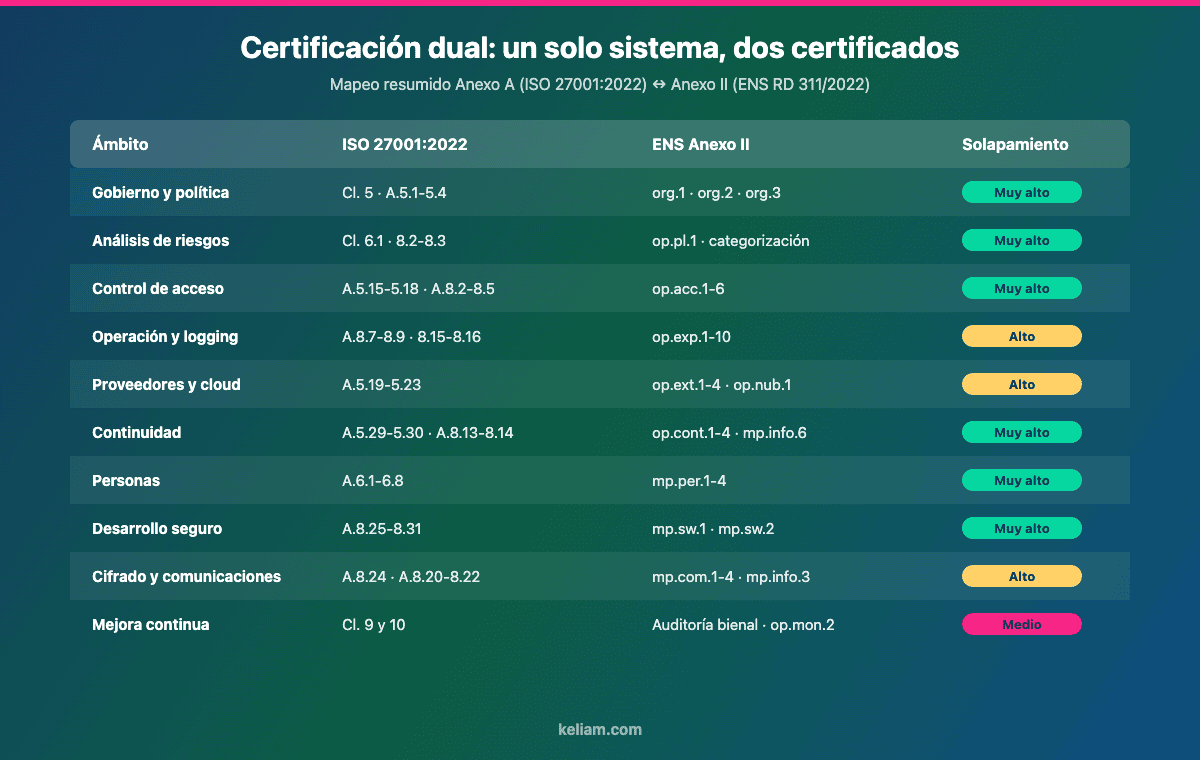
Si has seguido las dos series, ya has visto el solapamiento asomar en cada capítulo. Ponerlo en una tabla es lo que convierte la intuición en ahorro: cada fila donde un control ISO y una medida ENS piden lo mismo es una evidencia que solo tienes que generar una vez. Este es el mapeo de alto nivel que usamos como punto de partida en los proyectos duales (simplificado — el detallado ocupa varias páginas de hoja de cálculo):
| Ámbito | ISO 27001:2022 (cláusulas / Anexo A) | ENS RD 311/2022 (Anexo II) | Solapamiento |
|---|---|---|---|
| Gobierno y política | Cláusula 5 (liderazgo) · A.5.1-5.4 | org.1 política · org.2 normativa · org.3 procedimientos | Muy alto |
| Análisis de riesgos | Cláusulas 6.1 y 8.2-8.3 | op.pl.1 análisis de riesgos · valoración y categorización | Muy alto (metodología intercambiable, p. ej. MAGERIT) |
| Roles y autorización | A.5.2, A.5.3 · Cláusula 5.3 | org.4 proceso de autorización · figuras CCN-STIC 801 | Alto (ENS más prescriptivo en figuras) |
| Control de acceso | A.5.15-5.18 · A.8.2-8.5 | op.acc.1-op.acc.6 (identificación, requisitos, segregación, gestión, autenticación, acceso remoto) | Muy alto |
| Operación y explotación | A.8.7-8.9, A.8.15-8.16, A.8.32 | op.exp.1-op.exp.10 (inventario, configuración, cambios, malware, registro, incidentes) | Alto (ENS pide más sobre registro de actividad) |
| Proveedores y cloud | A.5.19-5.23 | op.ext.1-op.ext.4 · op.nub.1 | Alto (ENS exige conformidad ENS del cloud) |
| Continuidad | A.5.29-5.30 · A.8.13-8.14 | op.cont.1-op.cont.4 · mp.info.6 copias | Muy alto |
| Monitorización y detección | A.8.15-8.16 | op.mon.1-op.mon.3 (detección, métricas, vigilancia) | Medio-alto (ENS exige métricas y vigilancia explícitas) |
| Personas | A.6.1-6.8 | mp.per.1-mp.per.4 | Muy alto |
| Desarrollo seguro | A.8.25-8.31 | mp.sw.1 desarrollo · mp.sw.2 aceptación y puesta en servicio | Muy alto |
| Criptografía y comunicaciones | A.8.24 · A.8.20-8.22 | mp.com.1-mp.com.4 · mp.info.3 cifrado | Alto (ENS fija algoritmos vía CCN-STIC) |
| Mejora continua y auditoría interna | Cláusulas 9 y 10 | Auditoría bienal (art. 31) · op.mon.2 métricas | Medio (la ISO es mucho más exigente en el ciclo) |
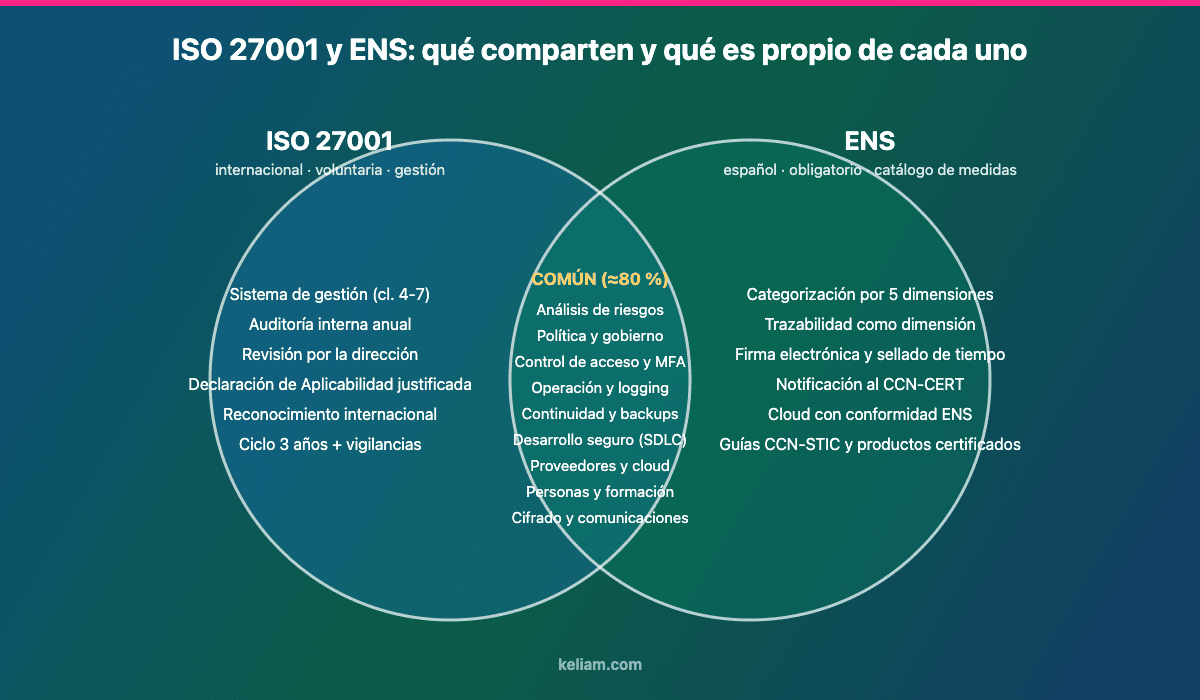
Dos lecturas de la tabla. La primera: en el bloque técnico —accesos, operación, continuidad, desarrollo, comunicaciones— el solapamiento roza el 80-90 %. Todo lo que construiste para los controles técnicos de la ISO 27001 (MFA, cifrado en tránsito y en reposo, SDLC con revisión de código, logging centralizado) es, con pequeños ajustes de intensidad según categoría, la evidencia de las familias op.* y mp.* del ENS que repasamos en las medidas de protección. La segunda: donde el solapamiento baja a «medio» es donde cada marco tiene su personalidad — la ISO en el ciclo de gestión, el ENS en la prescripción técnica — y ahí es donde hay que hacer trabajo específico.
4. Qué cubre uno y no cubre el otro
El mapeo tranquiliza, pero no conviene vender la idea de que «con una tienes la otra». Hay piezas propias de cada marco que exigen trabajo adicional real.
Lo que el ENS pide y la ISO no (o no con esa intensidad)
- Categorización formal por dimensiones. Valorar cada sistema en confidencialidad, integridad, disponibilidad, autenticidad y trazabilidad, y derivar de ahí la categoría, es un ejercicio reglado con su propia guía (CCN-STIC 803). En ISO, el nivel de exigencia lo decides tú en función del riesgo; en ENS te lo dicta la valoración.
- Trazabilidad como dimensión de primer nivel. La ISO habla de logging (A.8.15); el ENS convierte la trazabilidad en un objetivo de seguridad con requisitos concretos de registro, protección de los registros y —en categorías altas— sellado de tiempo.
- Firma electrónica y sellos de tiempo (mp.info.4 y mp.info.5): medidas específicas del ecosistema de la administración electrónica española sin equivalente directo en el Anexo A.
- Notificación reglada de incidentes. El ENS obliga a notificar al CCN-CERT (o al CSIRT de referencia) según tipología y plazo; la ISO exige gestionar incidentes, pero no fija a quién ni cuándo.
- Cloud conforme. Los servicios cloud que soportan sistemas ENS deben estar ellos mismos certificados (op.nub.1). En ISO basta con gestionar el riesgo del proveedor.
- Uso de productos certificados y guías CCN-STIC en categorías media y alta (op.pl.5): la ISO no prescribe catálogos de productos.
Lo que la ISO pide y el ENS no (o solo de pasada)
- El sistema de gestión completo: contexto de la organización, partes interesadas, liderazgo demostrable, objetivos medibles, competencias, comunicación (cláusulas 4-7). El ENS presupone gobierno, pero no lo audita como sistema.
- Ciclo de mejora continua auditado: auditoría interna anual, revisión por la dirección con entradas y salidas definidas, gestión de no conformidades y acciones correctivas (cláusulas 9-10). Es el corazón de la ISO y el punto donde más suspenden las empresas que llegan desde el ENS.
- Declaración de Aplicabilidad con justificación de cada control incluido o excluido. La Declaración de Aplicabilidad del ENS existe, pero se deriva mecánicamente de la categoría.
- Reconocimiento internacional y encaje con el resto de la familia 27000 (27017 cloud, 27018 privacidad, 27701 gestión de privacidad) — relevante si tu mercado no acaba en la administración española.
El resumen honesto: una empresa con ISO 27001 madura tiene el 70-80 % del camino ENS andado en categoría media; una empresa con ENS media tiene un porcentaje similar hacia la ISO, pero con el hueco concentrado en un único sitio —el ciclo de gestión— que requiere disciplina más que ingeniería.
5. Certificación dual: estrategia y ahorro
La estrategia que recomendamos a cualquier empresa tecnológica española con clientes mixtos (privado + público) es la que ya adelantábamos en la guía del ENS: un solo sistema de seguridad, dos certificados. Bajado a tierra:
- 1. Un solo análisis de riesgos. Metodología única (MAGERIT encaja bien con ambos, y el auditor ISO la acepta sin problema) sobre un único inventario de activos, con la valoración ENS por dimensiones incorporada como atributo de cada activo. Es el documento que más se duplica cuando se hacen por separado, y el que más cuesta mantener por duplicado.
- 2. Un solo cuerpo documental con doble mapeo. Cada política y cada procedimiento lleva una cabecera con los controles ISO y las medidas ENS que satisface. La Declaración de Aplicabilidad se construye como una tabla de tres columnas: control ISO, medida ENS, evidencia. Nada se escribe dos veces.
- 3. Evidencias generadas por la operación, no para el auditor. Logs centralizados, PRs con revisión, backups con acta de restauración, gestión de accesos con revisiones trimestrales: cada evidencia alimenta a los dos marcos. Si algo lo haces solo para el papel, revisa si lo estás haciendo bien.
- 4. Un solo calendario. Auditoría interna ISO y auditoría de conformidad ENS coordinadas en la misma ventana; revisión por la dirección que revisa también el estado del ENS; una única gestión de no conformidades para ambos.
- 5. Dos auditorías, un proveedor si es posible. Varias entidades de certificación acreditadas por ENAC lo están para ambos esquemas y ofrecen auditorías combinadas: un mismo equipo auditor, una parte común y dos informes. Es donde el ahorro se hace visible en la factura.
¿Cuánto se ahorra? Nuestra experiencia coincide con lo que comentábamos al hablar de ISO 27001 en pymes: el segundo certificado, planteado desde el principio sobre el mismo sistema, cuesta entre un 30 y un 40 % de lo que costaría por separado, y el mantenimiento anual conjunto apenas sube un 20-25 % respecto a mantener uno solo. Hacerlos en secuencia y sin mapeo previo —primero la ISO con una consultora, dos años después el ENS con otra— es la forma más cara posible: se duplica documentación, se contradicen procedimientos y el equipo acaba manteniendo dos sistemas que dicen lo mismo con palabras distintas.
6. Caso práctico: una desarrolladora de software con ambas
Un caso representativo, anonimizado, de los que hemos acompañado. Empresa de desarrollo de software de 25 personas, producto SaaS propio con clientes privados en varios países y un contrato creciente con administraciones locales para una plataforma de tramitación. Punto de partida: buena base técnica (cloud europeo, CI/CD con revisión de código, MFA en todo), documentación de seguridad casi inexistente, y un pliego encima de la mesa que exigía ENS categoría media en seis meses.
Lo que hicimos, por fases:
- Mes 1 — alcance y categorización dual. Se definió un único alcance: la plataforma SaaS y los procesos que la operan. Se valoró el sistema en las cinco dimensiones (resultado: categoría media, con disponibilidad e integridad como dimensiones dominantes) y se construyó el inventario de activos único con esa valoración incorporada. Se eligió MAGERIT como metodología de riesgos para los dos marcos.
- Meses 2-3 — gap analysis con doble columna. Del mapeo salieron 14 gaps ENS y 11 gaps ISO; 8 eran el mismo gap visto desde dos marcos (registro de actividad centralizado con retención definida, continuidad probada con acta, gestión formal de cambios, revisión periódica de accesos, procedimiento de incidentes con plazos). Se priorizó por retorno: primero los que cerraban ambos marcos y reducían riesgo real.
- Meses 3-5 — implantación y documentación. Se escribieron 9 políticas y 14 procedimientos, cada uno con su cabecera de mapeo. El SDLC se documentó sobre el flujo real de PRs (no se inventó uno nuevo). Las evidencias se automatizaron donde fue posible: exportaciones periódicas del gestor de identidades, informes de backup, dashboards de monitorización.
- Mes 6 — auditoría de conformidad ENS. Certificado de categoría media con tres no conformidades menores cerradas en tres semanas. Pliego ganado.
- Meses 7-10 — cierre de lo específico ISO. Primera auditoría interna, primera revisión por la dirección con actas, objetivos de seguridad medibles y programa de concienciación. Auditoría de certificación ISO 27001 fase 1 y 2 con la misma entidad de certificación, aprovechando la parte común ya auditada.
Números finales: 10 meses para los dos certificados, un coste externo conjunto aproximadamente un 35 % inferior al presupuesto que habían recibido para hacerlos por separado, y —lo que más valoró el CTO— un único sistema que el equipo entiende y mantiene, con una revisión trimestral de una mañana. Un año después, el mantenimiento de ambos (vigilancia ISO + seguimiento ENS) les ocupa menos que lo que les costaba preparar cada cuestionario de seguridad de un cliente grande antes de certificarse.
7. Cuál priorizar según tu negocio
Si no puedes con las dos a la vez —presupuesto, equipo o calendario—, la regla de decisión es sencilla y depende de una única pregunta: ¿de dónde viene (o va a venir) el dinero?
- Vendes o quieres vender al sector público español → ENS primero. Es la única de las dos que abre o cierra puertas por ley. Categoría media como objetivo, alcance quirúrgico sobre el sistema que soporta el servicio público. Y diseña la documentación con la columna ISO ya presente, aunque esté vacía: cuando llegue el momento, la ISO será un incremento, no un proyecto nuevo.
- Clientes corporativos privados, internacionales o con due diligence exigente → ISO 27001 primero. Es el sello que reconocen, el que piden los cuestionarios de proveedores y el que cotiza en una ronda de inversión o una venta de la empresa. Construye el SGSI con el análisis de riesgos preparado para admitir la valoración por dimensiones del ENS.
- Clientes mixtos y sin presión inmediata → dual desde el diseño. Es el escenario ideal: puedes planificar las dos certificaciones en un solo proyecto de 9-12 meses, con el ENS en el mes 5-6 (suele ser el más urgente comercialmente) y la ISO en el 9-12.
- Startup en fase temprana → todavía ninguna, pero construye para las dos. Si aún no tienes clientes que lo pidan, certificarte es gastar antes de tiempo. Lo que sí es rentable ya es adoptar las prácticas técnicas comunes (MFA, cifrado, SDLC con revisión, backups probados, logging centralizado): son las que reducen riesgo real hoy y las que harán que cualquiera de las dos certificaciones sea un trámite documental mañana. Es la misma lógica que defendíamos en la guía de por dónde empezar en ciberseguridad: primero lo que protege, después lo que certifica.
Y un aviso para quien ya tiene una de las dos: revisa si el marco que te falta está más cerca de lo que crees. Una empresa con ISO 27001 que empieza a recibir pliegos con requisito ENS suele descubrir, tras un gap analysis de una semana, que le separan de la categoría media dos o tres familias de medidas y un ejercicio de categorización — no un proyecto de un año.
8. Preguntas frecuentes sobre ENS e ISO 27001
¿La ISO 27001 es «equivalente» al ENS a efectos de una licitación?
No. Un pliego que exige conformidad con el ENS exige el certificado (o la declaración, en categoría básica) del ENS; la ISO 27001 no lo sustituye, aunque algunos pliegos la valoren como criterio adicional. Lo que sí hace la ISO es acortar drásticamente el camino hasta el sello ENS.
¿Y el ENS sirve para acreditar seguridad ante clientes privados?
Ante clientes españoles que conocen el esquema, sí — de hecho es una señal fuerte, porque es un marco prescriptivo con auditoría técnica. Fuera de España, y en los cuestionarios de seguridad estandarizados de grandes corporaciones, lo que reconocen es la ISO 27001 (o SOC 2 en entornos anglosajones).
¿Puedo usar la misma entidad de certificación para las dos?
Sí, y es lo recomendable: varias entidades acreditadas por ENAC lo están tanto para ISO 27001 como para la Certificación de Conformidad ENS, y ofrecen auditorías combinadas con un mismo equipo y una parte común. Pregúntalo expresamente al pedir presupuesto.
¿Cómo encaja NIS2 en todo esto?
NIS2 (y su transposición española) añade obligaciones de gestión de riesgos y notificación de incidentes para entidades esenciales e importantes, pero no es un esquema de certificación. Un sistema dual ISO+ENS bien construido cubre la práctica totalidad de sus requisitos técnicos y organizativos; lo específico de NIS2 es el ámbito subjetivo (a quién aplica) y el régimen sancionador. Si estás en su alcance, el dual es la forma más eficiente de estar preparado.
¿Cuál es el error más caro que veis en empresas con ambas?
Mantener dos sistemas paralelos: dos análisis de riesgos, dos juegos de políticas, dos calendarios de auditoría, a veces dos consultoras. Cada cambio hay que hacerlo dos veces, y tarde o temprano los documentos se contradicen delante de un auditor. Unificarlos a posteriori es posible —lo hemos hecho— pero cuesta más que haberlos diseñado juntos.
Conclusión: no elijas, integra
ENS e ISO 27001 no compiten: se miran desde extremos opuestos del mismo problema. La ISO te da el sistema de gestión que hace que la seguridad mejore año a año; el ENS te da el catálogo concreto de medidas y la llave del mercado público español. Quien los trata como dos proyectos paga dos veces por el 80 % de trabajo común; quien los diseña como un solo sistema con dos certificados obtiene ambos sellos por poco más del precio de uno — y, sobre todo, un sistema que el equipo puede mantener sin que la seguridad se convierta en una fábrica de documentos.
Con este capítulo cerramos el sub-cluster del Esquema Nacional de Seguridad. Queda la tercera parte de la historia, que es justamente lo que diferencia a las empresas que cumplen de las que mejoran: cómo convertir el ENS y la ISO en un motor de mejora continua real, con ciclo PDCA, modelo de madurez y KPIs que se puedan llevar a dirección. Ese es el próximo pilar de la serie.
¿ISO 27001, ENS o las dos? Te ayudamos a decidirlo con números
Hacemos el gap analysis dual sobre tu plataforma real, diseñamos el sistema único con doble mapeo y te acompañamos hasta las dos auditorías — con criterio de desarrolladores, no de checklist.
Pilar: ENS como motor de mejora continua (próximamente) →