Cuando hablamos de ciberamenazas a nivel global, hay un actor que destaca por encima de todos los demás en volumen, sofisticación y ambición geopolítica: Rusia. Los grupos de hackers vinculados al estado ruso —ya sean directamente controlados por los servicios de inteligencia o tolerados mientras operen contra objetivos occidentales— representan una de las amenazas más serias para la seguridad digital de empresas, gobiernos e infraestructuras críticas en todo el mundo.
En este artículo analizamos en profundidad el ecosistema de ciberoperaciones rusas: los grupos más peligrosos, sus operaciones más sonadas, cómo funciona la relación entre el Kremlin y los hackers criminales, qué significa esto para las empresas europeas y cómo prepararse. Forma parte de nuestra serie sobre la historia del hacking y la ciberseguridad, que recorre la evolución de las amenazas digitales desde los pioneros hasta la ciberguerra actual.
El ecosistema ciber ruso: entre el estado y el crimen
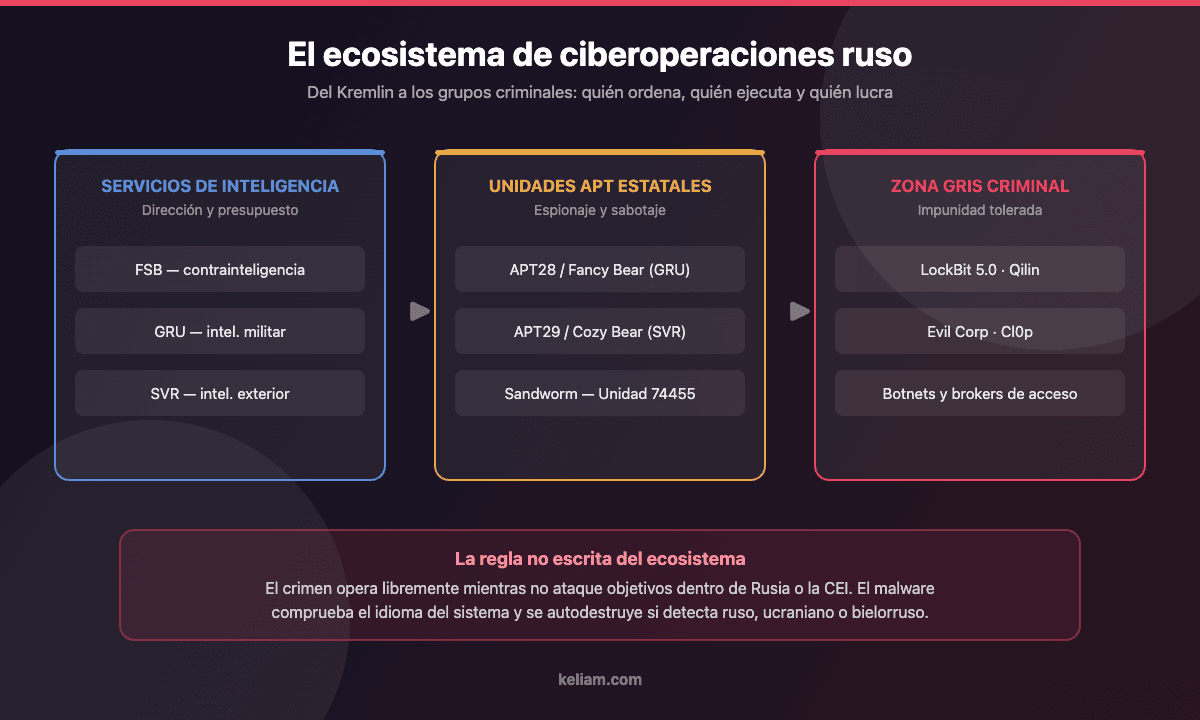
Lo que hace al ecosistema ciber ruso particularmente peligroso es la relación simbiótica entre el estado y los grupos criminales. A diferencia de países como Estados Unidos o el Reino Unido, donde las agencias de inteligencia y los cibercriminales operan en lados opuestos de la ley, en Rusia la frontera entre ambos mundos es deliberadamente difusa.
Los servicios de inteligencia rusos —el FSB (heredero del KGB para asuntos internos y contrainteligencia), el GRU (inteligencia militar) y el SVR (inteligencia exterior)— operan sus propias unidades de ciberoperaciones con presupuestos estatales, personal militar o funcionario, y objetivos estratégicos definidos por el Kremlin. Estos son los grupos más sofisticados y peligrosos, responsables de operaciones de espionaje, sabotaje e interferencia electoral.
Pero junto a estos actores estatales existe un vasto ecosistema de cibercriminales que operan desde territorio ruso con una impunidad notable. Grupos de ransomware, redes de fraude financiero, operadores de botnets y vendedores de exploits funcionan abiertamente mientras cumplan una regla no escrita: no atacar objetivos dentro de Rusia o la CEI (Comunidad de Estados Independientes). De hecho, la mayoría del ransomware ruso incluye código que detecta la configuración de idioma del sistema y se autodestruye si detecta ruso, ucraniano, bielorruso u otros idiomas de la CEI.
Esta impunidad no es casual. El estado ruso se beneficia de la actividad criminal de múltiples formas: los ataques de ransomware contra empresas occidentales debilitan económicamente a sus adversarios, la experiencia técnica del ecosistema criminal proporciona un pool de talento del que los servicios de inteligencia pueden reclutar, y la existencia de una zona gris permite al Kremlin negar la responsabilidad de operaciones que le convienen políticamente.
APT28 (Fancy Bear): la unidad de hacking del GRU
APT28, también conocido como Fancy Bear, Sofacy, Pawn Storm o Sednit, es la unidad de ciberoperaciones más conocida del GRU (Unidad 26165 del 85º Centro de Servicios Especiales). Activo desde al menos 2004, APT28 ha sido responsable de algunas de las operaciones de ciberespionaje e interferencia política más impactantes de la historia reciente.
Su operación más mediática fue la interferencia en las elecciones presidenciales de Estados Unidos de 2016. APT28 penetró los servidores del Comité Nacional Demócrata (DNC) y del Comité de Campaña del Congreso Demócrata (DCCC), exfiltrando decenas de miles de correos electrónicos que fueron posteriormente publicados a través de WikiLeaks en momentos calculados para causar el máximo daño político. La operación fue acompañada de una campaña masiva de desinformación en redes sociales coordinada por la Internet Research Agency de San Petersburgo.
APT28 también ha sido atribuido el hackeo de la Agencia Mundial Antidopaje (WADA) en represalia por las sanciones contra atletas rusos, ataques contra parlamentos y ministerios de defensa de países de la OTAN, campañas de phishing dirigidas contra periodistas, ONGs y opositores del gobierno ruso, y el ataque a la emisora de televisión francesa TV5Monde en 2015, que causó la interrupción de la emisión durante horas.
APT29 (Cozy Bear): el espionaje silencioso del SVR
APT29, conocido como Cozy Bear, The Dukes o Nobelium, está vinculado al SVR (Servicio de Inteligencia Exterior de Rusia). A diferencia de APT28, que a menudo busca impacto público y desestabilización, APT29 es un actor de espionaje puro: su objetivo es infiltrarse en redes de alto valor, mantener acceso persistente durante meses o años, y extraer información de inteligencia de forma sigilosa.
La operación más significativa de APT29 fue el ataque a SolarWinds en 2020, considerado uno de los ciberataques más sofisticados de la historia. El grupo comprometió el sistema de actualización de software de SolarWinds Orion, una plataforma de gestión de redes utilizada por más de 30.000 organizaciones, incluyendo agencias del gobierno estadounidense (Departamento del Tesoro, Departamento de Comercio, Departamento de Seguridad Nacional), empresas del Fortune 500 y contratistas de defensa. La actualización troyanizada se distribuyó a unos 18.000 clientes, de los cuales se estima que APT29 seleccionó y explotó activamente a varios cientos.
Lo que hizo al ataque de SolarWinds particularmente alarmante fue su sofisticación técnica: el código malicioso se integraba de forma indistinguible en el software legítimo, esperaba semanas antes de activarse, utilizaba comunicaciones que imitaban el tráfico normal de SolarWinds, y empleaba técnicas de evasión que superaban las capacidades de detección de la mayoría de las herramientas de seguridad existentes.
Sandworm: el equipo de sabotaje del GRU
Sandworm (Unidad 74455 del GRU), también conocido como Voodoo Bear o Iridium, es probablemente el grupo de hackers más destructivo del mundo. Mientras APT28 y APT29 se centran en espionaje e interferencia, Sandworm se especializa en operaciones de sabotaje diseñadas para causar daño físico y disrupciones masivas.
Sandworm fue responsable de los ataques contra la red eléctrica de Ucrania en 2015 y 2016, que dejaron a cientos de miles de personas sin electricidad en pleno invierno. Fueron los primeros ciberataques confirmados que causaron un apagón eléctrico, demostrando que la ciberguerra podía tener consecuencias físicas directas y potencialmente letales.
Sandworm también fue responsable de NotPetya en 2017, el ciberataque más costoso de la historia. Aunque disfrazado de ransomware, NotPetya era en realidad un «wiper» diseñado para destruir datos irreversiblemente. Lanzado inicialmente contra Ucrania a través de una actualización comprometida del software de contabilidad M.E.Doc, se propagó globalmente y causó daños estimados en más de 10.000 millones de dólares.
Con la invasión de Ucrania en 2022, Sandworm intensificó sus operaciones: lanzó múltiples wipers (CaddyWiper, HermeticWiper, IsaacWiper) contra infraestructura ucraniana, atacó redes de comunicaciones, y coordinó ciberataques con operaciones militares cinéticas. Los hackers ucranianos respondieron con operaciones defensivas y ofensivas propias, creando un campo de batalla cibernético sin precedentes.
La actividad de Sandworm no se detuvo con los primeros años de la invasión. Entre abril y septiembre de 2025, los investigadores de ESET documentaron el despliegue de dos familias de wipers nuevas —Zerolot y Sting— contra organizaciones ucranianas del sector del grano, la energía, la logística y la administración. El ataque al sector cerealista es especialmente revelador del objetivo: el grano es una de las principales fuentes de divisas de Ucrania, así que destruir los sistemas de las empresas que lo gestionan es una operación económica, no militar. En varias de esas intrusiones Sandworm no entró por sí mismo: otro grupo, UAC-0099, hizo el acceso inicial y después cedió el terreno. Ese reparto de papeles —un grupo que entra y otro que destruye— es el patrón que conviene entender, porque significa que una intrusión aparentemente menor puede ser la antesala de algo mucho peor.
Los grupos de ransomware rusos
Junto a los actores estatales, Rusia alberga algunos de los grupos de ransomware más prolíficos y destructivos del mundo. LockBit, que durante años fue el grupo de ransomware más activo globalmente, operaba desde Rusia y países de la CEI. A pesar de la operación internacional «Operation Cronos» que desarticuló parte de su infraestructura en 2024, el grupo ha intentado reconstituirse en múltiples ocasiones.
Y lo ha conseguido. Tras el lanzamiento de LockBit 5.0 a finales de 2025 —con variantes para Windows, Linux y servidores ESXi de VMware— el grupo pasó de 79 víctimas publicadas en el último trimestre de 2025 a 163 en el primero de 2026, un repunte del 106% que lo devolvió al cuarto puesto mundial. La lección operativa para cualquier empresa es incómoda: desmantelar la infraestructura de un grupo de ransomware no lo elimina, solo lo retrasa unos meses. La defensa no puede depender de que la policía gane la partida.
Conti, antes de su disolución, fue responsable de ataques devastadores contra hospitales (incluyendo el sistema de salud de Irlanda), ayuntamientos y empresas de todo el mundo. Su apoyo público a la invasión rusa de Ucrania provocó la filtración de sus comunicaciones internas por parte de un miembro ucraniano, proporcionando una visión sin precedentes del funcionamiento interno de un grupo de ransomware.
Otros grupos rusos notables incluyen Evil Corp (liderado por Maksim Yakubets, que tiene una recompensa del FBI de 5 millones de dólares por su captura y cuyo padre supuestamente trabaja para el FSB), REvil/Sodinokibi (responsable del ataque a Kaseya que afectó a más de 1.500 empresas), y Cl0p (especializado en la explotación de vulnerabilidades de día cero en software de transferencia de archivos).
El mapa del ransomware ruso en 2026: menos grupos, más víctimas
Si algo ha cambiado entre la foto de hace dos años y la de hoy, es la concentración. El número de grupos de ransomware activos ha caído de 85 en el tercer trimestre de 2025 a 71 en el primero de 2026, pero el volumen de víctimas no ha bajado: al contrario. En ese primer trimestre de 2026 se publicaron 2.122 víctimas en sitios de filtración, la segunda cifra más alta registrada en un primer trimestre y un 117% por encima del mismo periodo de 2024. La media mensual se mantuvo estable y alta: 732 víctimas en enero, 684 en febrero y 706 en marzo.
Lo que ocurre es que los afiliados de los grupos desarticulados no se retiran, se recolocan. Cada operación policial contra una marca grande reparte su personal entre las que siguen en pie, y el resultado es un mercado con menos nombres pero más capacidad por nombre. Hoy los diez grupos principales concentran el 71% de todas las víctimas, y los cuatro primeros —Qilin, Akira, The Gentlemen y LockBit— se reparten el 41%.
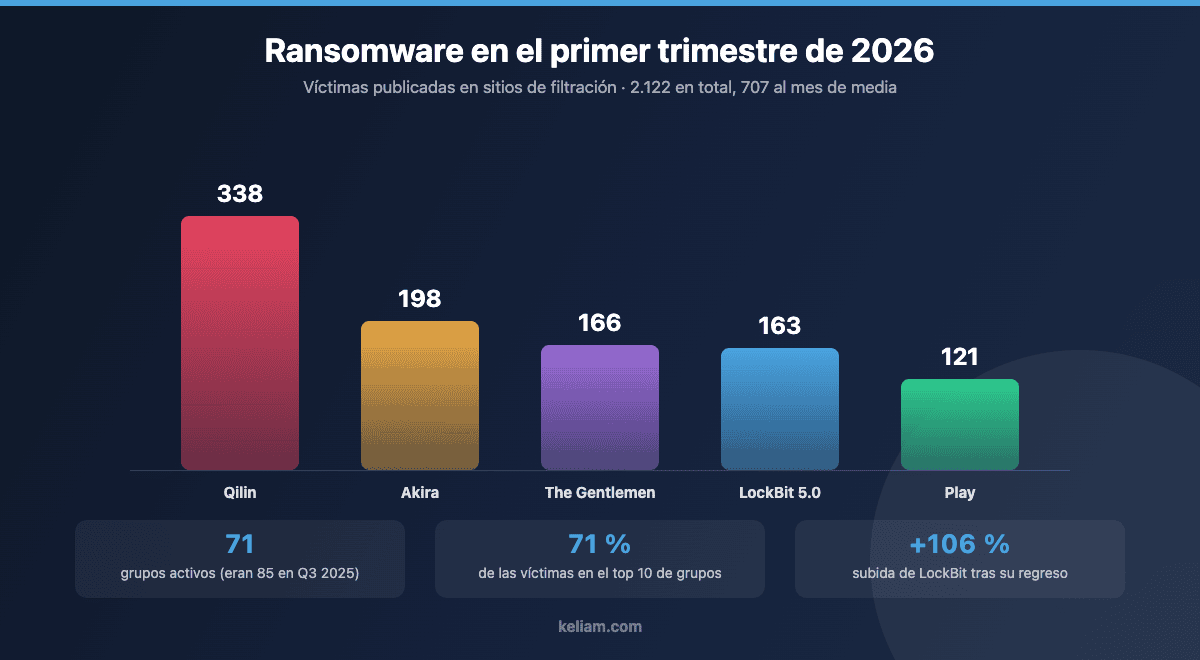
Qilin encabeza la lista por tercer trimestre consecutivo con 338 víctimas, más que los cincuenta grupos más pequeños sumados. La sorpresa del periodo es The Gentlemen, que pasó de 40 víctimas a 166 en un solo trimestre —un 315% de subida— y se colocó tercero del mundo prácticamente de la nada. Un grupo puede pasar de irrelevante a amenaza de primer orden en noventa días, que es justo el argumento contra cualquier defensa basada en conocer los nombres de los atacantes en lugar de en cerrar las vías de entrada que todos ellos usan.
Para una pyme esto tiene una traducción directa. Los vectores de entrada no han cambiado tanto como los nombres: credenciales reutilizadas sin segundo factor, VPN y escritorios remotos expuestos, software sin parchear y correos de phishing bien escritos. Si quieres una ruta ordenada para cubrir esos frentes sin empezar por lo más caro, en nuestra guía sobre por dónde empezar en ciberseguridad está el orden que recomendamos.
La dimensión europea: amenazas para España y la UE
Para las empresas europeas —y españolas en particular—, la amenaza rusa es real y creciente. España, como miembro de la OTAN y la UE, es un objetivo legítimo para operaciones de espionaje e influencia del Kremlin. El CNI (Centro Nacional de Inteligencia) ha alertado en múltiples ocasiones sobre campañas de ciberespionaje dirigidas contra instituciones gubernamentales, empresas del sector defensa e infraestructuras críticas españolas.
Pero más allá de las operaciones estatales, las empresas españolas son objetivos habituales de los grupos de ransomware rusos. Hospitales, ayuntamientos, universidades y empresas privadas de todos los tamaños han sufrido ataques de ransomware atribuidos a grupos con base en Rusia. La directiva NIS2 de la UE, que amplía significativamente las obligaciones de ciberseguridad para empresas de sectores considerados esenciales e importantes, es en parte una respuesta a esta amenaza creciente.
Dónde está España con NIS2 a día de hoy
Conviene ser precisos, porque hay mucha confusión en el mercado: España todavía no ha transpuesto NIS2. El instrumento previsto es la Ley de Coordinación y Gobernanza de la Ciberseguridad, aprobada por el Consejo de Ministros en enero de 2025, que a día de hoy sigue sin publicarse en el BOE. El retraso ha tenido consecuencias: en julio de 2026 la Comisión Europea llevó a España ante el Tribunal de Justicia de la UE por la demora en la transposición.
Que no esté transpuesta no significa que no haya obligaciones. Siguen plenamente vigentes el régimen anterior (Real Decreto-ley 12/2018 y Real Decreto 43/2021) para operadores de servicios esenciales y proveedores digitales, el Esquema Nacional de Seguridad para el sector público y sus proveedores, y DORA para las entidades financieras desde enero de 2025. A eso se añade un efecto que muchas pymes descubren por la vía de los hechos: los clientes de países que sí han transpuesto trasladan sus obligaciones NIS2 a sus proveedores por contrato, así que la exigencia llega igualmente aunque la ley española no esté publicada.
Sobre las sanciones, el anteproyecto contempla tres tramos —de 10.000 a 100.000 euros las infracciones leves, hasta 500.000 las graves y hasta 2 millones las muy graves, con techos superiores ligados a porcentaje de facturación para determinadas categorías—, pero hay que subrayar que hoy no se puede multar a nadie con esa norma, sencillamente porque todavía no existe. Esperar a que se publique para empezar a trabajar es, en cambio, la peor estrategia posible: los plazos de cumplimiento se cuentan desde la entrada en vigor y ninguna organización monta un sistema de gestión de seguridad en unas semanas. Si quieres adelantarte con un marco reconocido, la certificación ISO 27001 cubre buena parte de lo que NIS2 va a exigir.
Para las pymes españolas, la amenaza puede parecer abstracta o lejana, pero la realidad es que los ataques automatizados no distinguen fronteras. Un bot que escanea internet buscando servidores WordPress desactualizados o servicios RDP expuestos encontrará y atacará objetivos en España con la misma facilidad que en cualquier otro país.
Cómo proteger tu empresa de las amenazas rusas
La protección contra actores de amenaza tan sofisticados como los grupos rusos requiere un enfoque integral que combine tecnología, procesos y formación humana.
Las medidas técnicas prioritarias incluyen implementar autenticación multifactor en todos los accesos remotos, mantener todos los sistemas actualizados con los últimos parches de seguridad, segmentar las redes para limitar el movimiento lateral, implementar soluciones de detección y respuesta en endpoints (EDR), monitorizar el tráfico de red para detectar comunicaciones anómalas, y mantener copias de seguridad inmutables y probadas.
Las medidas organizativas son igualmente importantes: realizar ejercicios de simulación de incidentes (tabletop exercises) y pruebas de hacking ético periódicas, mantener un plan de respuesta ante incidentes documentado y actualizado, establecer relaciones con el INCIBE y las fuerzas de seguridad antes de que ocurra un incidente, y compartir inteligencia de amenazas con otros actores del sector.
Para empresas que no cuentan con equipos internos de seguridad, la externalización a proveedores especializados es la opción más realista. En Keliam, nuestro servicio de auditoría de seguridad y pentesting evalúa las defensas de tu organización contra los vectores de ataque más utilizados por los grupos rusos y otros actores de amenaza. Nuestro mantenimiento web garantiza que tus sistemas estén siempre actualizados y monitorizados, y nuestra experiencia en seguridad de servidores nos permite adaptar las defensas a cualquier presupuesto.
Preguntas frecuentes sobre la ciberguerra rusa y las empresas
¿Puede una pyme española ser objetivo real de un grupo ruso?
De los grupos estatales, lo normal es que no: APT28, APT29 y Sandworm persiguen objetivos de inteligencia y sabotaje con valor geopolítico, no a una asesoría de treinta empleados. De los grupos de ransomware, sí, y sin ninguna duda. Esos grupos no eligen víctimas por su importancia estratégica sino por su rentabilidad y su facilidad: escanean internet de forma automatizada en busca de servicios expuestos y atacan lo que encuentran. Para un bot que busca escritorios remotos sin segundo factor, una pyme de Mataró y una multinacional son exactamente la misma cosa.
¿Sirve de algo el antivirus frente a este tipo de ataques?
Sirve, pero es insuficiente por sí solo. Un antivirus tradicional detecta amenazas conocidas por firma; los grupos descritos en este artículo usan herramientas a medida, credenciales legítimas robadas y utilidades del propio sistema operativo, que por definición no disparan ninguna firma. Lo que detecta ese tipo de actividad es una solución EDR, que vigila comportamientos en lugar de ficheros, combinada con monitorización de red y con registros que alguien revise de verdad.
¿Las copias de seguridad bastan para protegerse del ransomware?
Bastan para recuperarse, no para protegerse, y solo si cumplen tres condiciones que mucha gente da por hechas sin comprobarlas: que sean inmutables o estén desconectadas (los grupos actuales buscan y cifran las copias antes de lanzar el cifrado principal), que se restauren periódicamente de prueba, y que el tiempo de restauración completo sea asumible para el negocio. Además, la doble extorsión ha cambiado el cálculo: aunque restaures sin pagar, los atacantes conservan los datos exfiltrados y amenazan con publicarlos, con el problema regulatorio y reputacional que eso arrastra.
¿Hay que pagar el rescate?
La recomendación de las fuerzas de seguridad y del INCIBE es no pagar: financia al grupo, no garantiza la recuperación y marca a la empresa como pagadora de cara a futuros ataques. Dicho esto, es una decisión de negocio que se toma en condiciones pésimas, y por eso conviene haberla pensado antes de necesitarla, dentro del plan de respuesta a incidentes y no en una sala de reuniones a las tres de la mañana.
¿Cuánto cuesta protegerse razonablemente?
Mucho menos de lo que la gente supone, porque las medidas que más riesgo eliminan son también las más baratas: segundo factor en todos los accesos remotos, parcheo al día, copias de seguridad inmutables y probadas, y segmentación básica de la red. Eso cubre la mayor parte de los vectores que usan los grupos automatizados y cuesta sobre todo disciplina. La inversión seria llega después, con EDR gestionado, monitorización continua y auditorías periódicas.
⚔️ ¿Tu empresa está preparada para la ciberguerra?
Los grupos de hackers rusos atacan empresas europeas a diario. No necesitas ser un objetivo estratégico: los bots automatizados no hacen distinciones.
- Auditoría de seguridad y Pentesting — Evalúa tus defensas contra amenazas reales
- Mantenimiento web — Protección continua y actualizada
- Seguridad informática — Análisis integral de infraestructura