Si Rusia es el actor más temido en la ciberguerra, Israel es sin duda la mayor fábrica de ciberarmas del mundo. Un país de apenas 9 millones de habitantes se ha convertido en el epicentro global de la industria de la ciberseguridad y, simultáneamente, en el mayor exportador de herramientas de vigilancia y espionaje digital que han sido utilizadas por gobiernos de medio mundo para espiar a periodistas, activistas, opositores políticos y jefes de estado. La historia de cómo Israel llegó a dominar este sector es fascinante, y sus implicaciones para la seguridad global son profundas.
En este artículo analizamos cómo el ecosistema ciber israelí se forjó en la Unidad 8200 del ejército, cómo empresas como NSO Group vendieron herramientas de espionaje a decenas de países —incluida España—, y cómo los hackers israelíes reconvertidos en emprendedores han creado una industria de la ciberseguridad que factura miles de millones. Forma parte de nuestra serie sobre la historia del hacking y la ciberseguridad.
Actualizado en septiembre de 2026. Desde que publicamos este artículo, el caso Pegasus ha seguido moviéndose: sentencia en el pleito de WhatsApp contra NSO, cambio de propiedad de la empresa, archivo de la causa española y la irrupción de Paragon como nuevo protagonista del spyware comercial. Al final del artículo hemos añadido el estado de la situación a día de hoy y qué debería hacer hoy una empresa al respecto.
La Unidad 8200: la cantera de hackers más productiva del mundo
El origen de la supremacía cibernética de Israel tiene un nombre: la Unidad 8200 (Yehida Shmoneh-Matayim) de las Fuerzas de Defensa de Israel (IDF). Es la unidad de inteligencia de señales (SIGINT) del ejército israelí, equivalente a la NSA estadounidense o al GCHQ británico, pero con una diferencia fundamental: debido al servicio militar obligatorio, la Unidad 8200 tiene acceso al mejor talento tecnológico del país antes de que llegue a las universidades o al sector privado.
Cada año, miles de jóvenes israelíes de 18 años son reclutados para la Unidad 8200 a través de un proceso de selección altamente competitivo que identifica a los mejores hackers, programadores y analistas del país. Durante su servicio militar de tres años, reciben formación intensiva en ciberoperaciones, criptografía, análisis de inteligencia y desarrollo de herramientas ofensivas. Trabajan en operaciones reales contra objetivos militares y de inteligencia, acumulando una experiencia práctica que ninguna universidad puede igualar.
Cuando estos veteranos terminan su servicio militar a los 21 años, salen con habilidades de nivel mundial, una red de contactos de élite y, frecuentemente, la ambición de fundar sus propias empresas. El resultado es un ecosistema de startups de ciberseguridad sin paralelo en el mundo. Empresas como Check Point, CyberArk, Wiz, Armis y decenas más fueron fundadas por veteranos de la Unidad 8200.
Se estima que la Unidad 8200 ha producido más de 1.000 startups tecnológicas, y que los veteranos de esta unidad dirigen o han fundado la mayoría de las empresas de ciberseguridad israelíes, que en conjunto facturan más de 10.000 millones de dólares anuales. Israel, con el 1% de la población mundial, genera aproximadamente el 15% de las inversiones globales en ciberseguridad.
NSO Group y Pegasus: el escándalo que sacudió al mundo
El caso más controvertido y mediático de la industria ciber israelí es, sin duda, el de NSO Group y su producto estrella, Pegasus. NSO Group fue fundada en 2010 por Niv Carmi, Shalev Hulio y Omri Lavie, dos de ellos veteranos de la Unidad 8200. Pegasus es un spyware diseñado para infectar smartphones —tanto iPhone como Android— de forma completamente silenciosa, sin que el usuario tenga que hacer clic en ningún enlace ni descargar ningún archivo.
Las capacidades de Pegasus son aterradoras. Una vez instalado en un dispositivo, puede leer todos los mensajes (incluyendo los cifrados en WhatsApp, Signal o Telegram), escuchar llamadas en tiempo real, activar la cámara y el micrófono de forma remota, rastrear la ubicación GPS, acceder a fotos, contactos, calendario y cualquier otra información almacenada, y extraer contraseñas y credenciales. Todo esto sin que el propietario del teléfono tenga la más mínima indicación de que está siendo vigilado.
NSO Group vendía Pegasus exclusivamente a gobiernos, alegando que la herramienta estaba destinada a combatir el terrorismo y el crimen organizado. Sin embargo, las investigaciones del consorcio de periodistas Proyecto Pegasus (coordinado por Forbidden Stories y Amnistía Internacional) revelaron en 2021 que Pegasus había sido utilizado para espiar a más de 50.000 números de teléfono, incluyendo periodistas, abogados, defensores de derechos humanos, diplomáticos y jefes de estado.
Entre las víctimas conocidas de Pegasus se encuentran el periodista saudí Jamal Khashoggi (cuyos contactos cercanos fueron espiados antes de su asesinato en el consulado saudí de Estambul), el presidente francés Emmanuel Macron, el presidente del gobierno español Pedro Sánchez, la ministra de Defensa española Margarita Robles, periodistas de Al Jazeera, activistas de derechos humanos en Marruecos, México e India, y opositores políticos en múltiples países.
España y Pegasus: el CatalanGate y el espionaje del CNI
El caso de Pegasus tiene una dimensión española especialmente compleja. En 2022, el laboratorio de ciberseguridad Citizen Lab de la Universidad de Toronto reveló que los teléfonos de al menos 65 personas vinculadas al movimiento independentista catalán habían sido infectados con Pegasus. Entre las víctimas se encontraban diputados del Parlament de Catalunya, abogados, activistas y presidentes de entidades civiles. El caso fue bautizado como CatalanGate y generó una crisis política de primer orden.
La investigación apuntó al CNI (Centro Nacional de Inteligencia) como responsable de al menos una parte del espionaje, y la directora del CNI, Paz Esteban, fue destituida en mayo de 2022. El gobierno reconoció que el CNI había espiado legalmente a algunos de los afectados con autorización judicial, pero las cifras reveladas por Citizen Lab superaban ampliamente las que podrían explicarse por operaciones autorizadas judicialmente.
Pero la historia dio un giro inesperado cuando se descubrió que los teléfonos del presidente Pedro Sánchez y de la ministra Robles también habían sido infectados con Pegasus, presuntamente por un gobierno extranjero (las sospechas apuntaron a Marruecos). España pasó así de ser el usuario de Pegasus a ser también su víctima, ilustrando la naturaleza paradójica de las ciberarmas: una herramienta vendida a un aliado puede acabar siendo utilizada contra ti.
Más allá de NSO: el ecosistema de vigilancia israelí
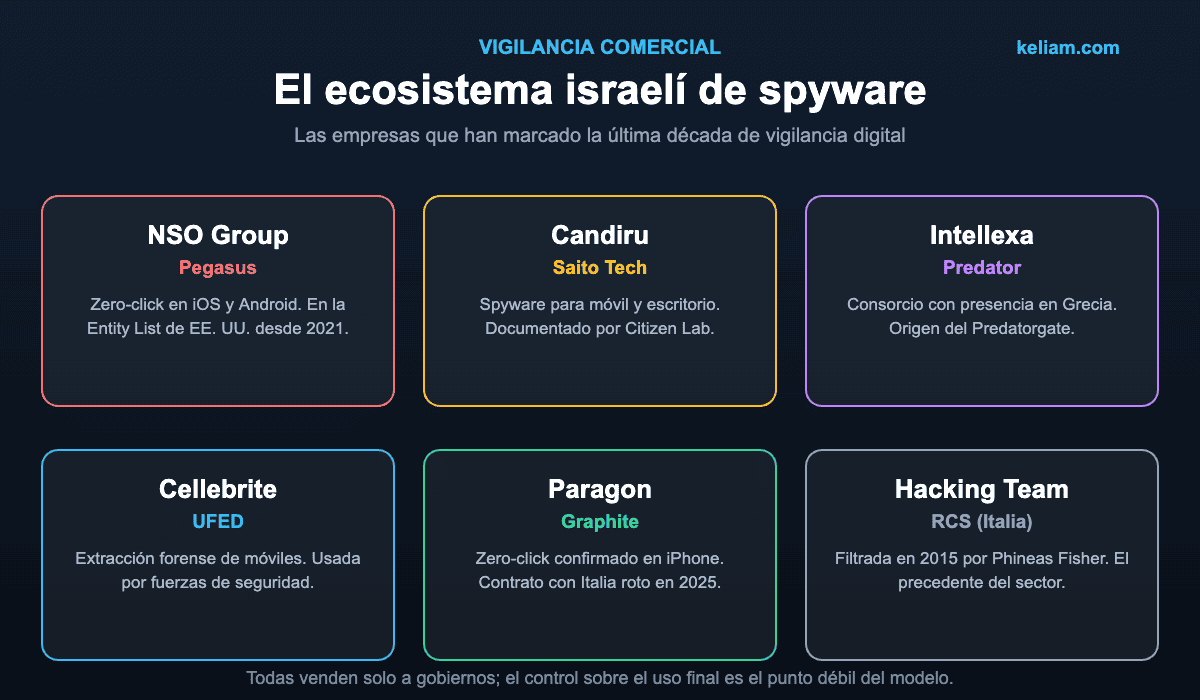
NSO Group no es un caso aislado. Israel alberga un ecosistema completo de empresas de ciberespionaje y vigilancia. Candiru (ahora renombrada como Saito Tech) desarrollaba spyware similar a Pegasus, dirigido tanto a móviles como a ordenadores de escritorio. Citizen Lab identificó su uso por gobiernos de Arabia Saudí, Emiratos Árabes Unidos, Singapur y otros países contra periodistas y activistas.
Cellebrite, otra empresa israelí, es líder mundial en herramientas de extracción forense de datos de teléfonos móviles. Sus productos, utilizados por fuerzas de seguridad de todo el mundo (incluyendo la Policía Nacional y la Guardia Civil españolas), pueden desbloquear y extraer datos de la mayoría de los modelos de smartphone, incluso si están protegidos por contraseña o cifrado. El debate sobre los límites entre la investigación forense legítima y la vigilancia masiva es constante.
Intellexa, un consorcio con presencia en Israel, Grecia y otros países europeos, desarrolló Predator, otro spyware comparable a Pegasus que ha sido utilizado por gobiernos de Grecia, Egipto, Madagascar y otros países. El escándalo del uso de Predator contra periodistas y políticos griegos (conocido como «Predatorgate») provocó una crisis política en Grecia similar a la que Pegasus generó en España.
La diplomacia de las ciberarmas
Lo que hace al caso israelí especialmente significativo es cómo el gobierno utiliza las exportaciones de ciberarmas como herramienta de política exterior. Las ventas de Pegasus y otras herramientas de vigilancia requieren autorización del Ministerio de Defensa israelí, lo que significa que el gobierno tiene poder de veto sobre a quién se vende la tecnología. Esta autorización se ha utilizado como moneda de cambio diplomática: países que apoyan posiciones israelíes en foros internacionales tienen más probabilidades de recibir acceso a estas herramientas.
Los Acuerdos de Abraham de 2020, que normalizaron las relaciones entre Israel y varios países árabes (Emiratos Árabes Unidos, Baréin, Marruecos), estuvieron precedidos por años de colaboración en ciberseguridad y vigilancia. La venta de Pegasus a los Emiratos y a Marruecos fue, según múltiples informes, un incentivo significativo para la normalización de relaciones.
Esta instrumentalización de las ciberarmas plantea preguntas éticas profundas. ¿Es legítimo que un gobierno democrático venda herramientas de espionaje a regímenes autoritarios que las utilizan contra sus propios ciudadanos? ¿Puede una empresa alegar que no controla cómo sus clientes utilizan su producto cuando ese producto está diseñado específicamente para la vigilancia? ¿Deben los gobiernos occidentales que compran estas herramientas ser más transparentes sobre su uso?
El impacto en la ciberseguridad empresarial
El ecosistema de ciberarmas israelí tiene implicaciones directas para la seguridad de las empresas. En primer lugar, demuestra que las herramientas de espionaje de nivel estatal existen y están ampliamente distribuidas. Si tu empresa opera en sectores sensibles, maneja información de interés para gobiernos extranjeros o tiene empleados que podrían ser objetivos individuales, la amenaza de spyware como Pegasus es real, no teórica.
En segundo lugar, muchas de las técnicas desarrolladas en el contexto del espionaje estatal acaban filtrándose al mundo criminal. Los exploits de día cero que NSO Group compraba por millones de dólares para infectar iPhones revelan la existencia de vulnerabilidades que otros actores también pueden descubrir y explotar. Las filtraciones de Phineas Fisher contra Hacking Team demostraron cómo las herramientas de vigilancia gubernamental pueden acabar en manos de cualquiera.
En tercer lugar, la sofisticación de las herramientas israelíes subraya la importancia de la higiene digital básica como primera línea de defensa. Mantener dispositivos actualizados, utilizar autenticación multifactor, limitar la superficie de ataque y formar a los empleados en concienciación de seguridad son medidas que dificultan incluso a los atacantes más sofisticados.
Para las empresas que necesitan evaluar y mejorar su postura de seguridad, en Keliam ofrecemos servicios de auditoría de seguridad y pentesting que evalúan las defensas contra amenazas de todos los niveles, desde el script kiddie hasta el actor estatal. Nuestro mantenimiento web garantiza que la superficie de ataque de tus sistemas esté siempre minimizada y actualizada.
Qué ha pasado con Pegasus desde entonces
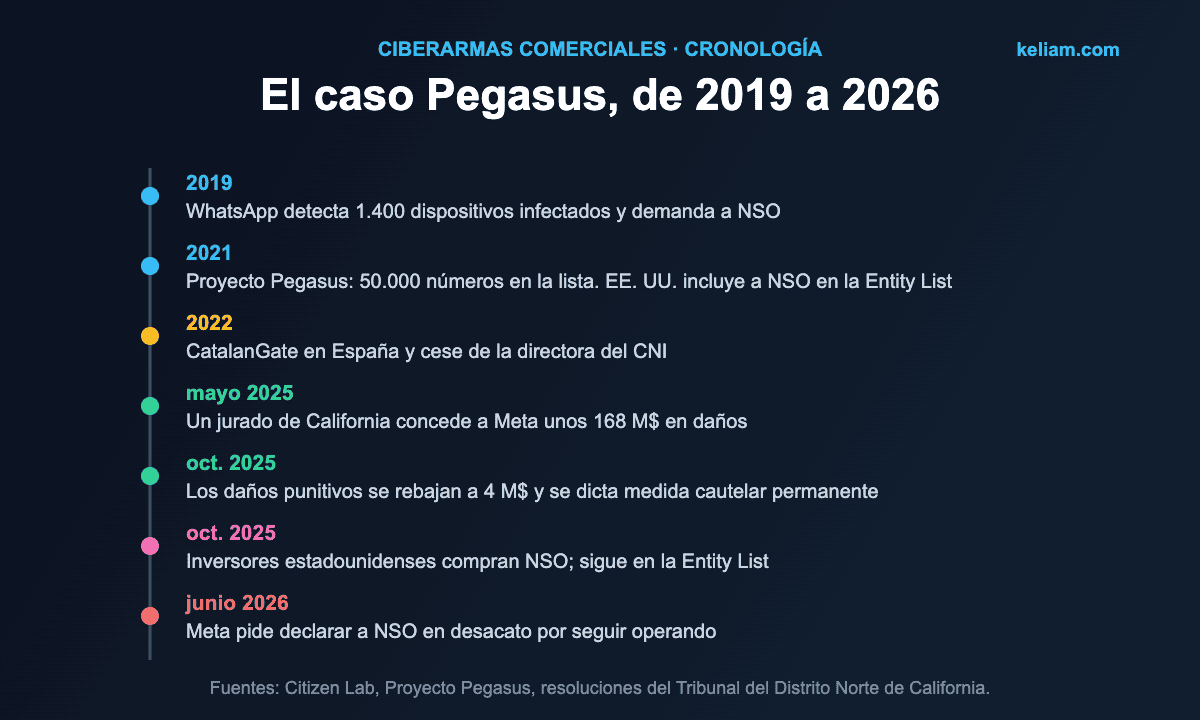
La demanda que WhatsApp presentó en 2019, después de detectar unos 1.400 dispositivos infectados a través de una vulnerabilidad de su propia aplicación, ha terminado marcando el rumbo de todo el sector. En diciembre de 2024 el tribunal declaró a NSO Group responsable bajo la Computer Fraud and Abuse Act estadounidense, y en mayo de 2025 un jurado de California concedió a Meta alrededor de 168 millones de dólares en daños.
La cifra no sobrevivió intacta. En octubre de 2025 la jueza Phyllis Hamilton rebajó drásticamente los daños punitivos, dejando la condena final en algo más de cuatro millones de dólares. A cambio, dictó algo que para NSO pesa mucho más que el dinero: una medida cautelar permanente que le prohíbe atacar WhatsApp y a sus usuarios. NSO recurrió y pidió suspender la medida alegando que le obligaba a destruir código y tecnología, y que eso amenazaba su propia existencia.
En junio de 2026 el caso dio otro giro: Meta pidió al tribunal declarar a NSO en desacato, alegando que la empresa había seguido operando pese a la prohibición mediante campañas de phishing dirigido, cuentas y grupos falsos creados para probar infraestructura de ataque y varios dominios maliciosos. Es, en la práctica, la prueba de fuego de si una orden judicial civil puede detener a un fabricante de ciberarmas.
En paralelo cambió la propiedad. En octubre de 2025 NSO confirmó su compra por un grupo inversor estadounidense encabezado por el productor Robert Simonds, que nombró presidente ejecutivo al exembajador de Estados Unidos en Israel David Friedman. La operación se leyó como un intento de salir de la Entity List del Departamento de Comercio estadounidense, donde la empresa está desde 2021 y donde seguía al cierre de esta actualización. La sede y las operaciones principales se mantienen en Israel, bajo supervisión del Ministerio de Defensa.
Paragon y Graphite: el spyware comercial no se ha ido
Quien pensara que el desgaste judicial de NSO cerraba el capítulo se equivocaba. El relevo lo ha tomado Paragon Solutions, otra empresa israelí —cofundada, entre otros, por el ex primer ministro Ehud Barak— que se presentaba precisamente como la alternativa responsable a NSO: solo democracias, solo objetivos legítimos.
En enero de 2025 WhatsApp acusó a Paragon de haber atacado a un centenar de usuarios con su producto Graphite, un spyware de tipo zero-click igual que Pegasus. En junio de 2025 Citizen Lab confirmó forensemente la infección de los teléfonos de dos periodistas italianos del medio Fanpage, que investigaba al entorno de la primera ministra Giorgia Meloni, y documentó la primera infección conocida de un dispositivo Apple con Graphite. Días antes, Paragon había roto públicamente su contrato con el gobierno italiano, que negó cualquier implicación y no permitió verificar lo ocurrido.
El patrón se repite con una precisión incómoda: producto vendido solo a gobiernos, gobierno que niega, laboratorio independiente que demuestra, contrato que se rompe y ninguna responsabilidad individual establecida. La lección para una empresa no es política, es técnica: el mercado de exploits de día cero sigue activo, bien financiado y fuera del alcance de cualquier antivirus convencional.
El caso español, cuatro años después
La parte española de esta historia ha terminado, de momento, sin responsables. La causa por la infección del teléfono de Pedro Sánchez —un ataque fechado en mayo de 2021 en el que, según la instrucción, se extrajeron más de dos gigabytes de información— fue archivada provisionalmente en julio de 2022 por no poder determinar la autoría. Se reabrió en abril de 2024 a raíz de una orden europea de investigación procedente de Francia, y volvió a archivarse en enero de 2026 por el mismo motivo.
El punto de bloqueo fue la comisión rogatoria enviada a Israel. El juez instructor remitió una decena de preguntas concretas sobre NSO Group —entre ellas si la empresa podía identificar qué cliente había ordenado infecciones determinadas o qué ventas se habían producido en España— y no obtuvo respuesta, ni a la petición inicial ni a las reiteraciones posteriores. Sin esa información, identificar al autor material de un ataque con spyware comercial es, sencillamente, imposible desde un juzgado.
Ese es el dato que conviene retener, más allá del ruido político: una infección con spyware de nivel estatal es, en la práctica, no atribuible si el fabricante no colabora. Para una empresa eso significa que la vía judicial no es un plan de defensa, y que todo el esfuerzo tiene que ir a prevención y detección.
Qué puede hacer hoy una empresa frente al spyware comercial
Ninguna pyme va a defenderse de un exploit de día cero de un millón de dólares con un antivirus. Pero la inmensa mayoría de los compromisos reales que vemos en auditoría no llegan por ahí: llegan por un dispositivo sin actualizar, una cuenta sin segundo factor o un empleado que hizo clic donde no debía. Las medidas que de verdad suben el listón son aburridas y conocidas:
- Actualizar de verdad, y rápido. Los exploits zero-click tienen una vida útil limitada: cuando el fabricante publica el parche, el ataque deja de funcionar. Un parque de móviles corporativos con actualizaciones automáticas activadas cierra la ventana en días en lugar de en meses.
- Activar el modo de aislamiento en los perfiles de riesgo. Tanto iOS como Android ofrecen modos de bloqueo reforzado pensados exactamente para objetivos de spyware mercenario. Para un directivo que viaja o un responsable de información sensible, el coste de usabilidad compensa.
- Segundo factor en todo, y preferiblemente con llave física. No detiene un spyware ya instalado, pero corta en seco la reutilización de credenciales, que es la vía habitual por la que un incidente se propaga.
- Reducir la superficie de ataque. Menos aplicaciones instaladas, menos permisos concedidos, menos servicios expuestos. Es la única medida que escala sin presupuesto.
- Formar al equipo. Las campañas que Meta atribuye a NSO en 2026 incluían phishing dirigido clásico: incluso los actores más sofisticados usan el camino barato cuando está disponible.
Si quieres un punto de partida ordenado en lugar de una lista de buenas intenciones, hemos escrito una guía de seguridad informática para pymes desde cero que cubre estos fundamentos en orden de prioridad. Y si tu organización trabaja con datos sensibles o con administración pública, la vía estructurada es un marco formal: la certificación ISO 27001 o el Esquema Nacional de Seguridad, según el caso, obligan a mantener el inventario, el control de accesos y la gestión de parches que, en la práctica, es lo que frena estos ataques. A esto se suma la presión normativa de NIS2 sobre las empresas tecnológicas, que convierte parte de esta higiene en obligación legal.
Preguntas frecuentes sobre spyware comercial
¿Puede Pegasus infectar mi móvil sin que yo haga nada?
Las variantes zero-click documentadas por Citizen Lab lo hacían, sí: bastaba con recibir un mensaje o una llamada perdida. Dicho esto, esas cadenas de exploits se queman en cuanto Apple o Google publican el parche correspondiente, y su coste es altísimo. El riesgo real para un usuario corriente es bajo; para un periodista, un activista o un directivo con información sensible, no lo es.
¿Un antivirus detecta este tipo de spyware?
En general, no. Estas herramientas están diseñadas específicamente para evadir la detección y a menudo residen solo en memoria. Lo que sí funciona es el análisis forense a posteriori —el que hacen laboratorios como Citizen Lab o herramientas como MVT de Amnistía Internacional— y, sobre todo, cerrar la puerta antes con actualizaciones y reducción de superficie.
¿Es legal comprar este software en España?
La venta está restringida a gobiernos y sujeta a autorización de exportación del país fabricante. Para una empresa privada, adquirir o usar este tipo de herramientas contra terceros constituye delito. La zona gris está en el uso estatal: las intervenciones de comunicaciones requieren autorización judicial, y el debate del caso español giró precisamente en torno a cuántas de las infecciones documentadas contaban con ella.
¿Cómo sé si mi empresa es un objetivo plausible?
Los criterios que usan los analistas son bastante concretos: si manejas información de interés para un estado extranjero, si trabajas en sectores estratégicos como energía, defensa, sanidad o telecomunicaciones, si tienes litigios o negociaciones con actores estatales, o si empleados tuyos tienen perfil público en temas sensibles. Si nada de eso aplica, tu amenaza realista es el ransomware y el fraude del CEO, no Pegasus, y ahí el hacking ético y las auditorías periódicas son la respuesta proporcionada.
¿Sirve de algo cambiar de teléfono?
Un reinicio o un restablecimiento de fábrica elimina muchas infecciones, porque buena parte de estos spyware no persisten tras el reinicio. No es una garantía, y no impide una reinfección si el vector sigue abierto, pero para un perfil de riesgo alto reiniciar el dispositivo con frecuencia es una medida barata y razonable.
🌐 ¿Sabes quién podría estar espiando tu empresa?
Las ciberarmas de nivel estatal ya no son ciencia ficción. Evalúa la seguridad de tu organización con profesionales que conocen las amenazas reales.
- Auditoría de seguridad y Pentesting — Evaluación contra amenazas avanzadas
- Mantenimiento web — Minimiza tu superficie de ataque
- Seguridad informática — Evaluación integral de seguridad