En el panteón de los hackers que han marcado la historia de la ciberseguridad, Phineas Fisher ocupa un lugar singular. A diferencia de Kevin Mitnick, cuyo rostro y nombre real son conocidos por todo el mundo, Phineas Fisher es un fantasma digital: una identidad sin cara, sin nombre real confirmado, sin nacionalidad verificada. Lo que sí se conoce son sus acciones, que sacudieron los cimientos de la industria de la vigilancia global y pusieron en jaque a los Mossos d’Esquadra, al gobierno turco y a dos de las empresas de espionaje más poderosas del planeta.
Este artículo explora en profundidad quién es —o quién podría ser— Phineas Fisher, sus ataques más sonados, su ideología hacktivista, la persecución policial que le sigue la pista y por qué su caso representa uno de los debates más complejos de la ciberseguridad contemporánea. Para entender el contexto completo, te recomendamos leer nuestro artículo pilar sobre la historia del hacking.
Gamma Group: el primer golpe que nadie vio venir
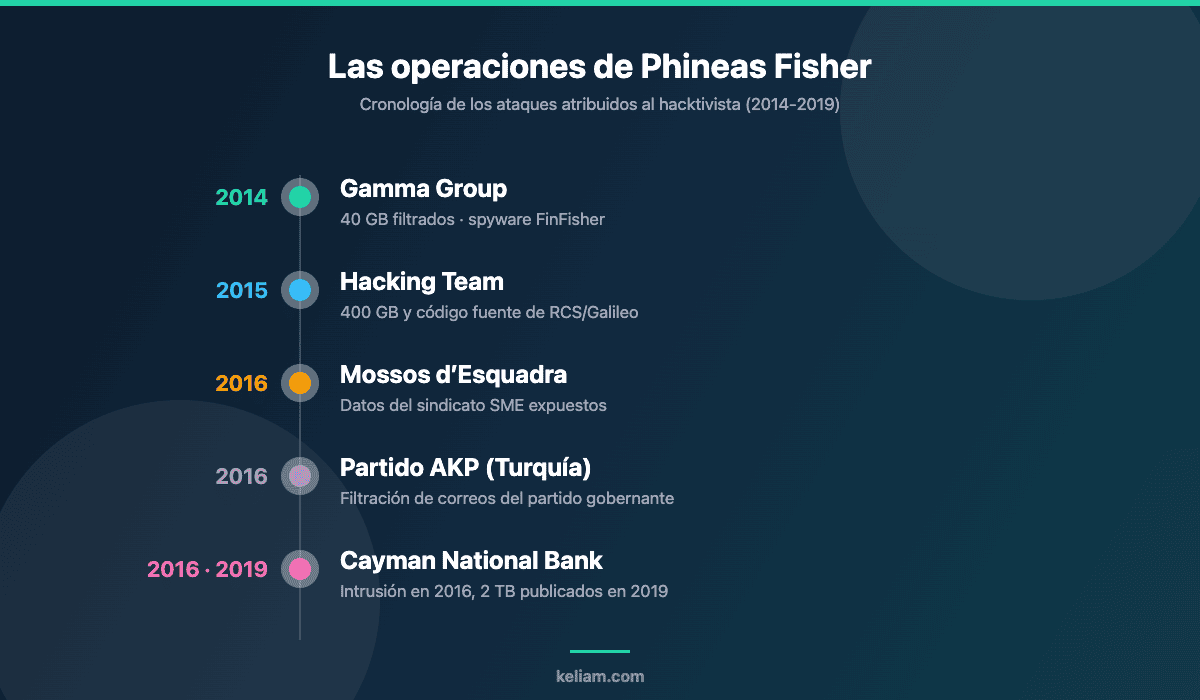
El nombre Phineas Fisher apareció por primera vez en agosto de 2014, cuando un desconocido bajo este pseudónimo publicó en internet 40 gigabytes de datos internos de Gamma Group, una empresa anglo-alemana especializada en desarrollo de software de vigilancia. El producto estrella de Gamma Group era FinFisher (también conocido como FinSpy), un sofisticado spyware capaz de infectar ordenadores y teléfonos móviles para espiar comunicaciones, activar cámaras y micrófonos de forma remota, registrar pulsaciones de teclado y extraer archivos.
FinFisher no se vendía en el mercado abierto. Sus clientes eran exclusivamente gobiernos y agencias de inteligencia. La empresa promocionaba su producto como una herramienta legítima de vigilancia para combatir el terrorismo y el crimen organizado. Sin embargo, investigaciones de organizaciones como Citizen Lab habían documentado el uso de FinFisher por regímenes autoritarios para espiar a periodistas, activistas de derechos humanos y opositores políticos en países como Baréin, Etiopía, Turkmenistán y Uganda.
La filtración de Phineas Fisher expuso la realidad detrás de la fachada corporativa de Gamma Group. Los documentos revelaron la lista completa de clientes gubernamentales, contratos, precios, capacidades técnicas detalladas del software y comunicaciones internas que mostraban cómo la empresa sabía —o debía saber— que sus herramientas se utilizaban para violar derechos humanos. El impacto fue devastador para Gamma Group y envió una onda de shock a través de toda la industria de la vigilancia.
Lo que hizo esta filtración particularmente notable fue la forma en que Phineas Fisher la publicó: acompañada de un comunicado político que enmarcaba el ataque como un acto de hacktivismo, no como ciberdelincuencia. Phineas Fisher argumentaba que las empresas que venden herramientas de espionaje a dictaduras son cómplices de las violaciones de derechos humanos que esas herramientas facilitan, y que exponerlas era un acto legítimo de resistencia.
Hacking Team: la filtración que cambió las reglas del juego
Si el ataque a Gamma Group fue el debut de Phineas Fisher, la intrusión en Hacking Team en julio de 2015 fue su obra maestra. Hacking Team era una empresa italiana que, al igual que Gamma Group, desarrollaba software de vigilancia para gobiernos. Su producto principal, Remote Control System (RCS), también conocido como Galileo, era considerado uno de los spyware más avanzados del mercado.
Phineas Fisher penetró en la infraestructura de Hacking Team y publicó más de 400 gigabytes de datos: correos electrónicos internos, código fuente del software de vigilancia, documentos financieros, contratos con gobiernos y facturas. La filtración fue tan masiva y completa que destruyó efectivamente la empresa como entidad operativa.
Los datos filtrados revelaron que Hacking Team había vendido su software de espionaje a gobiernos con historiales documentados de abusos de derechos humanos, incluyendo Sudán, Arabia Saudí, Etiopía, Kazajistán, Uzbekistán y Azerbaiyán. Más aún, los correos internos mostraban que los directivos de la empresa eran plenamente conscientes de cómo se utilizaban sus herramientas y habían tomado medidas activas para ocultar sus relaciones con estos clientes.
Una de las revelaciones más impactantes fue que Hacking Team había utilizado un certificado digital robado para firmar su malware, haciéndolo parecer software legítimo. También se descubrió que mantenían una infraestructura de exploits de día cero —vulnerabilidades no conocidas por los fabricantes de software— que vendían a sus clientes gubernamentales como complemento de sus herramientas de vigilancia.
La publicación del código fuente de RCS fue especialmente dañina. Investigadores de seguridad de todo el mundo pudieron analizar exactamente cómo funcionaba el spyware, lo que permitió a empresas de antivirus desarrollar contramedidas y a organizaciones de derechos humanos identificar dispositivos comprometidos. Pero también significó que actores maliciosos —cibercriminales sin la sofisticación para desarrollar su propio spyware— tuvieron acceso a herramientas de nivel gubernamental.
El tutorial: Phineas Fisher enseña a hackear
Tras el ataque a Hacking Team, Phineas Fisher hizo algo sin precedentes en la historia del hacktivismo: publicó un tutorial detallado explicando paso a paso cómo había realizado la intrusión. El documento, redactado con humor, sarcasmo y una claridad técnica impresionante, describía las herramientas utilizadas, las vulnerabilidades explotadas, las técnicas de escalada de privilegios y movimiento lateral dentro de la red, y los errores de seguridad de Hacking Team que habían facilitado el ataque.
Este tutorial fue extraordinario por varias razones. En primer lugar, demostró un nivel técnico excepcional: Phineas Fisher no era un script kiddie ni un oportunista, sino un profesional con conocimientos profundos de redes, sistemas operativos, criptografía y técnicas de evasión. En segundo lugar, el tutorial funcionaba como una provocación directa a las fuerzas de seguridad, demostrando que Phineas Fisher no temía las consecuencias legales de sus acciones. Y en tercer lugar, servía como una herramienta educativa —o como un manual para otros hacktivistas, dependiendo de la perspectiva— que democratizaba técnicas avanzadas de intrusión.
El Sindicato de Teleinformática: hackeando a los Mossos d’Esquadra
En mayo de 2016, Phineas Fisher dirigió su atención a un objetivo más cercano y políticamente cargado: el Sindicato de Mossos d’Esquadra (SME), la principal organización sindical de la policía autonómica de Cataluña. La intrusión resultó en la filtración de datos personales de miles de agentes, incluyendo nombres, números de identificación, direcciones de correo electrónico y en algunos casos información sobre sus destinos y funciones.
Phineas Fisher justificó este ataque como una respuesta a la brutalidad policial y a la represión de movimientos sociales en Cataluña. El comunicado que acompañó la filtración hacía referencia a desalojos violentos de centros sociales okupados, cargas policiales contra manifestantes y lo que describía como una cultura de impunidad dentro de los cuerpos de seguridad.
Para los Mossos d’Esquadra, la filtración fue una pesadilla logística y de seguridad. Miles de agentes cuya identidad debía ser confidencial vieron sus datos expuestos en internet. La investigación para identificar a Phineas Fisher se convirtió en una prioridad, pero el resultado fue, por decirlo suavemente, frustrante para las autoridades.
La persecución de Phineas Fisher por parte de los Mossos es, en sí misma, un episodio revelador sobre las limitaciones de las fuerzas de seguridad tradicionales frente a adversarios digitales sofisticados. Las investigaciones se prolongaron durante años sin resultados concluyentes. Se identificaron posibles sospechosos que resultaron ser callejones sin salida. Se destinaron recursos considerables a rastrear las actividades online de Phineas Fisher, pero las técnicas de anonimización que utilizaba —Tor, VPNs encadenadas, comunicaciones cifradas, criptomonedas— dificultaron enormemente la tarea.
El ataque al Partido AKP turco y el banco de las Islas Caimán
Phineas Fisher amplió su radio de acción más allá de empresas de vigilancia y cuerpos policiales. En 2016, se atribuyó la filtración de correos electrónicos del Partido de la Justicia y el Desarrollo (AKP), el partido gobernante en Turquía liderado por Recep Tayyip Erdogan. Aunque esta filtración se solapó con otras atribuidas a distintos actores, la participación de Phineas Fisher añadió una dimensión hacktivista a lo que podría haberse interpretado como una operación de inteligencia estatal.
La acción que muchos consideran la más cinematográfica de su trayectoria es la del Cayman National Bank and Trust, el banco offshore con sede en la Isla de Man. La intrusión se produjo en 2016, pero no se hizo pública hasta noviembre de 2019, cuando se publicaron cerca de 2 terabytes de datos internos —registros de cuentas, transferencias y documentación de clientes— junto a un manifiesto titulado «HackBack! A DIY Guide». En él argumentaba que la expropiación digital de entidades financieras que facilitan la evasión fiscal y el blanqueo de capitales era una forma legítima de redistribución de la riqueza, y anunciaba además un «programa de recompensas hacktivista» de hasta 100.000 dólares para quien realizara filtraciones de interés público.
Este ataque al banco offshore marcó una evolución importante en las acciones de Phineas Fisher: por primera vez, no se trataba solo de exponer información, sino de redistribuir recursos económicos. La acción generó un debate intenso en los círculos hacktivistas y más allá sobre los límites éticos del hacktivismo, la diferencia entre robo y redistribución, y la legitimidad de la acción directa digital.
¿Quién es realmente Phineas Fisher?
A día de hoy, la identidad real de Phineas Fisher sigue siendo un misterio. Las teorías van desde que es un individuo solitario con habilidades excepcionales hasta que es un colectivo de varias personas que operan bajo un mismo pseudónimo. Se ha especulado sobre su nacionalidad —las referencias culturales en sus comunicados sugieren familiaridad con el contexto español y catalán— pero no hay pruebas concluyentes.
Lo que sí se puede deducir de sus acciones y comunicados es un perfil ideológico claro: Phineas Fisher se identifica con el anarquismo y el anticapitalismo, critica la industria de la vigilancia como un instrumento de opresión estatal, defiende el hacktivismo como una forma legítima de acción política y rechaza la distinción entre hacking ético y hacking criminal cuando el objetivo es exponer abusos de poder.
Las fuerzas de seguridad de varios países —España, Italia, Alemania, entre otros— han investigado a Phineas Fisher sin éxito público. La colaboración entre Europol, Interpol y agencias nacionales no ha producido un arresto. Esto dice tanto sobre la sofisticación técnica de Phineas Fisher como sobre las dificultades inherentes a la persecución de cibercriminales que operan a través de fronteras jurisdiccionales.
El debate ético: ¿héroe o criminal?
Phineas Fisher personifica el debate más difícil de la ciberseguridad contemporánea: ¿puede un acto ilegal ser moralmente justificable si expone abusos graves? Sus defensores argumentan que las empresas de vigilancia que vendían herramientas de espionaje a dictaduras operaban en una zona gris legal que les protegía de consecuencias, y que la filtración de sus actividades fue un servicio público que ni los gobiernos ni los medios de comunicación estaban dispuestos a realizar.
Sus detractores señalan que Phineas Fisher cometió delitos graves: acceso no autorizado a sistemas informáticos, robo de datos personales (incluyendo los de miles de policías), distribución de herramientas de hacking y robo de fondos bancarios. Argumentan que aceptar que los individuos pueden decidir unilateralmente qué leyes romper y a quién atacar basándose en su propia definición de justicia es un camino peligroso.
Para las empresas y profesionales de ciberseguridad, el caso de Phineas Fisher es un recordatorio de que las amenazas no siempre provienen de cibercriminales motivados por el dinero o de estados-nación. Los hacktivistas pueden ser adversarios igualmente peligrosos, con motivaciones ideológicas que les hacen más impredecibles y, a menudo, más persistentes que los atacantes convencionales.
La lección para la seguridad empresarial es clara: la defensa debe contemplar todos los tipos de amenazas, no solo las más obvias. Un programa de hacking ético bien diseñado evaluará las defensas de una organización contra todo el espectro de adversarios, desde el script kiddie oportunista hasta el grupo APT patrocinado por un estado.
Las lecciones técnicas de Phineas Fisher
Más allá del debate ético, las acciones de Phineas Fisher proporcionan lecciones técnicas valiosas para la defensa. Sus tutoriales, aunque escritos para inspirar a otros hacktivistas, son también un recurso educativo para los defensores. Revelan patrones de ataque, técnicas de evasión y errores de seguridad que son comunes en muchas organizaciones.
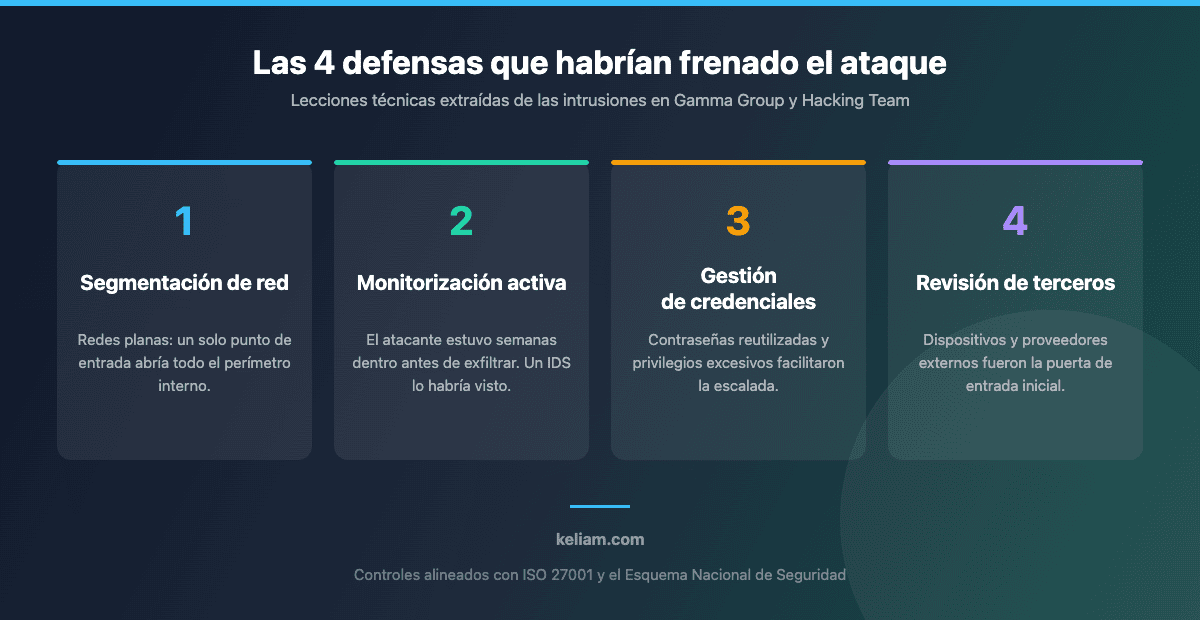
Entre las lecciones más importantes destaca la necesidad de segmentar las redes adecuadamente. Tanto Gamma Group como Hacking Team tenían redes relativamente planas que, una vez comprometido un punto de entrada, permitían al atacante moverse lateralmente con facilidad. La segmentación de red —separar sistemas críticos en subredes aisladas con controles de acceso estrictos— habría dificultado enormemente el trabajo de Phineas Fisher.
Otra lección es la importancia de la monitorización activa. En ambas intrusiones, Phineas Fisher operó dentro de las redes de sus víctimas durante semanas o meses antes de extraer datos. Un sistema de detección de intrusiones (IDS) bien configurado, combinado con análisis de comportamiento de red, podría haber detectado actividad anómala y alertado a los equipos de seguridad.
En un mundo donde los adversarios pueden ser tan sofisticados como Phineas Fisher —o como los grupos de ciberespionaje israelíes o los hackers estatales rusos—, la seguridad no puede ser un afterthought. Debe estar integrada en la arquitectura, la cultura y los procesos de cada organización.
Qué fue de Gamma Group y Hacking Team
Una década después, el desenlace de las dos empresas que Phineas Fisher expuso dice bastante sobre el impacto real de aquellas filtraciones. Hacking Team nunca se recuperó de la fuga de 2015: perdió la licencia de exportación concedida por el gobierno italiano, vio cómo sus clientes se marchaban y terminó absorbida en 2019 por un inversor que reconstruyó la marca bajo el nombre de Memento Labs. La empresa que presumía de vender «la herramienta de vigilancia definitiva» dejó de existir como tal.
El caso de FinFisher, la división de spyware del entorno de Gamma Group, tardó más pero acabó igual. Tras años de denuncias de organizaciones de derechos digitales por la exportación de software de vigilancia a gobiernos como el egipcio o el turco, la fiscalía de Múnich abrió una investigación penal y embargó las cuentas del grupo. En marzo de 2022 las sociedades vinculadas a FinFisher se declararon insolventes y cesaron su actividad. La filtración de 2014 no las tumbó por sí sola, pero puso sobre la mesa la documentación que alimentó años de presión regulatoria y judicial.
Ese es el matiz que suele perderse en el debate: el efecto de una filtración de este tipo rara vez es inmediato. Lo que hace es convertir en pruebas documentales lo que hasta entonces eran sospechas, y esas pruebas sobreviven mucho más tiempo que el titular. El mercado de la vigilancia comercial, por lo demás, no ha desaparecido: simplemente se ha reordenado en torno a otros actores, con el caso Pegasus como ejemplo más visible y con una normativa europea de doble uso bastante más exigente que la que existía en 2014.
Del caso Phineas Fisher a un plan de defensa real
Para una empresa, la utilidad de esta historia no está en el debate ético sino en el patrón de ataque. Gamma Group y Hacking Team eran compañías técnicas, con ingenieros de seguridad en plantilla, y aun así cayeron por fallos de manual: un dispositivo perimetral sin actualizar, una red interna sin segmentar, credenciales reutilizadas y ausencia de monitorización. No hizo falta un exploit exótico; hizo falta paciencia.
Traducir eso a un plan de trabajo no exige un presupuesto de multinacional. El orden razonable es casi siempre el mismo: inventariar qué activos existen y cuáles son críticos, reducir la superficie expuesta, segmentar, endurecer la gestión de identidades y, solo entonces, invertir en detección. Si estás empezando, el recorrido está desarrollado en nuestra guía sobre por dónde empezar en ciberseguridad empresarial, y la amenaza que hoy materializa la mayoría de esos fallos —el ransomware y cómo protegerse de él— sigue explotando exactamente las mismas carencias que Phineas Fisher documentó en sus tutoriales.
Cuando la organización necesita demostrar ese nivel de control a clientes o a la administración, el paso siguiente es formalizarlo en un marco reconocido. La certificación ISO 27001 convierte esas prácticas en un sistema de gestión con responsables, métricas y revisiones periódicas; y si se trabaja con el sector público español, el Esquema Nacional de Seguridad impone su propio catálogo de medidas. Las diferencias y sinergias entre el ENS y la ISO 27001 determinan cuánto trabajo se reaprovecha al abordar ambos. En entornos web, el punto de entrada más habitual sigue siendo el CMS: conviene repasar las medidas concretas de seguridad en WordPress para empresas antes de dar por cerrado el perímetro.
Conclusión
Phineas Fisher sigue sin rostro y sin nombre. Diez años después de la filtración de Gamma Group, ninguna de las investigaciones abiertas en España, Italia o Alemania ha producido un arresto, y sus objetivos —dos de las empresas de vigilancia más rentables de su momento— han desaparecido o cambiado de nombre. Es un desenlace incómodo para casi todo el mundo: ni la justicia alcanzó al atacante, ni las empresas atacadas pudieron sostener el relato de que operaban dentro de la legalidad.
Para quien gestiona la seguridad de una organización, la lectura práctica es menos ambigua. Un adversario motivado por la ideología no negocia, no busca rentabilidad y no tiene prisa, lo que lo hace más difícil de disuadir que a un atacante oportunista. La única defensa que funciona frente a ese perfil es la misma que funciona frente a cualquier otro: arquitectura segmentada, credenciales bien gestionadas, visibilidad sobre lo que ocurre dentro de la red y la asunción de que, antes o después, alguien intentará entrar.
🔍 ¿Tu infraestructura resistiría un ataque dirigido?
Si empresas de vigilancia como Gamma Group y Hacking Team fueron comprometidas, cualquier organización puede serlo. Evalúa tu seguridad con profesionales que piensan como un atacante.
- Auditoría de seguridad y Pentesting — Pruebas de penetración profesionales
- Mantenimiento web — Monitorización y actualizaciones continuas
- Seguridad informática — Evaluación integral de infraestructura