
Si gestionas una tienda online, probablemente dedicas mucho tiempo a pensar en estrategias de venta, marketing y captación de clientes. Pero hay un aspecto que a menudo se descuida hasta que es demasiado tarde: el mantenimiento de los módulos y extensiones que hacen funcionar tu plataforma ecommerce. En este artículo explicamos por qué este mantenimiento es crítico, qué riesgos conlleva ignorarlo, y cómo establecer una estrategia de mantenimiento eficaz.
Actualizado en septiembre de 2026 con los datos de vulnerabilidades del último informe anual del ecosistema, el estado actual de PrestaShop 9.1, WooCommerce 10.8 y Magento 2.4.9, y los plazos de Shopify que ya han vencido este año.
El ecosistema de módulos: el motor oculto de tu tienda
Las plataformas de ecommerce modernas (PrestaShop, Shopify, WooCommerce, Magento) funcionan con una arquitectura modular. El core de la plataforma ofrece funcionalidades básicas, y los módulos o extensiones añaden capacidades específicas: pasarelas de pago, módulos de envío, integraciones con ERPs, herramientas de marketing, funcionalidades de SEO, personalizaciones de producto, etc.
Una tienda online media utiliza entre 20 y 60 módulos. Una tienda con integraciones complejas puede superar los 100. Cada uno de estos módulos es un componente de software independiente con su propio ciclo de vida, sus propias dependencias y sus propios potenciales problemas.
Conviene entender una cosa desde el principio: cuando instalas un módulo no estás añadiendo una función, estás incorporando código de un tercero a tu infraestructura, normalmente con acceso a la base de datos, a los pedidos y a los datos personales de tus clientes. Un módulo de PrestaShop se ejecuta dentro del mismo proceso PHP que el core. Un plugin de WooCommerce comparte el espacio de nombres y los hooks con WordPress. Una app de Shopify opera fuera del core, pero recibe permisos sobre la API de administración. En los tres casos, la calidad del código de terceros determina directamente tu superficie de riesgo.
Esa dependencia crece de forma silenciosa. Cada integración nueva que pide marketing, cada conector que reclama el departamento de logística, cada plugin gratuito que alguien instaló para probar y nadie desinstaló: todo suma. El resultado típico de una auditoría de código en una tienda que lleva años funcionando es un inventario con el doble de módulos de los que el equipo creía tener, y una parte apreciable de ellos sin uso real.
Módulos, overrides y personalizaciones: tres cosas distintas
Hay una distinción que ahorra muchos disgustos y que casi nunca está documentada en las tiendas que auditamos:
- Módulos de terceros: código empaquetado, con versión y changelog, que se actualiza desde el back-office o por Composer. Es el caso fácil.
- Módulos a medida: desarrollados para tu tienda. No tienen ciclo de actualización propio, así que dependen de que alguien los revise cuando cambia el core.
- Overrides y parches directos: modificaciones sobre ficheros del core o sobre módulos de terceros. Son la forma más rápida de resolver un problema puntual y la más cara a medio plazo, porque se pierden o rompen en la siguiente actualización. En PrestaShop este punto es especialmente delicado; lo desarrollamos en detalle en la guía sobre overrides, hooks y compatibilidad de módulos en PrestaShop 9.
Antes de diseñar cualquier plan de mantenimiento hay que saber cuántos elementos de cada tipo hay en la tienda. El coste y el riesgo de los tres grupos no se parecen en nada.
Los riesgos de no mantener tus módulos
1. Vulnerabilidades de seguridad
Este es el riesgo más grave y más inmediato. Los módulos de ecommerce son uno de los vectores de ataque más comunes para ciberdelincuentes. Un módulo desactualizado puede contener vulnerabilidades conocidas y documentadas públicamente (CVEs) que los atacantes explotan activamente.
En los últimos dos años hemos visto ataques masivos contra módulos populares de PrestaShop que permitían inyección SQL, ejecución remota de código y robo de datos de tarjetas de crédito. En muchos casos, los parches estaban disponibles semanas o meses antes del ataque, pero las tiendas afectadas no los habían aplicado.
2. Incompatibilidad con actualizaciones de plataforma
Cuando actualizas el core de tu plataforma (por ejemplo, de PrestaShop 8 a PrestaShop 9, o una actualización mayor de WooCommerce), los módulos que no se han mantenido pueden dejar de funcionar. Esto crea un efecto dominó: no puedes actualizar la plataforma porque rompe módulos críticos, y no puedes mantener la versión antigua porque ya no recibe parches de seguridad.
Este es uno de los problemas más comunes que encontramos en Keliam cuando nos contactan empresas con tiendas desactualizadas: están atrapadas en versiones antiguas porque la deuda técnica acumulada en módulos sin mantener hace que la actualización sea un proyecto complejo y costoso. Si estás en esa situación con PrestaShop, la guía de migración de PrestaShop 1.7 a PrestaShop 9 describe el camino completo y qué hacer con los módulos que no tienen versión compatible.
3. Degradación del rendimiento
Los módulos mal mantenidos o abandonados por sus desarrolladores pueden causar problemas de rendimiento que se acumulan con el tiempo: consultas a base de datos no optimizadas, procesos que consumen memoria excesiva, conflictos con otros módulos que ralentizan la carga de páginas. Un segundo adicional de tiempo de carga puede suponer una caída del 7 % en las conversiones.
El efecto es acumulativo y por eso pasa desapercibido: ningún módulo concreto hace que la tienda sea lenta, pero cuarenta módulos que añaden cada uno unas cuantas consultas sin índice, un par de ficheros JavaScript y una llamada síncrona a una API externa acaban dando una portada que tarda cuatro segundos en responder. Cuando se audita una tienda lenta, lo habitual no es encontrar un culpable único sino una lista de veinte pequeñas negligencias.
4. Pérdida de funcionalidad
Las APIs de terceros evolucionan constantemente. Un módulo de integración con un transportista, una pasarela de pago o un marketplace que no se actualiza para adaptarse a cambios en sus APIs dejará de funcionar, a menudo sin previo aviso. Esto puede interrumpir operaciones críticas del negocio: desde el procesamiento de pagos hasta el envío de pedidos.
5. Incumplimiento normativo sobrevenido
Un riesgo que en 2026 ya no es teórico: la normativa cambia y los módulos tienen que seguirla. Desde el 28 de junio de 2025, la European Accessibility Act obliga a que las tiendas online que venden a consumidores en la UE sean accesibles, y esa obligación alcanza a los módulos que pintan el front (sliders, filtros, pasos del checkout), no solo a la plantilla. Un módulo abandonado que genera markup inaccesible convierte un problema técnico en un problema legal. Lo mismo ocurre con los requisitos de facturación electrónica, con el consentimiento de cookies y con el tratamiento de datos de pago.
Hemos tratado el detalle práctico de este punto en el artículo sobre accesibilidad en ecommerce con PrestaShop 9 y WCAG, pero la conclusión para el mantenimiento es sencilla: la lista de módulos también hay que revisarla cuando cambia la ley, no solo cuando sale un parche.
6. Riesgo de cadena de suministro
El escenario más incómodo de los últimos años no es el módulo antiguo, sino el módulo actualizado: cuentas de desarrollador comprometidas que publican una versión legítima en apariencia con código malicioso dentro, o módulos populares que cambian de manos y estrenan comportamiento. La defensa aquí no es dejar de actualizar —eso empeora todo lo anterior— sino saber qué publica cada actualización: revisar el changelog, desconfiar de versiones que cambian permisos o añaden llamadas a dominios nuevos, y no desplegar nunca directamente en producción.
Qué dicen los datos en 2026
La sensación de que «esto va a peor» tiene respaldo en las cifras. Los datos publicados por las plataformas que catalogan vulnerabilidades del ecosistema WordPress y WooCommerce dibujan un panorama claro:
- Se catalogaron 11.334 vulnerabilidades nuevas en el ecosistema WordPress durante 2025, un 42 % más que el año anterior.
- El 91 % de ellas estaban en plugins, no en el core ni en los temas. El código de terceros es, con diferencia, el punto débil.
- Cerca de 1.966 (un 17 %) fueron de severidad alta: más vulnerabilidades graves que en los dos años anteriores juntos.
- Durante 2026 el ritmo de divulgación se ha mantenido por encima de las 250 vulnerabilidades semanales en plugins, con un 43 % explotables sin autenticación.
- Alrededor del 23 % siguen sin parche 30 días después de hacerse públicas.
El dato que debería cambiar la forma de trabajar de cualquier responsable de tienda es el del tiempo de reacción: aproximadamente la mitad de las vulnerabilidades de alto impacto se explotan en las primeras 24 horas desde su divulgación, y las más golosas empiezan a recibir intentos de explotación en apenas unas horas. Los bots no leen el boletín de seguridad para decidir si tu tienda merece la pena: escanean masivamente y prueban.
Ese es el motivo real de la ventana de 48-72 horas para parches de seguridad que proponemos más abajo. No es una cifra de manual: es lo que queda de margen cuando la explotación empieza el mismo día.
Un matiz importante para tiendas PrestaShop y Magento: estos números son del ecosistema WordPress porque es el que mejor se mide, pero el patrón se repite en todas las plataformas modulares. Lo que cambia es la visibilidad, no el riesgo. En PrestaShop hay que seguir los advisories del proyecto y de Friends of Presta; en Magento, los Security Bulletins de Adobe; en Shopify, las políticas de apps y los avisos del Partner Dashboard. Si quieres una visión más amplia del problema, el artículo sobre por dónde empezar en ciberseguridad de empresa sitúa el mantenimiento dentro del conjunto de medidas básicas.
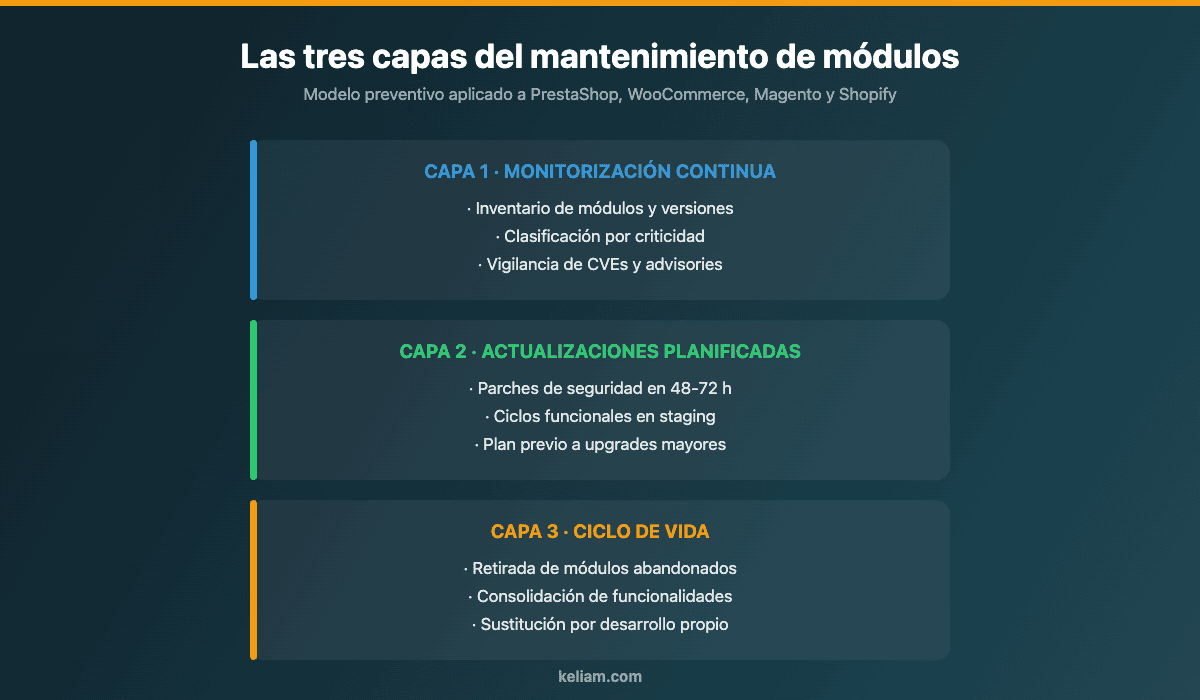
Estrategia de mantenimiento: las tres capas
Capa 1: Monitorización continua
El primer paso es saber qué tienes y en qué estado está. Una auditoría de módulos debería incluir:
- Inventario completo: lista de todos los módulos instalados, versión actual, versión más reciente disponible, y desarrollador/proveedor.
- Clasificación por criticidad: módulos críticos (pagos, envíos, seguridad), importantes (SEO, marketing, analytics) y secundarios (estéticos, utilidades menores).
- Estado de soporte: ¿el módulo sigue siendo mantenido activamente por su desarrollador? ¿Cuándo fue la última actualización? ¿Hay una hoja de ruta pública?
- Alertas de seguridad: suscripción a newsletters de seguridad de la plataforma y monitorización de CVEs relacionados.
El inventario no sirve de nada si vive en la cabeza de una persona. Lo que funciona es una hoja mantenida —o mejor, generada automáticamente— con una fila por módulo y estas columnas: nombre, versión instalada, versión disponible, proveedor, fecha de la última publicación del proveedor, criticidad, si tiene overrides asociados y quién es el responsable interno de decidir sobre él. Esa última columna es la que casi siempre falta y la que evita que un módulo se quede tres años sin dueño.
Para generarlo sin trabajo manual: en WooCommerce, wp plugin list --format=csv da el estado real de la instalación; en PrestaShop, la tabla ps_module combinada con el listado del back-office; en Magento, bin/magento module:status junto a composer outdated; y en Shopify, el listado de apps instaladas con sus permisos y la fecha del último cobro, que revela rápido cuáles se pagan sin usarse.
Capa 2: Actualizaciones planificadas
Las actualizaciones no deberían ser reactivas (esperar a que algo falle) sino proactivas y planificadas:
- Parches de seguridad: aplicar en un máximo de 48-72 horas tras su publicación. Sin excepciones.
- Actualizaciones funcionales: planificar ciclos mensuales o bimensuales de actualización, siempre en un entorno de staging primero.
- Actualizaciones mayores de plataforma: planificar con meses de antelación, verificando compatibilidad de todos los módulos críticos antes de proceder.
El flujo ideal para una actualización segura es:
- Revisar el changelog del módulo y las notas de la actualización.
- Hacer un backup completo (archivos + base de datos).
- Aplicar la actualización en el entorno de staging.
- Ejecutar tests funcionales: checkout completo, procesamiento de pagos, flujos de usuario críticos.
- Verificar rendimiento: comparar tiempos de carga antes y después.
- Si todo es correcto, desplegar a producción en una ventana de bajo tráfico.
- Monitorizar logs y métricas durante las siguientes 24-48 horas.
Dos precisiones que marcan la diferencia entre un procedimiento escrito y uno que de verdad protege. La primera: el backup del punto 2 solo cuenta si se ha probado la restauración. Un backup que nadie ha restaurado nunca es una hipótesis, no una garantía; conviene ensayar la restauración completa en staging al menos una vez por trimestre. La segunda: el punto 4 debe estar escrito como una lista cerrada de comprobaciones —alta de cliente, añadir al carrito, cupón, cálculo de portes, pago real en modo test, correo de confirmación, sincronización con el ERP— porque «probar que va bien» es exactamente lo que se hace mal cuando hay prisa.
Añade también un criterio de vuelta atrás definido de antemano: qué señal concreta (errores 500, caída de la tasa de conversión, pagos rechazados) dispara la restauración y quién tiene autoridad para ordenarla sin convocar una reunión.
Capa 3: Gestión del ciclo de vida
No todos los módulos duran para siempre. Parte del mantenimiento es gestionar el fin de vida de módulos:
- Módulos abandonados: si un módulo lleva más de 12 meses sin actualización y no hay comunicación del desarrollador, es momento de buscar alternativas.
- Módulos con alternativas mejores: el ecosistema evoluciona. Un módulo que era la mejor opción hace 3 años puede tener ahora alternativas superiores en rendimiento, funcionalidad o coste.
- Consolidación: a veces 3 módulos individuales pueden ser reemplazados por 1 módulo más completo, reduciendo la superficie de mantenimiento.
- Desarrollo custom: en ocasiones, la mejor decisión es desarrollar un módulo a medida que reemplace a un módulo de terceros problemático, especialmente si las necesidades son muy específicas.
A esa lista le falta la opción que más dinero ahorra y menos se usa: desinstalar. En casi todas las auditorías aparecen módulos que se instalaron para una campaña, para una integración que no llegó a usarse o para probar una idea, y que siguen ahí años después ejecutando código en cada petición. Antes de plantearse sustituir un módulo, la pregunta es si alguien lo usa. Desactivar no basta: en varias plataformas un módulo desactivado sigue con sus ficheros en disco y puede seguir siendo alcanzable, así que lo que reduce riesgo de verdad es eliminarlo.
¿No sabes en qué estado están los módulos de tu tienda?
En Keliam auditamos el inventario completo de módulos y extensiones, identificamos los abandonados y los vulnerables, y montamos un plan de actualización con entorno de staging y ventana de parcheo definida.
Caso práctico: el coste real de no mantener
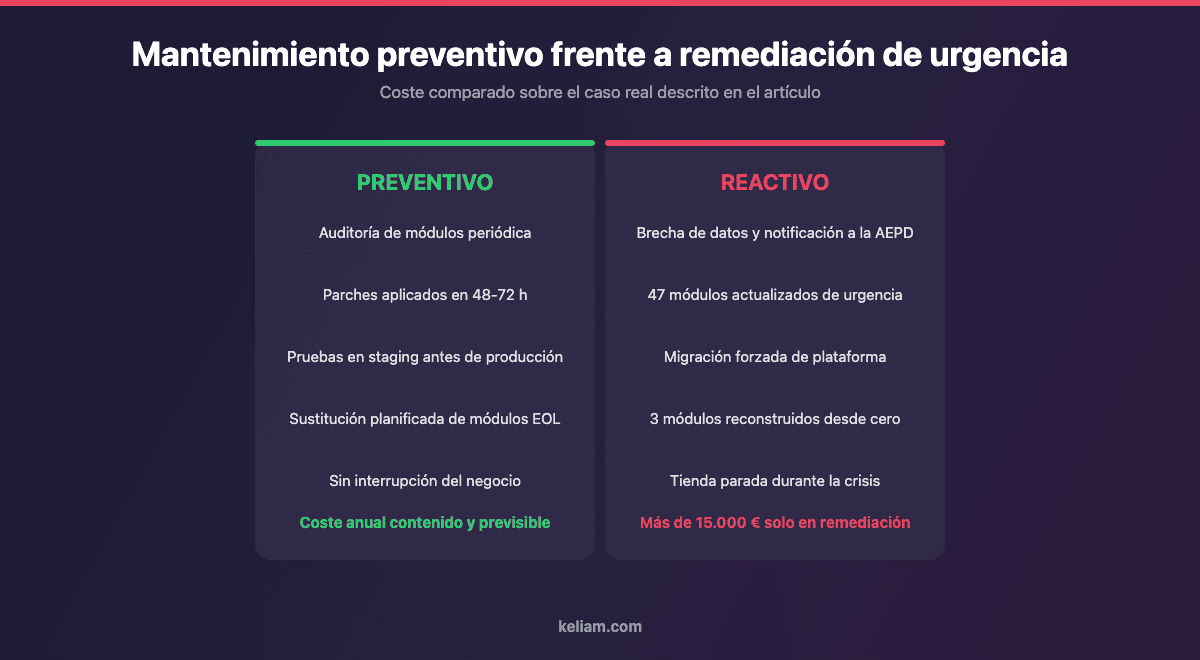
Compartimos un caso real (anonimizado) de un cliente que llegó a Keliam con una tienda PrestaShop 1.7.6 que llevaba más de 2 años sin actualizaciones de módulos:
- Problema inmediato: una vulnerabilidad en un módulo de formularios permitió una inyección SQL que expuso datos de 12.000 clientes.
- Coste de la crisis: notificación RGPD a la Agencia Española de Protección de Datos, auditoría de seguridad externa, comunicación a los afectados, pérdida de reputación.
- Coste de remediación: actualización de emergencia de 47 módulos, migración forzada a PrestaShop 8, reconstrucción de 3 módulos abandonados por sus desarrolladores.
- Coste total estimado: más de 15.000 € en remediación técnica + impacto reputacional y legal incalculable.
- Comparación: un contrato de mantenimiento preventivo habría costado una fracción de esa cantidad y habría evitado el incidente por completo.
Merece la pena detenerse en un detalle de ese caso que suele pasar desapercibido: el coste más alto no fue el técnico. La notificación a la AEPD dentro del plazo de 72 horas obliga a tener listo un informe de alcance que nadie improvisa en una tarde, y para redactarlo hacía falta saber exactamente qué datos había tocado el atacante y desde cuándo. Sin logs suficientes, esa reconstrucción se convierte en un trabajo forense que se factura aparte. Mantener los módulos es también mantener la capacidad de responder cuando algo falla.
Herramientas y buenas prácticas por plataforma
PrestaShop
- Utilizar el sistema de alertas del back-office para módulos desactualizados.
- Revisar regularmente el blog de seguridad de PrestaShop y los advisories de Friends of Presta.
- Mantener un entorno de staging sincronizado para probar actualizaciones.
- Tener presente el estado actual de la plataforma: PrestaShop 9.1 corre sobre Symfony 6.4 LTS y admite PHP 8.1 a 8.5, con Hummingbird 2.0 como tema por defecto. Symfony 6.4 recibe correcciones de errores hasta noviembre de 2026 y parches de seguridad hasta noviembre de 2027: esa es, en la práctica, la fecha de caducidad a la que hay que mirar al planificar.
- Comprobar módulo a módulo la compatibilidad con la rama 9.x antes de la migración; los que declaren compatibilidad solo hasta 1.7 hay que darlos por perdidos y buscar sustituto. Las novedades de PrestaShop 9.1 incluyen cambios en transportistas y descuentos que afectan directamente a los módulos de envío y promociones.
WooCommerce
- Activar las actualizaciones automáticas de seguridad para plugins de confianza.
- Utilizar herramientas como WP-CLI para gestionar actualizaciones masivas.
- Monitorizar el health check de WordPress para detectar problemas de compatibilidad.
- Revisar los requisitos de la versión actual: WooCommerce 10.8 exige WordPress 6.9 o superior y recomienda MySQL 8.0 / MariaDB 10.6 como mínimo. El almacenamiento de pedidos de alto rendimiento (HPOS) ya es el modo por defecto, así que cualquier plugin que siga leyendo pedidos de las tablas de posts es candidato a fallar.
- Planificar el salto de PHP: WooCommerce ha propuesto exigir PHP 8.1 como mínimo a partir de la versión 11.5, prevista para enero de 2027. Los plugins que hoy funcionan sobre PHP 7.4 tienen fecha de caducidad conocida, y eso convierte la revisión del inventario en una tarea con calendario, no en una buena intención.
Shopify
- Aunque Shopify gestiona el core, las apps de terceros siguen requiriendo atención.
- Revisar periódicamente qué apps siguen siendo necesarias y eliminar las que no se usan.
- Verificar que las apps cumplen con las políticas actualizadas de Shopify. Aquí 2026 ha sido el año de los plazos que vencen: Shopify Scripts dejó de funcionar el 30 de junio de 2026, sin prórroga, y toda la lógica de descuentos, envíos y métodos de pago tuvo que migrarse a Shopify Functions. Para las tiendas que no son Plus, el 26 de agosto de 2026 se retiraron los script tags y las páginas heredadas de agradecimiento y estado del pedido.
- Consecuencia práctica: si alguna app o personalización de tu tienda dependía de esos mecanismos y nadie la revisó, es posible que lleve meses sin hacer su trabajo en silencio —descuentos que no se aplican, píxeles de seguimiento que no disparan— sin ningún error visible en el panel. Merece una comprobación explícita. El artículo sobre cuándo migrar de Shopify a Shopify Plus detalla qué capacidades quedan en cada plan.
Magento / Adobe Commerce
- La rama actual es Magento 2.4.9. Adobe publica Security Bulletins periódicos y parches aislados (hotfixes) que se pueden aplicar sin subir de versión menor: suscribirse a ese canal es obligatorio.
- Gestionar las extensiones con Composer y no subiendo ficheros a mano.
composer outdatedycomposer auditdan en segundos el estado del inventario y las vulnerabilidades conocidas de las dependencias. - Vigilar especialmente las extensiones que tocan el checkout y los métodos de pago: es donde se concentran los ataques de tipo skimming en esta plataforma.
Cómo dimensionar el mantenimiento sin improvisar
La objeción habitual cuando se propone un plan de mantenimiento es presupuestaria: «¿cuánto cuesta esto?». La respuesta honesta es que depende del inventario, pero el dimensionado se hace con tres variables medibles.
- Número y criticidad de los módulos. No cuesta lo mismo vigilar 15 módulos de proveedores activos que 60 con una docena huérfanos. Cada módulo abandonado que sostiene una función crítica es, en la práctica, código propio que alguien tendrá que mantener.
- Complejidad de las integraciones. Una tienda que sincroniza stock y pedidos con un ERP necesita un juego de pruebas mucho más amplio que una que solo vende por la web, porque cada actualización puede romper la sincronización sin dar error en pantalla.
- Tolerancia a la parada. Cuanto menor sea la ventana aceptable de indisponibilidad, más infraestructura hace falta: staging fiel a producción, despliegues reversibles y monitorización con alertas.
Qué debe incluir un contrato de mantenimiento que sirva
Si vas a contratar el mantenimiento —con nosotros o con cualquier otro proveedor—, estos son los puntos que conviene exigir por escrito, porque son los que separan un contrato útil de una cuota mensual sin contenido:
- Inventario inicial documentado y actualizado en cada revisión, con la clasificación por criticidad.
- Compromiso de plazo para parches de seguridad, con la ventana expresada en horas y no en «lo antes posible».
- Entorno de staging incluido, no como extra facturable. Sin staging no hay procedimiento, hay suerte.
- Backups con restauración probada y una periodicidad de prueba escrita.
- Informe periódico con lo actualizado, lo pendiente y por qué, y los módulos marcados como riesgo.
- Criterio y responsable de rollback definidos antes del primer despliegue.
- Salida ordenada: accesos, documentación y código a tu nombre, para no quedarte atrapado con el proveedor.
Ese último punto se subestima siempre y es el que se paga caro en una due diligence técnica o en un cambio de proveedor.
Errores frecuentes que vemos en las auditorías
- Actualizar todo de golpe tras meses sin tocar nada. Si algo se rompe, no hay forma de saber cuál de las treinta actualizaciones fue. Por lotes pequeños y con criterio.
- Confundir «desactivado» con «eliminado». El código sigue en disco y en muchos casos sigue siendo accesible.
- Staging desincronizado. Un entorno de pruebas con datos de hace un año y otra versión de PHP no prueba nada; solo da una falsa sensación de control.
- Parchear el módulo a mano en vez de actualizarlo. Resuelve el síntoma de hoy y garantiza que la próxima actualización lo pisa.
- No revisar los permisos de las apps. En Shopify sobre todo: apps que conservan acceso a pedidos y clientes años después de dejar de usarse.
- Depender de una sola persona. Si el mantenimiento vive en la memoria de un desarrollador, se acaba el día que cambia de trabajo.
- Tratar el mantenimiento como proyecto y no como proceso. Un «saneamiento» puntual cada tres años cuesta más y protege menos que una rutina mensual discreta.
Si sospechas que tu tienda acumula varios de estos puntos, lo razonable antes de invertir en nada es medir: una auditoría de seguridad orientada a ecommerce pone números al riesgo real y ordena por dónde empezar.
Conclusión: mantenimiento como inversión, no como gasto
El mantenimiento de módulos de ecommerce no es un coste prescindible: es una inversión en la seguridad, estabilidad y continuidad de tu negocio online. Las tiendas que lo tratan como una prioridad estratégica experimentan menos incidentes, mejor rendimiento, y actualizaciones de plataforma más fluidas.
Los datos de 2026 refuerzan el argumento: más vulnerabilidades que nunca, concentradas en el código de terceros, explotadas en cuestión de horas y con una parte significativa sin parchear un mes después. En ese contexto, la diferencia entre una tienda que aguanta y una que acaba en un incidente rara vez es el presupuesto: es tener un inventario al día, una ventana de parcheo corta y un sitio donde probar antes de tocar producción.
En Keliam ofrecemos servicios de mantenimiento técnico de plataformas ecommerce que incluyen auditoría de módulos, actualizaciones planificadas, monitorización de seguridad y gestión del ciclo de vida de extensiones. Si quieres proteger tu inversión en ecommerce, contáctanos y diseñamos un plan de mantenimiento adaptado a tu tienda.