Durante años, detectar un phishing era casi un juego: faltas de ortografía, logotipos pixelados, un príncipe extranjero con una herencia urgente. Ese phishing sigue existiendo, pero ya no es el que debería quitarte el sueño. El que preocupa en 2026 es otro: correos impecables escritos con IA generativa, llamadas con la voz clonada de tu director financiero y videollamadas en las que «tu CEO» te pide una transferencia urgente mientras te mira a los ojos. La ingeniería social ha dado un salto cualitativo, y las pymes españolas están justo en el centro de la diana.
Los números lo confirman. El fraude BEC (Business Email Compromise) lleva años encabezando las estadísticas de pérdidas del IC3 del FBI, con miles de millones de dólares anuales, muy por encima del ransomware en impacto económico directo. Y a diferencia del malware, el BEC no necesita explotar ninguna vulnerabilidad técnica: explota a las personas y a los procesos. No hay antivirus que detecte una transferencia autorizada por un empleado convencido de que su jefe se la ha pedido.
En este artículo analizamos cómo ha mutado el phishing en la era de los deepfakes, por qué el BEC es hoy la amenaza más rentable contra empresas medianas y pequeñas, y —lo más importante— qué controles técnicos y de proceso funcionan de verdad. Sin humo: medidas concretas, priorizadas y aplicables aunque tu empresa no tenga un departamento de seguridad. Si estás construyendo tu estrategia de seguridad desde la base, este artículo complementa nuestra guía sobre por dónde empezar con la ciberseguridad en tu empresa.
1. El phishing ha cambiado de liga: qué está pasando en 2026
1.1 Del correo masivo al ataque quirúrgico
El phishing clásico era un juego de volumen: enviar un millón de correos y esperar que picara un 0,1%. El phishing moderno es un juego de precisión. Los atacantes investigan a su objetivo durante semanas: organigrama en LinkedIn, proveedores mencionados en la web corporativa, tono de comunicación de los directivos en redes, calendario de la empresa (cierres contables, vacaciones del CFO, ferias del sector). Con esa información construyen un pretexto creíble y lo lanzan en el momento exacto de máxima vulnerabilidad.
Esta técnica, conocida como spear phishing, no es nueva —la ingeniería social lleva funcionando desde los tiempos de Kevin Mitnick, que ya demostró en los 90 que era más fácil hackear personas que máquinas—, pero la IA generativa ha eliminado su principal cuello de botella: el coste de personalización. Lo que antes exigía horas de trabajo manual de un atacante con buen español, hoy lo hace un modelo de lenguaje en segundos, sin faltas de ortografía, imitando el estilo de escritura de la persona suplantada y en cualquier idioma.
1.2 La IA como multiplicador del fraude
El impacto de la IA generativa en el phishing se nota en tres frentes. Primero, la calidad: los correos fraudulentos ya son indistinguibles de los legítimos por su redacción; el viejo consejo de «busca faltas de ortografía» ha quedado obsoleto. Segundo, la escala: un solo operador puede mantener docenas de conversaciones de ingeniería social simultáneas, con respuestas contextuales generadas al vuelo. Tercero, la multimodalidad: el ataque ya no llega solo por email, sino que combina correo, SMS, llamada con voz clonada e incluso videollamada, reforzándose entre sí.
El resultado es que el phishing ha dejado de ser un problema de spam para convertirse en la puerta de entrada preferida de casi todos los ataques serios: robo de credenciales, fraude financiero directo y despliegue de ransomware, que en la mayoría de los casos empieza precisamente con un correo malicioso.
2. BEC: el fraude que no necesita malware
El Business Email Compromise es, en esencia, un fraude de suplantación: el atacante se hace pasar por alguien con autoridad (el CEO, un proveedor, un directivo) para conseguir que un empleado con acceso a los pagos ejecute una transferencia o cambie unos datos bancarios. No hay adjunto infectado ni enlace a un sitio falso. Solo un correo bien construido y una historia creíble. Por eso atraviesa filtros antispam, antivirus y sandboxes sin despeinarse.
2.1 Anatomía de un ataque BEC paso a paso
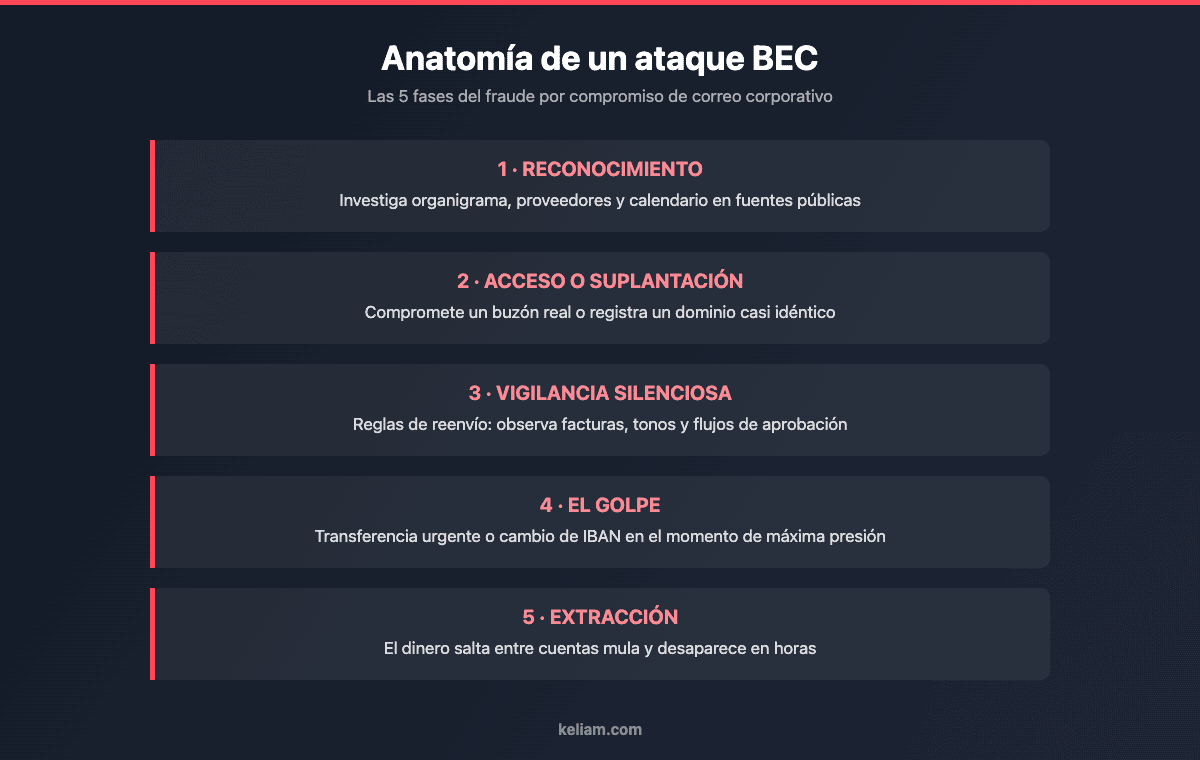
Un BEC típico sigue un guion sorprendentemente estable. Fase 1 — Reconocimiento: el atacante identifica quién paga (administración, finanzas) y quién manda (dirección), normalmente con fuentes públicas. Fase 2 — Acceso o suplantación: o bien compromete una cuenta de correo real (con credenciales robadas en un phishing previo), o bien registra un dominio casi idéntico al legítimo (keliam.com → kellam.com, keliam.co). Fase 3 — Vigilancia silenciosa: si ha comprometido un buzón real, crea reglas de reenvío y observa durante semanas: qué facturas se mueven, quién las aprueba, con qué tono se escriben. Fase 4 — El golpe: en el momento oportuno (viernes por la tarde, CFO de vacaciones, cierre de trimestre) llega la petición: una transferencia urgente y confidencial, o el aviso de un proveedor de que «hemos cambiado de banco». Fase 5 — Extracción: el dinero se mueve inmediatamente a través de cuentas mula y desaparece en horas.
2.2 Las variantes que más afectan a las pymes
El fraude del CEO es la variante más conocida: un correo del «director general» pidiendo una transferencia urgente y discreta, a menudo apelando a una operación confidencial (una adquisición, un pago a Hacienda). El fraude del proveedor o cambio de IBAN es más silencioso y hoy probablemente más rentable: el atacante suplanta a un proveedor habitual y comunica un cambio de cuenta bancaria; la víctima paga facturas legítimas… a la cuenta equivocada, y el fraude puede tardar semanas en descubrirse, cuando el proveedor real reclama el impago. La desviación de nóminas ataca a RRHH: un «empleado» pide cambiar la cuenta donde cobra su salario. Y el fraude de tarjetas regalo, menos sofisticado, sigue funcionando en empresas pequeñas: «estoy en una reunión, necesito que compres 10 tarjetas de Amazon para unos clientes, te lo justifico luego».
3. Deepfakes: cuando ver (y oír) ya no es creer
3.1 Clonación de voz: 30 segundos de audio bastan
Las herramientas de clonación de voz han alcanzado un punto en el que, con menos de un minuto de audio de una persona —un vídeo corporativo, una intervención en un podcast, un mensaje de voz—, se genera una réplica capaz de mantener una conversación en tiempo real. Aplicado al fraude, el guion es directo: el «director financiero» llama al responsable de tesorería para confirmar verbalmente la transferencia que acaba de pedir por email. La víctima, que ha sido educada para desconfiar de los correos, oye la voz de su jefe y ejecuta el pago tranquila. El canal de verificación se ha convertido en el arma.
3.2 Videollamadas falsas: el caso que lo cambió todo
El caso más citado es el de la ingeniería Arup en Hong Kong: un empleado de finanzas transfirió unos 25 millones de dólares tras una videollamada en la que participaban el «CFO» y varios «compañeros» de la empresa. Todos, salvo la víctima, eran recreaciones deepfake. El empleado había sospechado del correo inicial, hizo lo correcto —pedir verificación por otro canal— y fue precisamente ese canal el que estaba envenenado. La lección es incómoda: la verificación visual y auditiva ya no es una defensa fiable por sí sola. Los procesos de aprobación de pagos tienen que asumir que voz y vídeo son falsificables.
4. Por qué tu pyme es el objetivo perfecto
Existe la creencia de que estos ataques van contra multinacionales. Los datos dicen lo contrario: las empresas de entre 10 y 250 empleados concentran gran parte de los casos, por una combinación letal de factores. Mueven dinero suficiente para que el fraude sea rentable (una transferencia de 40.000€ a un proveedor no llama la atención), pero carecen de los controles de una gran corporación: no hay segregación estricta de funciones, el mismo empleado que recibe la factura la paga, no existe un procedimiento formal de verificación de cambios bancarios y la formación en seguridad es esporádica o inexistente. Además, la cercanía juega en contra: en una empresa de 30 personas, un correo del jefe pidiendo algo urgente no se cuestiona; se ejecuta.
A esto se suma la exposición de la cadena de suministro: aunque tu empresa tenga buenos controles, el buzón comprometido puede ser el de tu gestoría, tu asesor fiscal o tu proveedor de mantenimiento, desde donde el atacante lanza el fraude con una cuenta 100% legítima. Si quieres una hoja de ruta completa para levantar defensas partiendo de cero, la desarrollamos en nuestra guía de seguridad informática para pymes que no tienen nada.
5. Más allá del email: smishing, quishing y fatiga de MFA
El correo sigue siendo el canal principal, pero el phishing moderno es multicanal. El smishing (phishing por SMS o WhatsApp) explota la inmediatez del móvil: falsos avisos de Correos, de la Agencia Tributaria o del banco con enlaces a portales clonados, cada vez más difíciles de distinguir en una pantalla pequeña. El quishing utiliza códigos QR maliciosos —en correos, pero también físicamente en parkings o terrazas— que evaden los filtros de enlaces porque la URL viaja dentro de una imagen. El vishing (por voz) se ha potenciado con la clonación que veíamos antes. Y la fatiga de MFA ataca directamente al segundo factor: el atacante, que ya tiene la contraseña, bombardea a la víctima con notificaciones de aprobación hasta que esta, por cansancio o confusión, acepta una.
Mención aparte merecen los kits de phishing-as-a-service tipo adversario-en-el-medio (AiTM), que montan un proxy entre la víctima y el login real de Microsoft 365 o Google Workspace: la víctima introduce su contraseña y su código MFA en lo que parece (y funcionalmente es) la página legítima, y el atacante captura la cookie de sesión ya autenticada. Es decir: el MFA tradicional por SMS o por aplicación ya no es garantía frente a un phishing bien montado. Muchos de estos kits se alojan, por cierto, en webs legítimas comprometidas —a menudo WordPress desactualizados—, otro motivo para tener al día la seguridad de tu WordPress corporativo.
6. Señales de alerta que todo tu equipo debe reconocer
Aunque la tecnología del atacante haya mejorado, la psicología del ataque no ha cambiado, y ahí es donde hay que entrenar la detección. Las señales clásicas siguen siendo válidas: urgencia artificial («hay que hacerlo hoy»), secretismo («no lo comentes con nadie, es confidencial»), apelación a la autoridad (el CEO, un abogado, un inspector), cambio de canal («respóndeme solo a este correo / este número») y excepcionalidad (saltarse el procedimiento habitual «solo esta vez»). A ellas se suman las modernas: cualquier cambio de datos bancarios comunicado por email, cualquier primera petición de pago desde una dirección conocida pero con matices raros (dominio ligeramente distinto, firma diferente, hora intempestiva) y cualquier llamada o videollamada que pida saltarse una verificación.
La regla de oro que debe interiorizar todo el equipo: la legitimidad de una petición de pago nunca se verifica por el mismo canal por el que ha llegado, ni por uno que haya propuesto el propio solicitante.
7. Defensas técnicas que funcionan de verdad
7.1 SPF, DKIM y DMARC: que nadie envíe correo en tu nombre
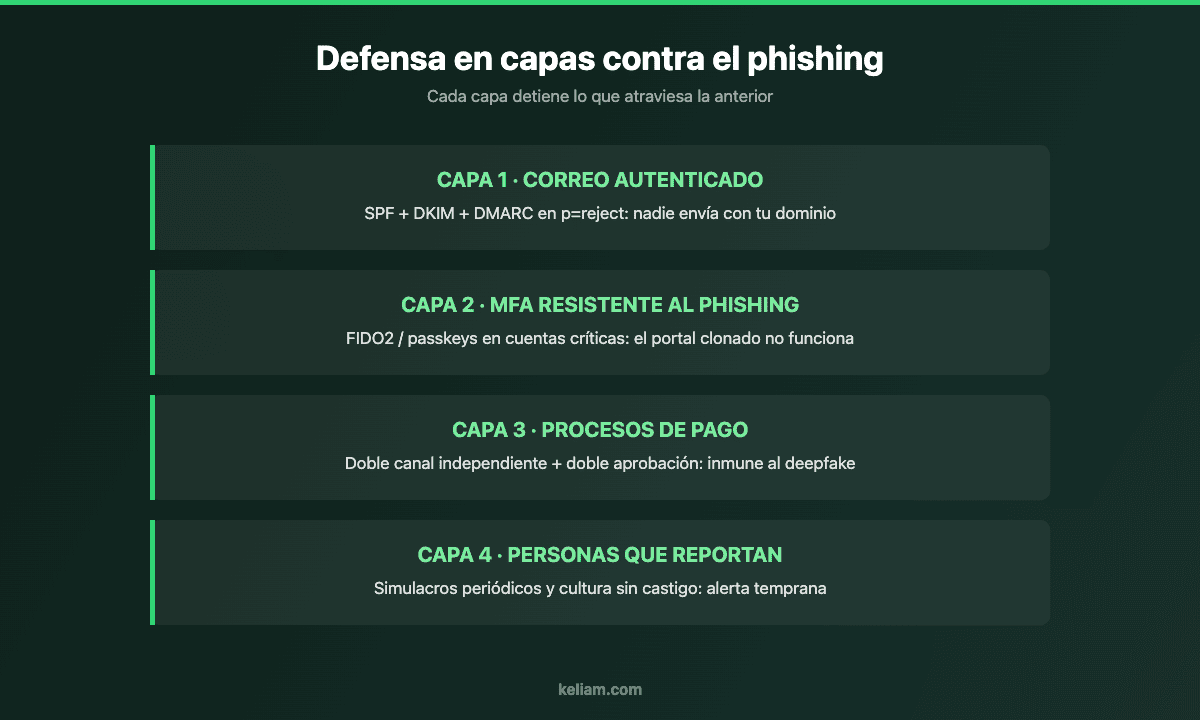
La base de la defensa anti-suplantación son tres registros DNS que autentican tu correo saliente. SPF declara qué servidores pueden enviar email con tu dominio; DKIM firma criptográficamente cada mensaje; y DMARC le dice a los servidores receptores qué hacer con los correos que fallan esas comprobaciones (nada, cuarentena o rechazo) y te envía informes de quién está intentando usar tu dominio. La mayoría de pymes españolas tienen SPF mal configurado y DMARC inexistente o en modo «p=none», que monitoriza pero no protege. Pasar DMARC a «p=quarantine» y después a «p=reject» —con un periodo de observación de los informes para no romper envíos legítimos— es probablemente la medida con mejor ratio coste/beneficio de toda esta lista. No impide que te suplanten con un dominio parecido, pero sí que envíen correo con tu dominio exacto, y protege de paso tu reputación frente a clientes y proveedores.
7.2 MFA resistente al phishing: FIDO2 y passkeys
Como veíamos, el MFA por SMS o por notificación push es vulnerable a los kits AiTM y a la fatiga de MFA. La respuesta es el MFA resistente al phishing: llaves de seguridad FIDO2 o passkeys, donde la credencial está vinculada criptográficamente al dominio legítimo. Aunque el usuario caiga en un portal clonado perfecto, la autenticación simplemente no funciona allí, porque el navegador no entrega la credencial a un dominio distinto. Para una pyme, empezar por proteger con FIDO2/passkeys las cuentas críticas —administradores de Microsoft 365 o Google Workspace, banca online, acceso al ERP— es un salto de seguridad enorme con un coste marginal.
7.3 Protección del correo, EDR y gestión del buzón
Completan el frente técnico: un filtro de correo avanzado con análisis de enlaces en tiempo de clic y detección de suplantación por similitud de dominio; EDR en los puestos de trabajo para contener lo que atraviese el filtro; alertas sobre reglas de buzón sospechosas (reenvíos automáticos a dominios externos, la firma clásica de un buzón comprometido); revisión periódica de aplicaciones OAuth autorizadas en el tenant; y registro del dominio corporativo con sus variantes tipográficas más obvias (.es/.com, guiones, letras dobles) para dificultar el typosquatting.
¿Resistiría tu empresa un ataque de phishing dirigido?
En Keliam evaluamos tu exposición real: configuración de SPF/DKIM/DMARC, resistencia de tu MFA, procesos de pago y simulacros de phishing con tu propio equipo. Y si necesitas montar las defensas, las implantamos contigo.
8. Defensas de proceso: la tecnología no basta
El BEC es un fraude de procesos, y se combate con procesos. El más importante: verificación por doble canal de origen independiente para cualquier cambio de datos bancarios o pago fuera de lo habitual. Independiente significa que el número de teléfono al que llamas para confirmar sale de tu propia base de datos o del contrato original, nunca del correo que ha pedido el cambio. El segundo: doble aprobación para transferencias por encima de un umbral definido, con dos personas distintas y sin excepciones —tampoco (especialmente) si lo pide el CEO con urgencia—. El tercero: límites y listas en banca online: umbrales por operación y día, cuentas beneficiarias pre-autorizadas, y alertas de movimientos.
Estos controles funcionan precisamente porque son inmunes al deepfake: da igual lo perfecta que sea la voz clonada si el procedimiento exige una verificación que el atacante no controla. La contramedida al deepfake no es tecnológica, es procedimental. Algunas empresas están adoptando además «palabras de seguridad» internas para validar peticiones sensibles por voz —una solución de baja tecnología sorprendentemente eficaz—. Si tu empresa ya está formalizando su seguridad, todos estos controles encajan de forma natural en el marco de una ISO 27001, que es más accesible para pymes de lo que suele pensarse.
9. Formación y simulacros: convertir al equipo en sensor
La formación anti-phishing funciona, pero solo si se hace bien. Una charla anual de dos horas no cambia comportamientos; un programa continuo sí: píldoras breves y frecuentes, ejemplos reales del sector, y simulacros de phishing periódicos con dificultad creciente, incluyendo escenarios de smishing y de fraude del proveedor. La métrica importante no es cuánta gente pica —siempre picará alguien—, sino cuánta gente reporta: una empresa donde los empleados reportan un correo sospechoso en minutos tiene un sistema de alerta temprana que ningún filtro puede igualar. Para eso hacen falta dos cosas: un botón de reporte visible en el cliente de correo y una cultura sin castigo, donde equivocarse y avisar sea siempre mejor recibido que callar.
10. Si ya has caído: las primeras 48 horas
La velocidad lo es todo en el fraude financiero. Si detectas una transferencia fraudulenta: primero, llama inmediatamente a tu banco y solicita el retorno de fondos (recall); si el aviso llega en las primeras horas, hay posibilidades reales de congelar el dinero antes de que salte entre cuentas mula. Segundo, denuncia ante la Policía Nacional o Guardia Civil y reporta a INCIBE (017), aportando cabeceras de correo y justificantes; la denuncia es además imprescindible para el ciberseguro. Tercero, contén el compromiso: cambio de credenciales, revocación de sesiones, revisión de reglas de reenvío y de aplicaciones OAuth del buzón afectado, porque el atacante suele mantener el acceso para repetir el golpe. Cuarto, comunica: al proveedor o cliente suplantado, y si hay datos personales comprometidos, valora con tu asesoría la notificación a la AEPD dentro de las 72 horas que marca el RGPD. Y quinto, aprende: analiza qué control falló —técnico, de proceso o humano— y ciérralo antes de que el mismo actor lo intente de nuevo, porque lo hará.
Conclusión: paranoia sana, procesos firmes
El phishing de 2026 ya no se detecta a simple vista, y pretender que tu equipo distinga un deepfake de una llamada real es una batalla perdida. La buena noticia es que no hace falta ganarla: los ataques más sofisticados siguen fracasando contra defensas sencillas y bien implantadas. DMARC en reject, MFA resistente al phishing en las cuentas críticas, verificación por doble canal de todo cambio bancario, doble aprobación de pagos y un equipo entrenado para reportar sin miedo. Ninguna de estas medidas es cara; todas juntas desmontan el 95% de los ataques que hoy están vaciando cuentas de pymes como la tuya. La pregunta no es si tu empresa recibirá un intento de BEC —lo recibirá, si no lo ha recibido ya—, sino si tus procesos aguantarán el minuto de presión en el que todo se decide.
Preguntas frecuentes sobre phishing, deepfakes y BEC
¿El seguro de la empresa cubre un fraude BEC?
Depende de la póliza. Muchos ciberseguros distinguen entre «fraude por transferencia» (que puede requerir cobertura específica) y daños por intrusión. Revisa que tu póliza cubra explícitamente el fraude por ingeniería social y qué controles exige como condición: cada vez más aseguradoras requieren MFA y procedimientos de verificación de pagos para pagar el siniestro.
¿Se puede recuperar el dinero de una transferencia fraudulenta?
A veces, si se actúa rápido. Las primeras 24-48 horas son críticas: el recall bancario y la denuncia inmediata pueden congelar los fondos antes de que se dispersen. Pasada una semana, las probabilidades caen drásticamente.
¿Cómo verifico si un audio o vídeo es un deepfake?
No lo hagas: asume que no puedes. Los detectores automáticos van por detrás de los generadores y los artefactos visibles (parpadeo raro, desincronización labial) desaparecen con cada generación de modelos. La defensa correcta es procedimental: ninguna petición sensible se ejecuta por venir de una voz o un rostro, sino tras la verificación establecida.
¿Merece la pena hacer simulacros de phishing en una empresa de 15 personas?
Sí, precisamente porque en una empresa pequeña una sola persona con acceso a pagos es todo el perímetro. Hay plataformas asequibles para pymes, y un simulacro trimestral con formación breve posterior mantiene el reflejo de reporte activo sin fatigar al equipo.