De chatbots a empleados digitales: la evolución de los agentes IA
2026 marca un punto de inflexión en la inteligencia artificial. Los chatbots que respondían preguntas han evolucionado a agentes autónomos capaces de operar software, tomar decisiones y ejecutar flujos de trabajo completos sin supervisión constante. OpenAI, Anthropic, Google y Perplexity compiten por definir cómo será esta nueva generación de «empleados digitales».
La diferencia fundamental es clara: un chatbot responde, un agente actúa. Y esto cambia las reglas del juego para empresas que gestionan procesos comerciales y operativos.
El salto no es solo tecnológico, también es de calendario. Gartner estimaba en agosto de 2025 que el 40 % de las aplicaciones empresariales incorporarían agentes específicos por tarea a finales de 2026, frente a menos del 5 % en 2025. Dicho de otro modo: durante este año la pregunta para la mayoría de empresas ha dejado de ser «¿usamos agentes?» y ha pasado a ser «¿en qué procesos, con qué permisos y quién responde cuando se equivocan?».
Ese cambio de pregunta es el motivo de esta guía. A lo largo del artículo verás cómo funcionan por dentro los agentes actuales, qué herramientas están disponibles hoy, qué casos de uso están dando resultados medibles en CRM y operaciones, y —sobre todo— qué hay que montar alrededor para que un piloto no se quede en demo bonita.
Cómo funcionan los agentes IA modernos
Un agente IA de 2026 combina tres capacidades que antes estaban separadas. Primero, razonamiento avanzado: modelos como Claude Opus 4.6 o GPT-5.4 con ventanas de contexto de 1 millón de tokens que entienden problemas complejos. Segundo, uso de herramientas: capacidad de interactuar con APIs, bases de datos, navegadores y aplicaciones de escritorio. Tercero, planificación y memoria: capacidad de descomponer tareas complejas en pasos, ejecutarlos secuencialmente y recordar el contexto entre sesiones.
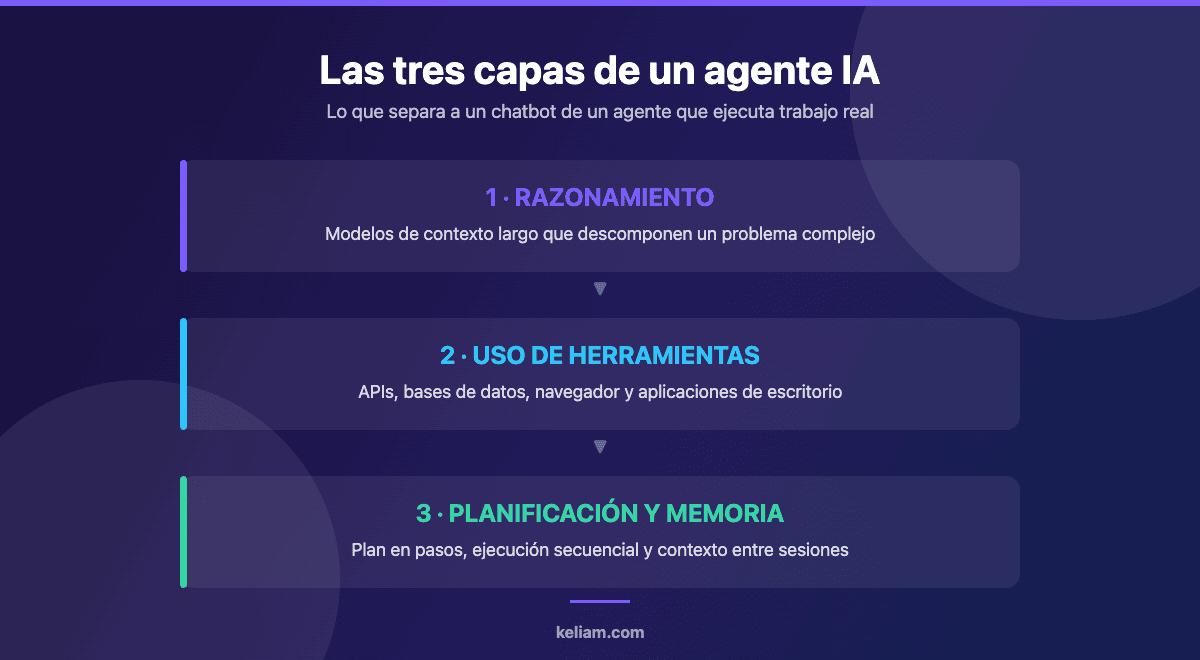
Razonamiento: el contexto largo cambia el tipo de tarea
Las ventanas de contexto de un millón de tokens no sirven solo para «leer documentos más largos». Lo que habilitan es que el agente mantenga a la vez la especificación del proceso, el histórico del cliente, el esquema de la base de datos y el registro de lo que ya ha intentado. Sin ese contexto compartido, cada paso del flujo empieza de cero y el agente repite trabajo o se contradice. Si te interesa el detalle de qué significa en la práctica trabajar con contextos así de grandes, lo desarrollamos en el análisis de Claude Opus 4.6 y el millón de tokens y en el de GPT-5.4.
Herramientas: el agente vale lo que valen sus integraciones
Un agente sin herramientas es un chatbot caro. La capacidad real de un agente se mide por lo que puede tocar: leer una ficha de cliente, crear una oportunidad, consultar stock, abrir un ticket, enviar un correo. En la práctica, el 80 % del esfuerzo de un proyecto de agentes no está en el prompt, está en exponer esas operaciones de forma segura y con permisos granulares. Es exactamente el mismo trabajo de fontanería que en cualquier proyecto de integración de APIs y bases de datos, solo que ahora el consumidor es un modelo.
Planificación y memoria: dónde se rompen los pilotos
La tercera capa es la que más pilotos tumba. Un agente que planifica bien una tarea de tres pasos puede descarrilar en una de quince: pierde el hilo, reintenta lo mismo, o «decide» que ya ha terminado. Por eso los despliegues que funcionan acotan el alcance —un flujo concreto, con un criterio de éxito comprobable— antes de ampliar. Es preferible un agente que cierra el 100 % de un proceso pequeño que uno que cierra el 60 % de uno grande, porque ese 40 % restante genera más trabajo de revisión del que ahorra.
Agentes que ya puedes usar hoy
Claude Code y Cowork de Anthropic permiten delegar desde tareas de codificación hasta gestión de archivos y documentos. Claude Code opera directamente desde la terminal del desarrollador, mientras que Cowork ofrece una interfaz visual para tareas de oficina.
Perplexity Computer ejecuta investigación, análisis de documentos y tareas multi-paso a través de 20 modelos especializados conectados a más de 400 aplicaciones. Puede trabajar de forma autónoma durante horas.
GPT-5.4 con Computer Use de OpenAI puede navegar por interfaces gráficas, rellenar formularios y operar software de terceros directamente desde el modelo.
Gemini con Workspace Studio automatiza flujos de trabajo dentro del ecosistema Google, desde la gestión de emails hasta la creación de informes y tareas de seguimiento.
La comparación entre estas cuatro familias no tiene una respuesta única: depende de dónde vivan tus datos y de qué tipo de tarea quieras delegar. Si tu operativa está en Google Workspace, Gemini parte con ventaja por proximidad; si el trabajo es sobre código y ficheros, Claude Code tiene menos fricción; si es investigación y rastreo de fuentes, Perplexity Computer. Desglosamos ese criterio de elección en la guía de qué modelo elegir según el caso de uso y, en detalle por producto, en los análisis de Cowork, Perplexity Computer y Gemini con Workspace Studio.
Conviene además separar dos cosas que se mezclan en las demos: agente de escritorio (opera la interfaz gráfica como lo haría una persona) y agente integrado (llama a APIs directamente). El primero es espectacular y frágil: cualquier cambio de maquetación lo rompe. El segundo es aburrido y fiable. Para procesos de negocio recurrentes, la recomendación es casi siempre el segundo, y dejar el uso del ordenador para lo que no tiene API.
MCP: el estándar que ha hecho viable conectar agentes a tu software
El cambio menos vistoso y más importante de los últimos dos años no ha sido un modelo, ha sido un protocolo. El Model Context Protocol (MCP) estandariza cómo un agente descubre y usa herramientas externas: en vez de escribir un conector a medida por cada combinación de modelo y aplicación, se expone un servidor MCP y cualquier agente compatible puede consumirlo. Durante 2026 se ha consolidado como el punto de integración de facto entre modelos y software empresarial, y ese es el motivo real de que los agentes hayan pasado de demo a producción.
Para una empresa, la consecuencia práctica es doble. Primero, reduce el coste de cambiar de modelo: si mañana otro proveedor rinde mejor o baja de precio, las integraciones siguen sirviendo. Segundo, convierte el control de accesos en el verdadero panel de mando: lo que el agente puede hacer se decide en el servidor MCP, no en el prompt. Lo explicamos paso a paso en la guía del protocolo MCP y la integración de herramientas de IA.
Un apunte de seguridad que conviene tener presente desde el primer día: si un agente lee contenido externo (un correo, una web, un PDF de un proveedor), ese contenido es datos, nunca instrucciones. Los ataques de inyección de prompt a través de documentos son hoy el vector más común contra agentes con permisos de escritura, y la defensa no es un prompt mejor redactado, es limitar qué puede ejecutar el agente sin confirmación humana.
Agentes IA aplicados a CRM y ventas
Donde más impacto tienen los agentes es en la automatización de procesos comerciales. Un agente conectado a SuiteCRM puede realizar tareas que antes requerían un SDR junior a tiempo completo: cualificar leads entrantes analizando su perfil y comportamiento, preparar briefings antes de cada reunión con contexto completo del cliente, generar y enviar emails de seguimiento personalizados según la etapa del funnel, y actualizar el pipeline automáticamente con información de llamadas y emails.
Los cuatro casos que suelen rentabilizarse primero
1. Enriquecimiento y cualificación de leads. El agente cruza el formulario recibido con fuentes públicas y con el histórico del CRM, puntúa el lead y lo asigna. Es un caso ideal para empezar porque el coste de un error es bajo y el resultado es verificable: un comercial revisa la puntuación en segundos.
2. Preparación de reuniones. Media hora antes de cada cita, el agente genera un briefing con el estado de la cuenta, últimas incidencias de soporte, pedidos abiertos y temas pendientes del último contacto. No sustituye a nadie, ahorra la búsqueda manual en tres sistemas distintos.
3. Higiene de datos del CRM. Detectar duplicados, normalizar razones sociales, completar sectores y tamaños, marcar cuentas inactivas. Es el caso menos glamuroso y el que más valor libera, porque todo lo demás —informes, segmentaciones, forecast— depende de esa base.
4. Primer nivel de soporte. Clasificar el ticket, buscar en la base de conocimiento, proponer respuesta y escalar cuando no hay confianza suficiente. Aquí la clave es el umbral: un agente que escala el 30 % de los casos y acierta en el 70 % restante es rentable; uno que responde al 100 % y falla en el 15 % destruye confianza.
Dónde no conviene poner un agente todavía
Hay procesos donde la relación riesgo/beneficio no compensa hoy: cualquier flujo con efecto económico irreversible sin revisión (emitir abonos, modificar precios, lanzar campañas de pago), decisiones con impacto sobre personas, y todo lo que dependa de datos que tu organización no tiene bien estructurados. Un agente sobre un CRM sucio no automatiza el proceso: automatiza el error y lo multiplica por su velocidad.
Construir agentes personalizados con Claude Agent SDK
Para empresas que necesitan agentes a medida, Anthropic ofrece el Agent SDK, un framework para construir agentes que combinan el razonamiento de Claude con herramientas personalizadas. Puedes crear un agente que se conecte a tu CRM, tu sistema de tickets y tu herramienta de comunicación interna para automatizar workflows específicos de tu negocio.
La decisión previa, sin embargo, no es «qué SDK», es si necesitas un agente o te basta con una automatización determinista. Si el proceso tiene reglas claras y pocas excepciones, un flujo de automatización con n8n es más barato, más rápido y mucho más fácil de auditar que un agente. El agente aporta cuando hay que interpretar entradas poco estructuradas, decidir entre varios caminos o redactar algo. La combinación más sólida que vemos en proyectos reales es híbrida: n8n orquesta el flujo y llama al modelo solo en los pasos que requieren criterio.
Cuando sí toca construir agente, estos son los componentes que no pueden faltar y que rara vez aparecen en los tutoriales: un catálogo de herramientas con permisos por rol, un registro de todas las acciones (qué hizo, con qué datos, en nombre de quién), un mecanismo de aprobación para las operaciones sensibles, y un conjunto de pruebas con casos reales que se ejecute en cada cambio de prompt o de modelo. Sin lo último, cualquier actualización del proveedor es una regresión silenciosa. El detalle de cómo se estructura todo esto está en la guía del Claude Agent SDK aplicado a negocio.
Cómo implantar agentes IA sin que el proyecto se quede en piloto
Conviene tomarse en serio el contrapunto: Gartner previó en junio de 2025 que más del 40 % de los proyectos de IA agéntica se cancelarían antes de finales de 2027, por costes descontrolados, valor de negocio poco claro o controles de riesgo insuficientes. No es un argumento para no empezar; es un argumento para empezar de una forma concreta.
1. Elegir un proceso con criterio de éxito medible
Antes de escribir una línea, hay que poder responder: ¿cuántas veces al mes ocurre este proceso, cuánto tiempo consume hoy, y cómo sabremos que el agente lo ha hecho bien? Si no hay número, no hay proyecto: habrá una demo que gustará en comité y que nadie usará en marzo.
2. Empezar con el humano en el bucle
La primera versión debería proponer, no ejecutar. Durante unas semanas se mide la tasa de aciertos sobre decisiones reales. Solo cuando esa tasa es estable y conocida se retira la aprobación manual, y siempre por tramos: primero las operaciones de bajo impacto, después el resto.
3. Instrumentar antes de escalar
Coste por ejecución, latencia, porcentaje de escalados, errores por tipo. Sin esos cuatro números no se puede decidir si ampliar o parar, y el coste por token es precisamente donde los proyectos se desmadran: un agente mal acotado puede releer el mismo contexto decenas de veces en una sola tarea.
4. Tratar el prompt y las herramientas como código
Versionado, revisión por pares, entorno de pruebas y despliegue controlado. Un cambio de una frase en las instrucciones del sistema puede alterar el comportamiento del agente en producción tanto como un cambio de lógica. Las mismas prácticas que aplicamos en testing y QA asistidos por IA sirven aquí.
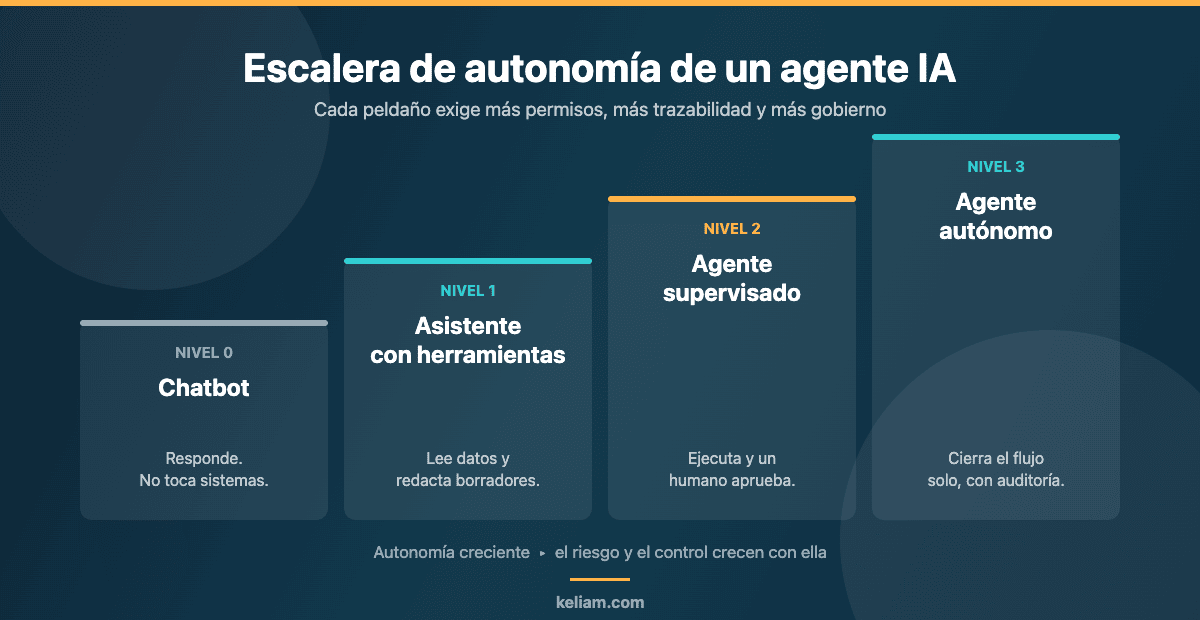
Gobierno, seguridad y coste: lo que decide si el agente sobrevive
Identidad y permisos propios
Un agente no debe operar con las credenciales de una persona. Necesita su propia identidad técnica, con el conjunto mínimo de permisos que su tarea requiere y con capacidad de revocarlos en caliente. Si el agente tiene el mismo acceso que un administrador, el riesgo del proyecto deja de ser tecnológico y pasa a ser de cumplimiento.
Trazabilidad y rendición de cuentas
Toda acción con efecto debe quedar registrada de forma que, tres meses después, se pueda reconstruir por qué el agente hizo lo que hizo: qué datos leyó, qué decidió y quién había autorizado ese tipo de acción. En sectores regulados esto no es opcional, y conecta directamente con los requisitos de NIS2 y RGPD en el desarrollo y con las prácticas de desarrollo seguro bajo ISO 27001 y ENS.
Datos personales
Si el agente procesa datos de clientes, hay que saber dónde se procesan, cuánto se retienen y si se usan para entrenar. Esa información va en el registro de actividades de tratamiento y en el contrato con el proveedor, no en una nota interna. Es la parte del proyecto que más tarde se resuelve y la que más caro sale resolver mal.
Coste real
El coste de un agente no es la suscripción: es la suma de tokens consumidos, mantenimiento de las integraciones, tiempo de revisión humana mientras dura el rodaje y el coste de los errores que se escapan. Comparado con el proceso manual, sigue saliendo a cuenta en la mayoría de casos —pero solo cuando el cálculo se hace completo.
Cinco errores frecuentes al desplegar agentes IA
Automatizar un proceso que nadie había documentado. Si el procedimiento vive en la cabeza de dos personas, el agente heredará las excepciones no escritas en forma de fallos aleatorios. Documentar primero, automatizar después.
Dar acceso amplio «para que pueda ayudar mejor». Es la vía rápida a un incidente. Se empieza con lectura, se añade escritura por operación concreta y se revisa cada ampliación.
Medir el éxito en demos y no en producción. Un agente que impresiona en una reunión y falla el 12 % de las veces en operativa real es un pasivo. El único dato que cuenta es la tasa de acierto sobre casos reales.
No prever el modo degradado. ¿Qué pasa cuando la API del modelo responde lento, devuelve error o cambia de versión? El proceso debe poder seguir en manual sin que nadie se entere por un cliente enfadado.
Confundir autonomía con ausencia de responsable. Todo agente en producción necesita un propietario humano que revise su comportamiento periódicamente. Sin ese rol asignado, el agente se degrada en silencio.
Preguntas frecuentes sobre agentes IA
¿Un agente IA va a sustituir a mi equipo?
En los despliegues que hemos visto, lo que desaparece no son puestos sino tareas: la búsqueda manual de información entre sistemas, el copiar y pegar entre aplicaciones, la primera redacción de un correo repetitivo. El efecto habitual es que el mismo equipo cubre más volumen y dedica más tiempo a lo que requiere criterio. Donde sí hay un cambio real de plantilla es en perfiles cuyo trabajo era exclusivamente ese trasiego, y ahí la conversación es de recualificación, no de tecnología.
¿Cuánto tarda en estar en producción un primer agente?
Para un caso acotado y con las integraciones ya existentes, entre cuatro y ocho semanas hasta operar con humano en el bucle. El plazo se dispara cuando hay que construir primero las integraciones o cuando los datos de origen están sucios: ahí el proyecto de agente se convierte, en realidad, en un proyecto de datos.
¿Qué pasa si el modelo se equivoca y la acción ya está hecha?
Por eso las operaciones irreversibles se dejan fuera del alcance del agente o detrás de una aprobación. El diseño correcto asume que el agente se equivocará un porcentaje de las veces y se pregunta qué ocurre entonces: si la respuesta es «se puede deshacer en un clic», adelante; si es «hay que llamar al cliente», ese paso no se automatiza todavía.
¿Puedo usar agentes con datos de clientes sin incumplir el RGPD?
Sí, con las mismas condiciones que cualquier otro encargado de tratamiento: base legal, contrato con el proveedor, información sobre transferencias internacionales, minimización de los datos que se envían y plazos de retención. La diferencia práctica es que aquí conviene registrar también qué datos concretos ve el agente en cada ejecución, porque es lo que te van a preguntar en una auditoría.
¿Merece la pena montar agentes propios o basta con los productos comerciales?
Para tareas genéricas de oficina, los productos comerciales cubren bien y salen mucho más baratos. El agente propio se justifica cuando el valor está en tus procesos y tus datos: un flujo específico de tu sector, un ERP muy personalizado o reglas de negocio que ningún producto conoce. La regla práctica: si lo que quieres automatizar se puede describir sin mencionar tu empresa, probablemente ya existe comprado.
El futuro inmediato
De aquí a un año hay tres movimientos razonablemente previsibles. El primero es la especialización: menos agentes generalistas y más agentes de dominio —cobros, compras, soporte de nivel 1— con herramientas acotadas y métricas propias. Son menos espectaculares y bastante más rentables.
El segundo es la coordinación entre agentes: sistemas donde un agente delega en otros especializados y un orquestador controla el conjunto. La tecnología ya está, pero el cuello de botella no es técnico: es de gobierno. Cuando fallan tres agentes encadenados, la pregunta incómoda es quién responde, y esa pregunta se resuelve en un comité, no en un repositorio.
El tercero es la normalización del control. Identidades para agentes, catálogos de herramientas con permisos, registros de auditoría y pruebas automáticas dejarán de ser buenas prácticas para convertirse en requisito de compra, igual que pasó con el cifrado en tránsito hace una década. Las organizaciones que ya hayan hecho ese trabajo podrán ampliar alcance rápido; el resto tendrá que pararse a hacerlo.
Frente a ese horizonte, la estrategia sensata no es esperar a que se asiente el mercado ni lanzarse a automatizarlo todo. Es elegir un proceso, medirlo, automatizarlo con supervisión y construir en el camino la capa de control que hará posible el siguiente. Quien tenga eso montado a finales de 2026 no irá más rápido por tener mejor modelo: irá más rápido porque podrá confiar en lo que despliega.
🤖 ¿Quieres llevar un agente IA de la demo a producción?
En Keliam integramos agentes sobre tu CRM, tu ERP y tus sistemas internos: alcance acotado, permisos mínimos, trazabilidad y métricas desde el primer día. Empezamos por el proceso que más tiempo te consume.
- Servicios IT y automatización — integración de agentes IA en tus procesos
- Gestión comercial y CRM — el terreno donde antes se rentabilizan
- Auditoría Técnica — revisión de permisos, integraciones y riesgos antes de dar autonomía
Conclusión
Los agentes IA han dejado de ser una promesa de laboratorio: operan software, cierran tareas de principio a fin y, en procesos comerciales, ya sustituyen horas de trabajo repetitivo que antes no tenían alternativa. Lo que separa a las empresas que están sacando partido de las que acumulan pilotos abandonados no es el modelo que han elegido, es la disciplina con la que han acotado el alcance, medido el resultado y construido los controles.
Si vas a dar el paso este año, empieza pequeño y medible, mantén al humano en el bucle hasta tener datos, y trata los permisos del agente con el mismo cuidado con el que tratarías los de un empleado nuevo. Con eso, la conversación deja de ser sobre inteligencia artificial y pasa a ser sobre procesos que funcionan mejor —que es de lo que iba desde el principio.